

De oplichtingsmails worden steeds slordiger: "Bedankt voor uw bestelling"... Welke bestelling?
Blijkbaar gaat mijn denkbeeldige winkeltocht verder.
Na Bitcoin-aankopen, mysterieuze abonnementen, verlengingen van Geek Squad-abonnementen, uitnodigingen voor Facebook-evenementen en zelfs een horlogereparatie waar ik nooit om heb gevraagd, hebben de oplichters blijkbaar besloten dat ze te hard aan het werk.
Waarom zou je de moeite nemen om een ingewikkelde nepfactuur te maken als je ook gewoon het volgende kunt versturen:
“Bedankt voor uw bestelling.”
In welke volgorde?
Uitstekende vraag.
Twee dagen, twee mysterieuze bestellingen
Gisteren ontving ik een e-mail van “Manthan Williams” met als onderwerp:
“Re: Bedankt voor uw bestelling 1KJBO6SYBRM6TJBQLEDV”
Er was een bijlage.
En vrijwel niets anders.
Vandaag "Elizabeth Lewis" zich bij het gezelschap met:
“Bedankt voor uw bestelling 0RQKQA6198JOMD57P”
Nog een willekeurig ordernummer.
Nog een bijlage.
Nog een e-mail, vrijwel zonder enige uitleg.
Blijkbaar heeft de klantenservice het minimalisme omarmd.
Vertel me in ieder geval wat ik gekocht heb
Dit maakt deze e-mails bijna grappig.
Geen herkenbare winkel.
Geen productbeschrijving.
Er wordt geen prijs duidelijk weergegeven.
Geen bruikbare uitleg over wat ik zogenaamd besteld heb.
Zojuist:
Bedankt voor uw bestelling. Hierbij een bijlage.
Oh, zeker. Laat me meteen een mysterieuze bijlage van een willekeurig Gmail-account openen om te ontdekken wat ik zogenaamd gekocht heb.
Wat zou er in vredesnaam mis kunnen gaan?
Ik maak het niet open.
Dat is een belangrijk punt. Ik hoef geen ongevraagde bijlage te openen om een aankoop te onderzoeken die ik niet herken.
Als ik daadwerkelijk iets besteld heb, kan ik de verkoper of mijn betaalrekening onafhankelijk controleren.
De willekeurige Gmail-adressen helpen niet
Eén e-mail beweert van Elizabeth Lewis afkomstig te zijn, maar komt van een ogenschijnlijk ongerelateerd Gmail-adres.
De andere bewering is afkomstig van Manthan Williams en komt ook van een ongerelateerd Gmail-adres.
Zouden legitieme personen Gmail kunnen gebruiken?
Natuurlijk.
Maar wanneer ik onverwacht een e-mail ontvang met de titel "Bestelling" van een willekeurig Gmail-account, die vrijwel geen informatie bevat en me vraagt een bijlage te openen voor meer informatie, wint mijn nieuwsgierigheid het niet.
Verwijderen is beter dan dubbelklikken.
De bijlage is het aas
Deze berichten hanteren een iets andere aanpak dan de oplichtingspraktijken met nep-PayPal- en Facebook-uitnodigingen die ik heb gedocumenteerd.
Die berichten probeerden me bang te maken met een groot geldbedrag en me ertoe aan te zetten een telefoonnummer te bellen.
Deze lijken ontworpen om nieuwsgierigheid:
Wat heb ik besteld?
Hoeveel hebben ze me in rekening gebracht?
Heeft iemand mijn creditcard gebruikt?
Wat zit er in die bijlage?
En dat is precies de reden waarom ik de bijlage met rust laat.
Angst kan mensen tot actie aanzetten.
Maar nieuwsgierigheid kan dat ook.
Mijn denkbeeldige alter ego heeft een behoorlijke levensstijl
Volgens mijn inbox heeft de denkbeeldige Niel het druk gehad.
Bitcoin.
Geek Squad.
Mysterie-abonnementen.
Horlogereparaties.
Meer mystery-abonnementen.
En nu twee mysterieuze bestellingen in twee dagen.
Het enige wat nog ontbreekt, is weten wat ik nu precies gekocht heb.
Kom op, oplichters.
Als je dan toch aankopen voor me gaat bedenken, maak ze dan tenminste interessant.
Zeg me dat ik een Ferrari heb gekocht.
Een appartement aan het strand.
Een privéjet.
Misschien wel een levenslange voorraad Coca-Cola Zero.
Geef me iets dat de moeite waard is om per ongeluk te bestellen.
In plaats daarvan krijg ik:
BESTELLING 0RQKQA6198JOMD57P.
Ik ben niet onder de indruk.
Heb je een frauduleuze e-mail ontvangen? Stuur hem naar mij
Ik verzamel deze nog steeds omdat de tactieken steeds veranderen, ook al blijft het doel hetzelfde: ons laten reageren voordat we de tijd nemen om na te denken.
Heeft u een verdachte e-mail, valse factuur, mysterieuze bestelling, phishing-sms, oplichting via sociale media of een andere creatieve poging ontvangen om u uw geld afhandig te maken? Stuur het dan naar mij door:
Vertel me wat er is gebeurd en stuur een schermafbeelding als je die hebt. Verwijder of verberg gevoelige persoonlijke of financiële informatie voordat je iets verstuurt.
Misschien neem ik het in een toekomstig bericht onder de aandacht.
Tot die tijd, Elizabeth en Manthan:
Bedankt voor het bedanken voor mijn bestellingen.
Wat het ook moge zijn.

Apotheek? Jazeker. Laat me deze mysterieuze bijlagen eens openen…
Weer een dag, weer een e-mail die blijkbaar hoopt dat nieuwsgierigheid het gezond verstand zal overstemmen.
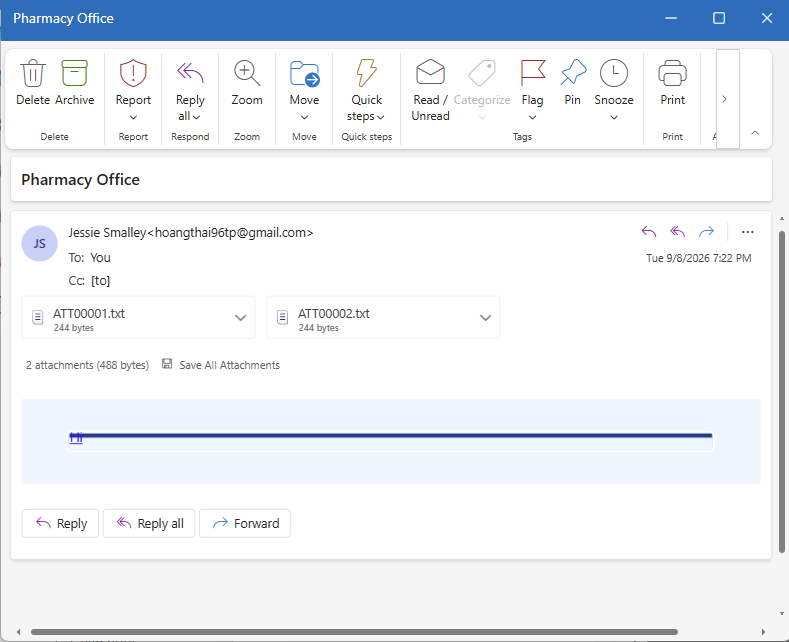
Deze kwam binnen met de heerlijk officieel klinkende onderwerpregel:
“Apotheek”
Oh, fijn. De apotheek!
Welke apotheek?
Welke praktijk?
Waarom nemen ze contact met me op?
Blijkbaar gaat het om details van ondergeschikt belang.
De afzender identificeert zichzelf als "Jessie Smalley", maar het e-mailadres dat bij de naam wordt weergegeven, is een willekeurig ogend Gmail-account:
hoangthai96tp@gmail.com
Niets straalt meer officiële apotheekcorrespondentie dan dat.
Maar het beste deel?
Er is in feite geen boodschap.
Nee:
“Hallo Niel.”
Nee:
“We nemen contact met u op naar aanleiding van uw recept.”
Geen uitleg over wie ze zijn, waarom ze contact met me opnemen of wat ik moet doen.
In plaats daarvan krijg ik twee bijlagen:
ATT00001.txt
ATT00002.txt
Elk bestand is slechts 244 bytes groot.
En daar zitten ze, bijna fluisterend:
Kom op, Niel. Doe ons open.
We zijn waarschijnlijk belangrijk.
Misschien heeft een van ons wel informatie over uw verlengde autogarantie.
Goed geprobeerd.
De bijlage is het aas
Dit is een van de simpelste trucs die oplichters gebruiken.
Ze hoeven niet per se een uitgebreid verhaal te schrijven als ze je maar nieuwsgierig genoeg kunnen maken om met een bijlage te interageren.
Het vage onderwerp zorgt voor precies genoeg onzekerheid.
Apotheekpraktijk?
Heeft mijn apotheek iets opgestuurd?
Is er een probleem met het recept?
Gaat dit over verzekeringen?
Heb ik schulden?
En dat is precies de reden waarom ik de bijlagen niet heb geopend.
Ik ken de afzender niet. Ik had deze e-mail niet verwacht. Het e-mailadres van de afzender is niet gekoppeld aan een apotheek en de e-mail geeft geen context over de bijlagen.
Dat is geen reden om de bestanden te onderzoeken.
Dat is een reden om de e-mail.
Gefeliciteerd, je bent niet geslaagd voor de vertrouwensproef
Als mijn apotheek me echt nodig heeft, hebben ze vast wel betere manieren om te communiceren dan:
APOTHEEK
Twee mysterieuze bestanden bijgevoegd.
Succes.
Zelfs als een onverwachte bijlage er onschuldig uitziet – of het nu een TXT-, PDF-, Word-document, ZIP-bestand of iets anders is – open ik die niet zomaar omdat iemand hem succesvol in mijn inbox heeft afgeleverd.
Oplichters hebben niet altijd de bijlage zelf nodig om een computer direct te infecteren. Een bijlage of document kan ook deel uitmaken van een grotere social engineering-keten die bedoeld is om iemand naar een kwaadwillende website te leiden, inloggegevens op te vragen, instructies te geven voor het contacteren van iemand, of het gesprek naar een andere locatie te verplaatsen.
Het doel is eenvoudig:
Zodat je de volgende stap kunt zetten.
Nieuwsgierigheid is geen veiligheidsstrategie
Deze specifieke bestanden bevatten mogelijk niets schadelijks.
Ik ga ze niet openmaken om erachter te komen.
Dat is een belangrijk onderscheid.
Ik hoef niet te bewijzen dat iets kwaadaardig is voordat ik besluit er niet mee in zee te gaan. Een ongevraagde e-mail zonder betekenisvolle boodschap, van een onbekende afzender en met twee mysterieuze bijlagen geeft me absoluut geen reden om het te vertrouwen.
Als een bericht zogenaamd afkomstig is van uw apotheek, bank, werkgever, verzekeringsmaatschappij, bezorgdienst of een andere organisatie waar u daadwerkelijk gebruik van maakt, vertrouw dan niet op de contactgegevens die zo gemakkelijk in het verdachte bericht worden vermeld.
Bezoek de website of app van de organisatie, of neem contact met hen op via een telefoonnummer waarvan u al weet dat het betrouwbaar is.
Oplichters, jullie kunnen beter
We hebben te maken gehad met nep-recruiteerders.
Nepvacatures.
Loopbaanadviesgesprekken vermomd als wervingsactiviteiten.
En nu ben ik blijkbaar aangekomen bij het over de mysterieuze apotheek in dit avontuur.
Doe er in ieder geval wat moeite voor.
Laat me alsjeblieft weten wanneer mijn recept voor eenhoornmedicatie klaar is.
Vertel me dat Walgreens per ongeluk 700 gallons hoestsiroop op mijn naam heeft gevuld.
Geef me iets.
In plaats daarvan ontving ik twee kleine tekstbestandjes en de verwachting dat nieuwsgierigheid de rest wel zou doen.
Dat is niet het geval.
Verwijderen. Rapporteren. Verdergaan.
En, het allerbelangrijkste:
Open geen onbekende bijlagen alleen omdat iemand slim genoeg was om 'Apotheek' in de onderwerpregel te zetten.
Volg NielFlamm.com/blog voor meer oplichtingspraktijken, verdachte wervingspogingen en andere voorbeelden van mensen op internet die wanhopig proberen me te verleiden om op dingen te klikken die ik niet zou moeten aanklikken.