

Verkeerd nummer, precies op tijd
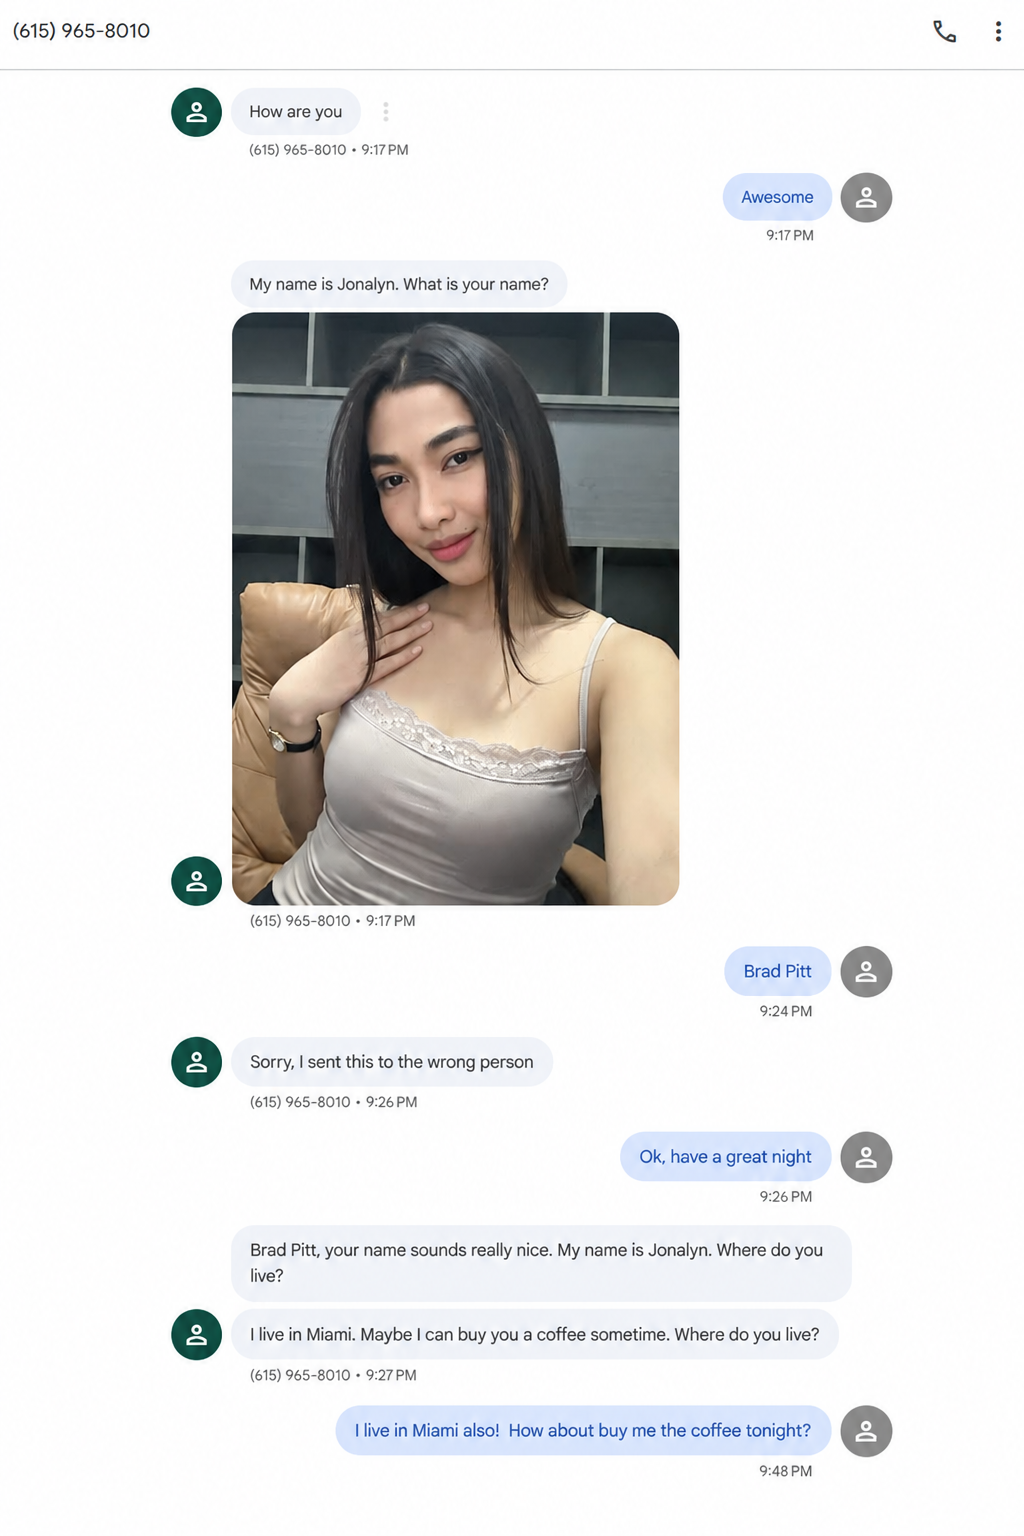
Opeens verscheen er een berichtje op mijn Google-nummer van 615-965-8010: "Hoe gaat het?"
Ik ken dit trucje. Verkeerd nummer, vriendelijke vreemdeling, een beetje koetjes en kalfjes, en – voor je het weet – probeert iemand je een investeringskans, een cryptovaluta-schema of een ander te mooi om waar te zijn avontuur aan te smeren.
Dus besloot ik mee te spelen.
'Fantastisch,' antwoordde ik.
En het gesprek leverde op: een naam, een foto, een vraag over mijn naam en zelfs een locatie. Dat is praktisch een volle stempelkaart voor het 'Verkeerd Nummer Oplichtingscafé'.
Toen kwam de uitnodiging voor een kop koffie. Blijkbaar uit Miami. Ik zei dat ik daar ook woonde en vroeg of ze me vanavond op een kop koffie wilden trakteren.
Ik heb nog geen reactie ontvangen. Misschien zijn ze druk bezig met hun agenda te checken, of zoeken ze een café waar verdacht charmante vreemdelingen en Google Voice-nummers welkom zijn.
Let op: als iemand je snel een vriendelijk berichtje stuurt, hoef je je naam, locatie, foto's of andere persoonlijke gegevens niet te delen. Houd het koffiegeld maar. En misschien ook het gesprek.

Apotheek? Jazeker. Laat me deze mysterieuze bijlagen eens openen…
Weer een dag, weer een e-mail die blijkbaar hoopt dat nieuwsgierigheid het gezond verstand zal overstemmen.
Deze kwam binnen met de heerlijk officieel klinkende onderwerpregel:
“Apotheek”
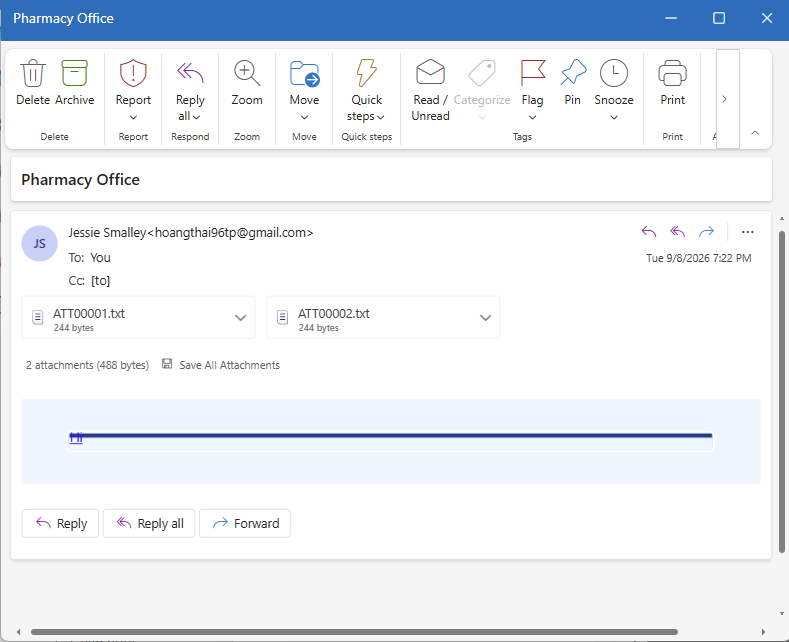
Oh, fijn. De apotheek!
Welke apotheek?
Welke praktijk?
Waarom nemen ze contact met me op?
Blijkbaar gaat het om details van ondergeschikt belang.
De afzender identificeert zichzelf als "Jessie Smalley", maar het e-mailadres dat bij de naam wordt weergegeven, is een willekeurig ogend Gmail-account:
hoangthai96tp@gmail.com
Niets straalt meer officiële apotheekcorrespondentie dan dat.
Maar het beste deel?
Er is in feite geen boodschap.
Nee:
“Hallo Niel.”
Nee:
“We nemen contact met u op naar aanleiding van uw recept.”
Geen uitleg over wie ze zijn, waarom ze contact met me opnemen of wat ik moet doen.
In plaats daarvan krijg ik twee bijlagen:
ATT00001.txt
ATT00002.txt
Elk bestand is slechts 244 bytes groot.
En daar zitten ze, bijna fluisterend:
Kom op, Niel. Doe ons open.
We zijn waarschijnlijk belangrijk.
Misschien heeft een van ons wel informatie over uw verlengde autogarantie.
Goed geprobeerd.
De bijlage is het aas
Dit is een van de simpelste trucs die oplichters gebruiken.
Ze hoeven niet per se een uitgebreid verhaal te schrijven als ze je maar nieuwsgierig genoeg kunnen maken om met een bijlage te interageren.
Het vage onderwerp zorgt voor precies genoeg onzekerheid.
Apotheekpraktijk?
Heeft mijn apotheek iets opgestuurd?
Is er een probleem met het recept?
Gaat dit over verzekeringen?
Heb ik schulden?
En dat is precies de reden waarom ik de bijlagen niet heb geopend.
Ik ken de afzender niet. Ik had deze e-mail niet verwacht. Het e-mailadres van de afzender is niet gekoppeld aan een apotheek en de e-mail geeft geen context over de bijlagen.
Dat is geen reden om de bestanden te onderzoeken.
Dat is een reden om de e-mail.
Gefeliciteerd, je bent niet geslaagd voor de vertrouwensproef
Als mijn apotheek me echt nodig heeft, hebben ze vast wel betere manieren om te communiceren dan:
APOTHEEK
Twee mysterieuze bestanden bijgevoegd.
Succes.
Zelfs als een onverwachte bijlage er onschuldig uitziet – of het nu een TXT-, PDF-, Word-document, ZIP-bestand of iets anders is – open ik die niet zomaar omdat iemand hem succesvol in mijn inbox heeft afgeleverd.
Oplichters hebben niet altijd de bijlage zelf nodig om een computer direct te infecteren. Een bijlage of document kan ook deel uitmaken van een grotere social engineering-keten die bedoeld is om iemand naar een kwaadwillende website te leiden, inloggegevens op te vragen, instructies te geven voor het contacteren van iemand, of het gesprek naar een andere locatie te verplaatsen.
Het doel is eenvoudig:
Zodat je de volgende stap kunt zetten.
Nieuwsgierigheid is geen veiligheidsstrategie
Deze specifieke bestanden bevatten mogelijk niets schadelijks.
Ik ga ze niet openmaken om erachter te komen.
Dat is een belangrijk onderscheid.
Ik hoef niet te bewijzen dat iets kwaadaardig is voordat ik besluit er niet mee in zee te gaan. Een ongevraagde e-mail zonder betekenisvolle boodschap, van een onbekende afzender en met twee mysterieuze bijlagen geeft me absoluut geen reden om het te vertrouwen.
Als een bericht zogenaamd afkomstig is van uw apotheek, bank, werkgever, verzekeringsmaatschappij, bezorgdienst of een andere organisatie waar u daadwerkelijk gebruik van maakt, vertrouw dan niet op de contactgegevens die zo gemakkelijk in het verdachte bericht worden vermeld.
Bezoek de website of app van de organisatie, of neem contact met hen op via een telefoonnummer waarvan u al weet dat het betrouwbaar is.
Oplichters, jullie kunnen beter
We hebben te maken gehad met nep-recruiteerders.
Nepvacatures.
Loopbaanadviesgesprekken vermomd als wervingsactiviteiten.
En nu ben ik blijkbaar aangekomen bij het over de mysterieuze apotheek in dit avontuur.
Doe er in ieder geval wat moeite voor.
Laat me alsjeblieft weten wanneer mijn recept voor eenhoornmedicatie klaar is.
Vertel me dat Walgreens per ongeluk 700 gallons hoestsiroop op mijn naam heeft gevuld.
Geef me iets.
In plaats daarvan ontving ik twee kleine tekstbestandjes en de verwachting dat nieuwsgierigheid de rest wel zou doen.
Dat is niet het geval.
Verwijderen. Rapporteren. Verdergaan.
En, het allerbelangrijkste:
Open geen onbekende bijlagen alleen omdat iemand slim genoeg was om 'Apotheek' in de onderwerpregel te zetten.
Volg NielFlamm.com/blog voor meer oplichtingspraktijken, verdachte wervingspogingen en andere voorbeelden van mensen op internet die wanhopig proberen me te verleiden om op dingen te klikken die ik niet zou moeten aanklikken.