
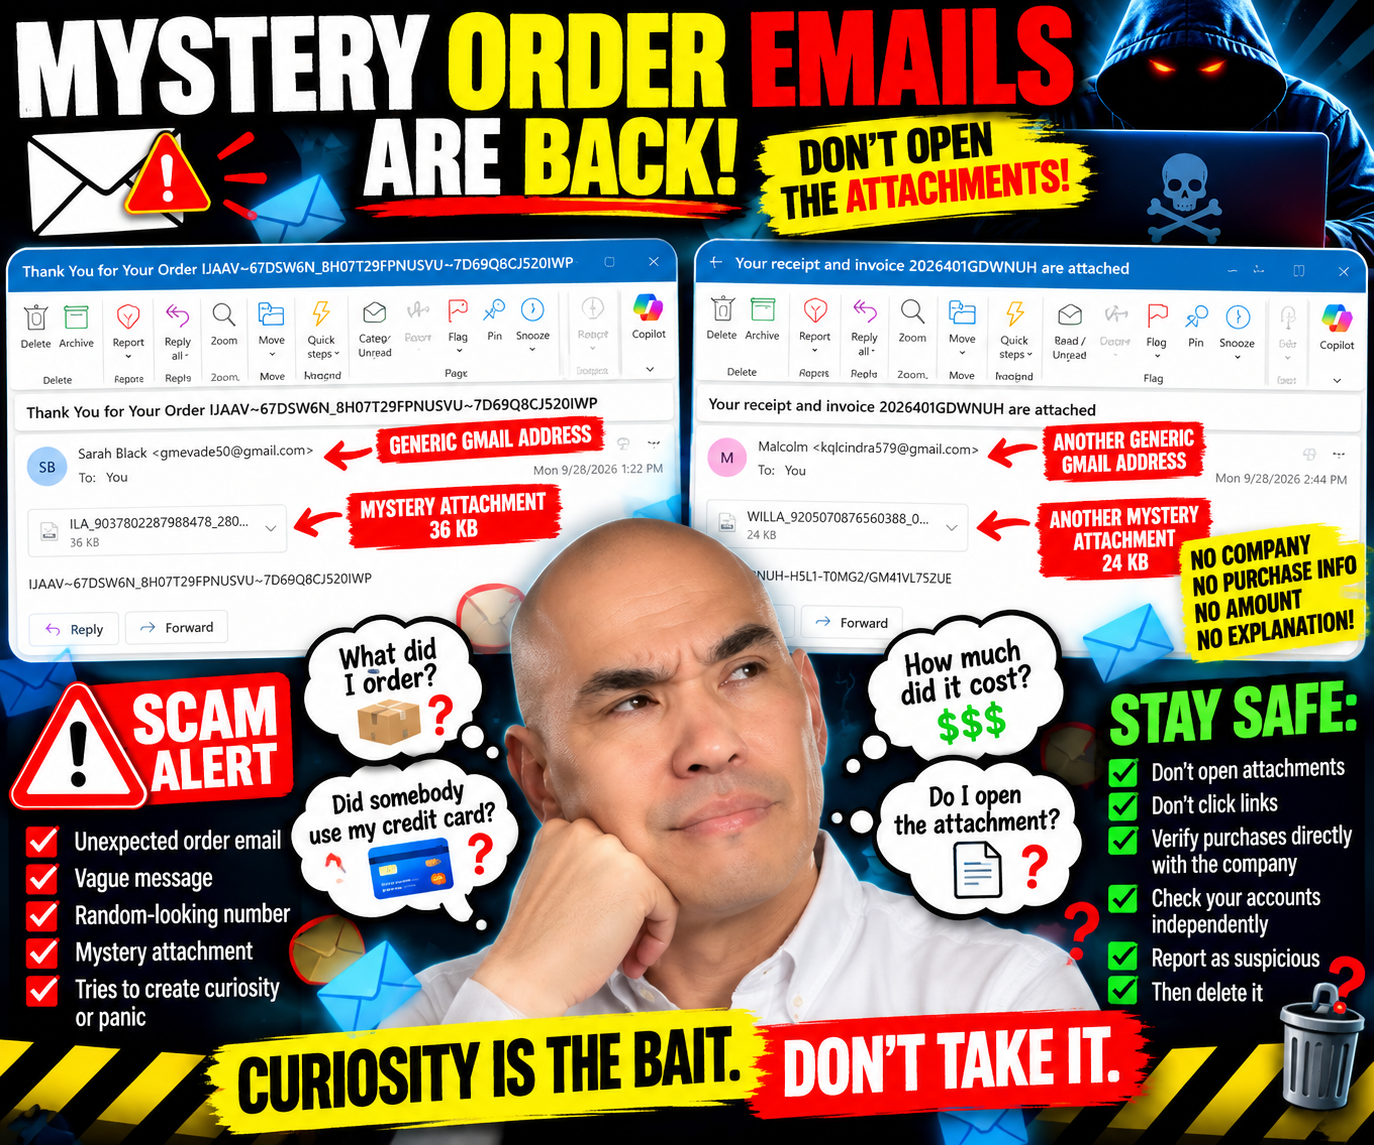
Net toen ik dacht dat de afdeling die zich bezighoudt met mysterieuze bestellingen via e-mail geen ideeën meer had, kwamen er nog twee bij.
Het schrijven van een echte e-mail is blijkbaar nog steeds te veel werk.
Geen bedrijfsintroductie. Geen uitleg over wat ik zogenaamd gekocht heb. Geen herkenbare verkoper. Geen bedrag. Geen nuttige bestelgegevens.
Gewoon een mysterieuze bijlage en het digitale equivalent van:
“Je hebt iets gekocht. Vertrouw me. Maak dit open.”
Ja, ik ga er meteen mee aan de slag.
Mysterieuze bestelling nr. 1: Bedankt voor… wat ik ook besteld heb
De eerste e-mail had deze nogal pakkende onderwerpregel:
“Bedankt voor uw bestelling IJAAV~67DSW6N_8H07T29FPNUSVU~7D69Q8CJ520IWP”
Dat schept in ieder geval duidelijkheid.
Het bericht kwam van iemand genaamd Sarah Black, die een Gmail-adres gebruikte.
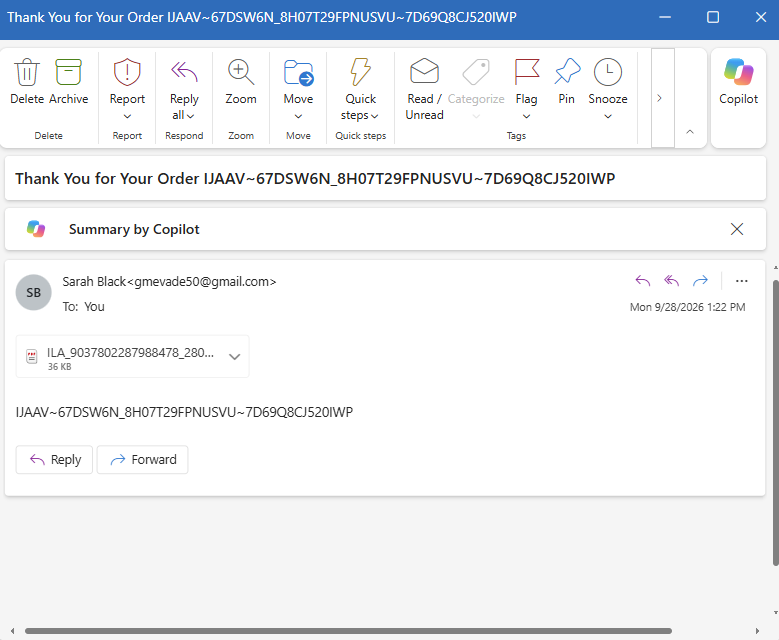
In de e-mail zelf?
Vrijwel niets.
Er is nog een lange reeks letters en cijfers en een bijlage van 36 KB.
Dat is alles.
Geen winkel.
Geen product.
Geen aankoopprijs.
Geen creditcardgegevens.
Geen verzendadres.
Geen klantenservice-informatie beschikbaar.
Er wordt nergens uitgelegd wat dit vermeende bevel precies inhoudt.
Om te zien wat ik gekocht heb, moet ik de bijlage openen.
Nee.
Mysterieuze bestelling nr. 2 arriveert de volgende dag
Toen kwam er nog een aan.
Ditmaal ging het over:
“Uw ontvangstbewijs en factuur 2026401GDWNUH zijn bijgevoegd.”
Nu wordt het wat chiquer.
We zijn overgestapt van een mysterieuze "bestelling" naar een mysterieuze bon én factuur.
Deze kwam van iemand genaamd Malcolm, die ook een Gmail-adres gebruikte.
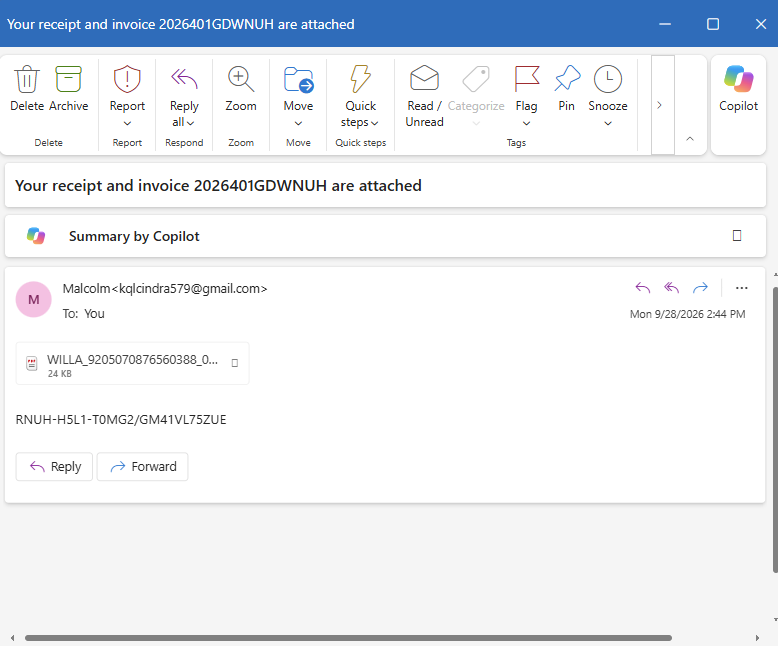
De inhoud van de e-mail bevat nog een willekeurig ogende code:
RNUH-H5L1-I0MG2/GM41VL75ZUE
En uiteraard is er nog een bijlage – deze is 24 KB groot.
Ook hier wordt in het bericht geen herkenbaar bedrijf genoemd.
Geen uitleg over wat ik heb gekocht.
Geen prijs.
Geen betaalgegevens.
Geen beschrijving.
Slechts een bijlage.
🚩 De bijlage is nog steeds de e-mail
Ik heb hier al eerder over geschreven, en blijkbaar wil iemand me nog meer voorbeelden geven.
Deze berichten proberen eigenlijk niets nuttigs over te brengen.
De bijlage is het e-mailbericht.
Alles eromheen lijkt erop gericht om net genoeg nieuwsgierigheid of bezorgdheid op te wekken om me ertoe te bewegen het te openen.
Mijn eerste reactie is misschien:
Wat heb ik besteld?
Dan:
Heeft iemand mijn creditcard gebruikt?
Dan:
Hoeveel hebben ze me in rekening gebracht?
En tot slot:
Ik kan deze factuur maar beter openen en het uitzoeken.
Dat is precies de reactie die ik niet wil krijgen.
Als ik een aankoop niet herken, is mijn eerste reactie niet om een mysterieuze bijlage van een onbekend Gmail-account te openen.
Ik neem rechtstreeks contact op met mijn bank, creditcardmaatschappij, winkelier of welke legitieme dienst dan ook die de transactie heeft verwerkt.
Nieuwsgierigheid kan het aas zijn
Ik heb geen van beide bijlagen geopend, dus ik weet niet wat erin zit.
Ik kan niet beweren dat het malware is zonder ze eerst te onderzoeken.
En dat is nu juist de kern van de zaak.
Ik hoef niet te weten wat erin zit.
Geen van beide berichten geeft me een reden om dat risico te nemen.
Als ik daadwerkelijk een aankoop heb gedaan, kan ik dat onafhankelijk verifiëren.
Als er een ongeautoriseerde afschrijving is, kan ik die via mijn bank inzien.
Als een legitiem bedrijf contact met me moet opnemen over een bestelling, kan ik rechtstreeks naar de website of app van dat bedrijf gaan in plaats van de instructies in een ongevraagde e-mail te volgen.
Het openen van een mysterieus dossier zou me geen geld mogen kosten om erachter te komen of ik zogenaamd geld heb uitgegeven.
Twee e-mails, dezelfde basisformule
Deze e-mails kwamen op opeenvolgende dagen binnen vanaf verschillende Gmail-adressen met verschillende namen, verschillende ordernummers en verschillende bijlagen.
Maar kijk eens naar de structuur:
Onverwachte aankoopmelding → vaag bericht → betekenisloos nummer → bijlage → nieuwsgierigheid.
Dat trekt mijn aandacht.
Ze hoeven me niet lang te overtuigen van wat er in die e-mail staat.
Ze willen dat ik nadenk:
“Wat heb ik in vredesnaam gekocht?”
…en klik.
Laat de e-mail geen noodsituatie veroorzaken
Dat is weer een les die ik heb geleerd door deze berichten te documenteren.
Een verdachte e-mail mag geen probleem opleveren en vervolgens bepalen hoe ik die onderzoek.
Als ik een e-mail ontvang met de melding dat er een bestelling is die ik niet herken, controleer ik mijn accounts zelfstandig.
Als er staat dat er een PayPal-betaling is, log ik zelfstandig in op PayPal.
Als er staat dat er een creditcardtransactie heeft plaatsgevonden, controleer ik die kaart zelf.
Als er staat dat het een Amazon-bestelling is, open ik Amazon zelf wel.
Ik heb dat mysterieuze accessoire niet nodig.
Wees een goede buur
Deze e-mails lijken misschien belachelijk voor iemand die er al honderden heeft gezien.
Niet iedereen heeft dat.
Iemand anders zou bij "Bedankt voor uw bestelling" meteen in paniek raken.
Misschien zijn ze bang dat iemand hun creditcard heeft gestolen.
Misschien zijn ze bang dat er zomaar honderden dollars van hun betaalrekening zijn verdwenen.
Misschien weten ze niet meer of ze iets besteld hebben.
Dan is het de moeite waard om te zeggen:
Open de bijlage nog niet. Laten we de vermeende aankoop op een andere manier controleren.
Help iemand het echte account te controleren.
Laat ze zien hoe ze de afzender moeten controleren.
Leg uit waarom een onverwachte aanhang voorzichtigheid vereist.
Meld verdachte berichten.
Verwijder ze vervolgens.
Want blijkbaar zijn de oplichters nog niet begonnen met het schrijven van e-mails.
Maar ze zijn zeker niet gestopt met het versturen van bijlagen.
