
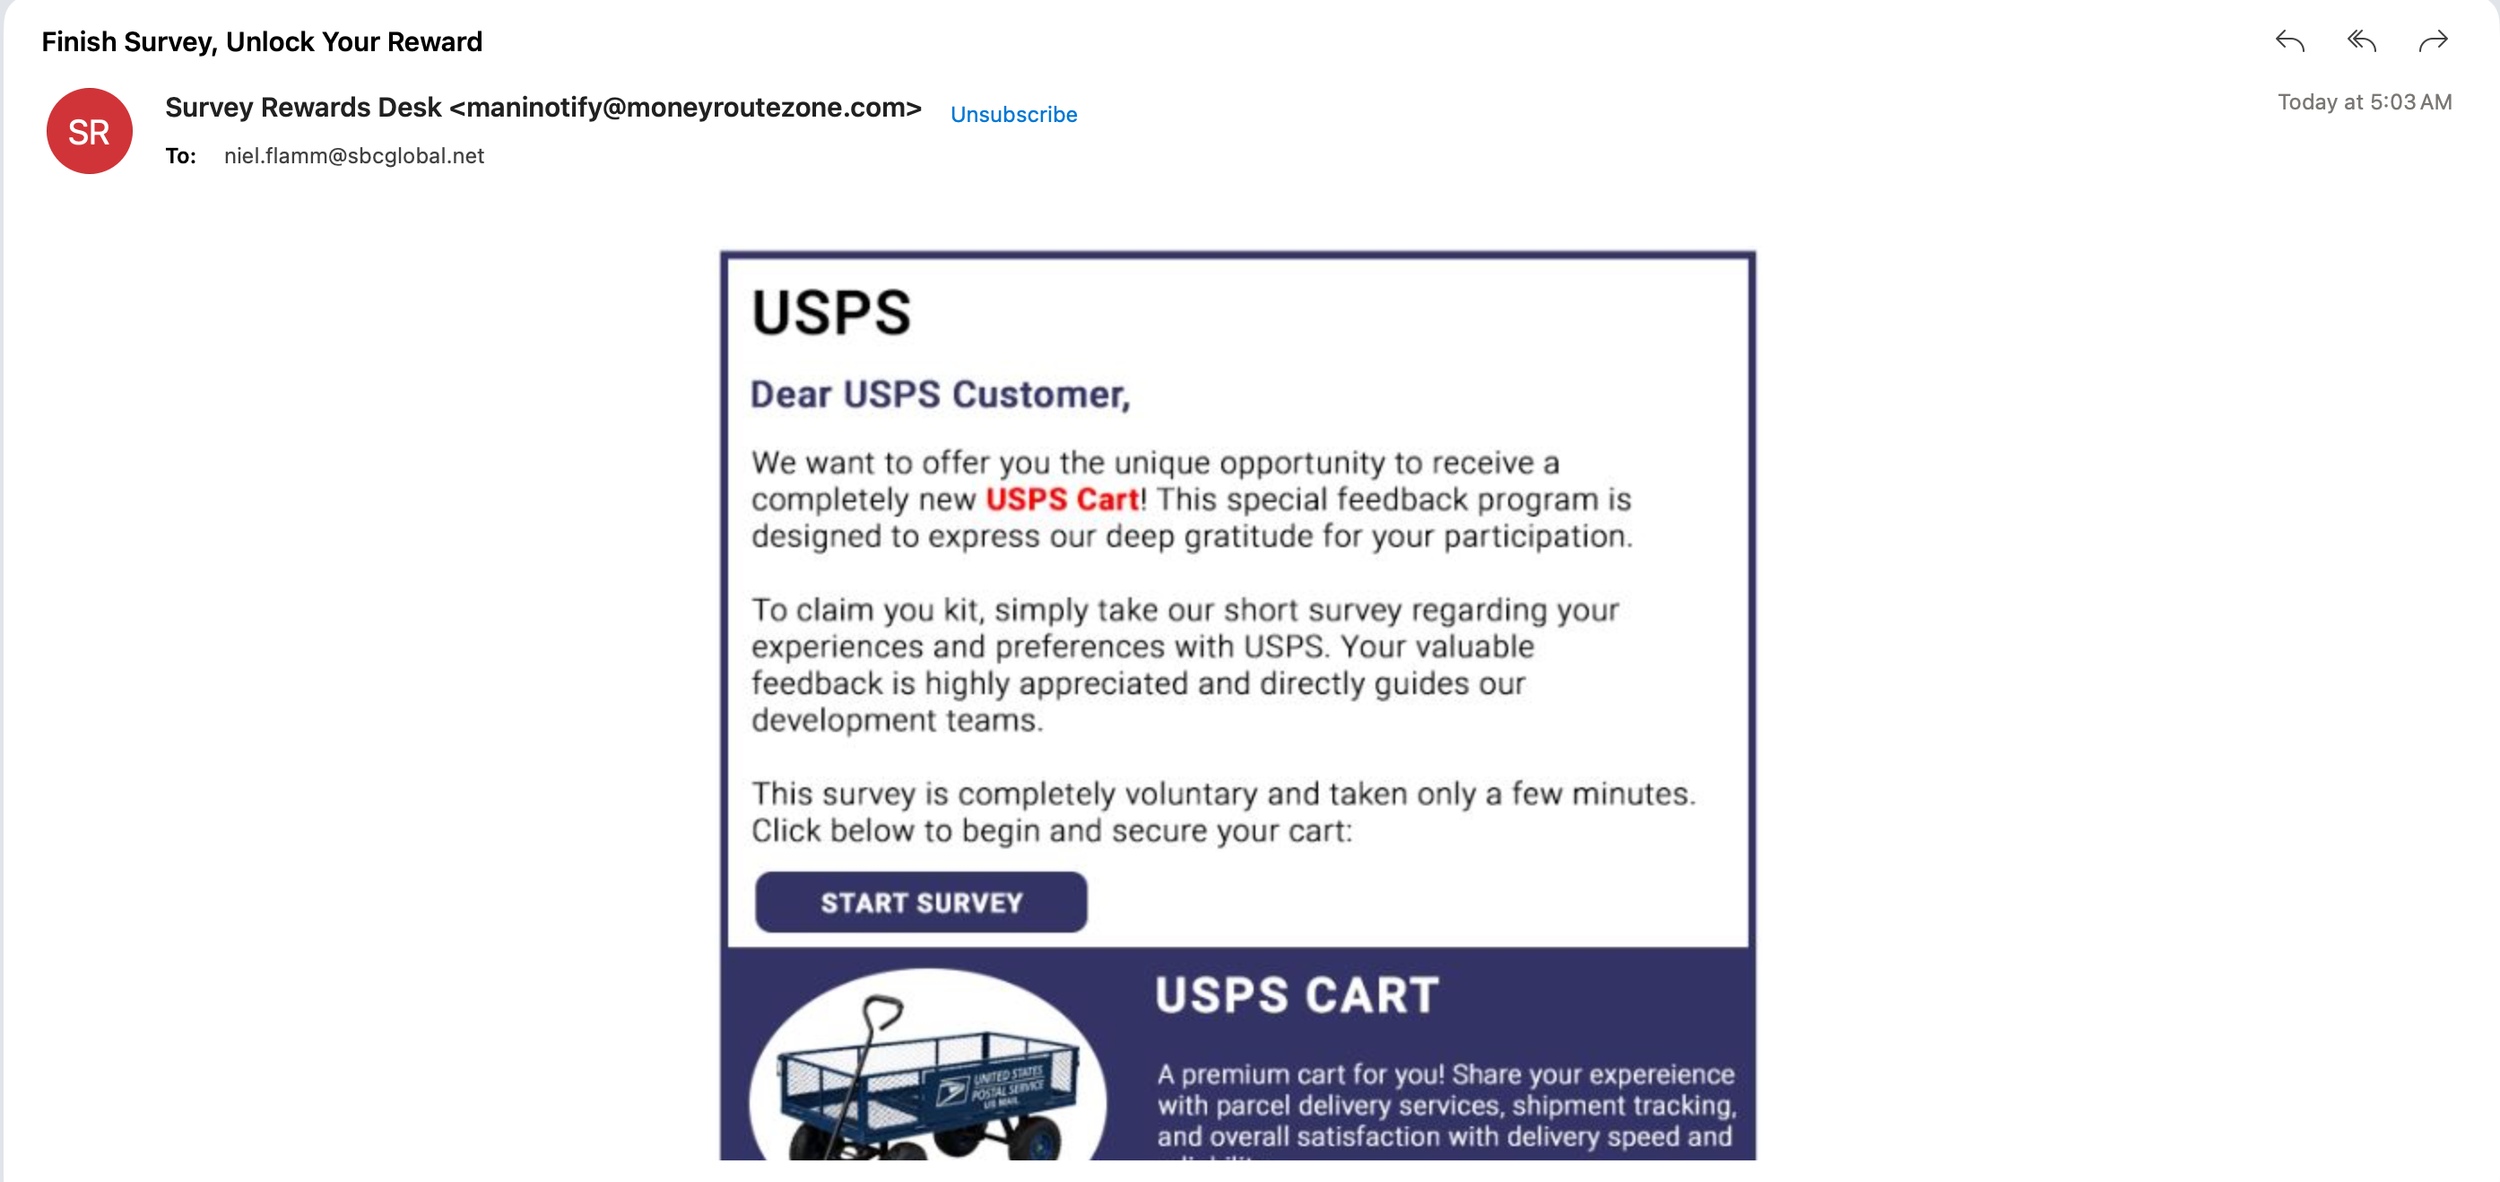
Weer een dag, weer een gratis cadeautje: blijkbaar wil de USPS me een winkelwagentje geven
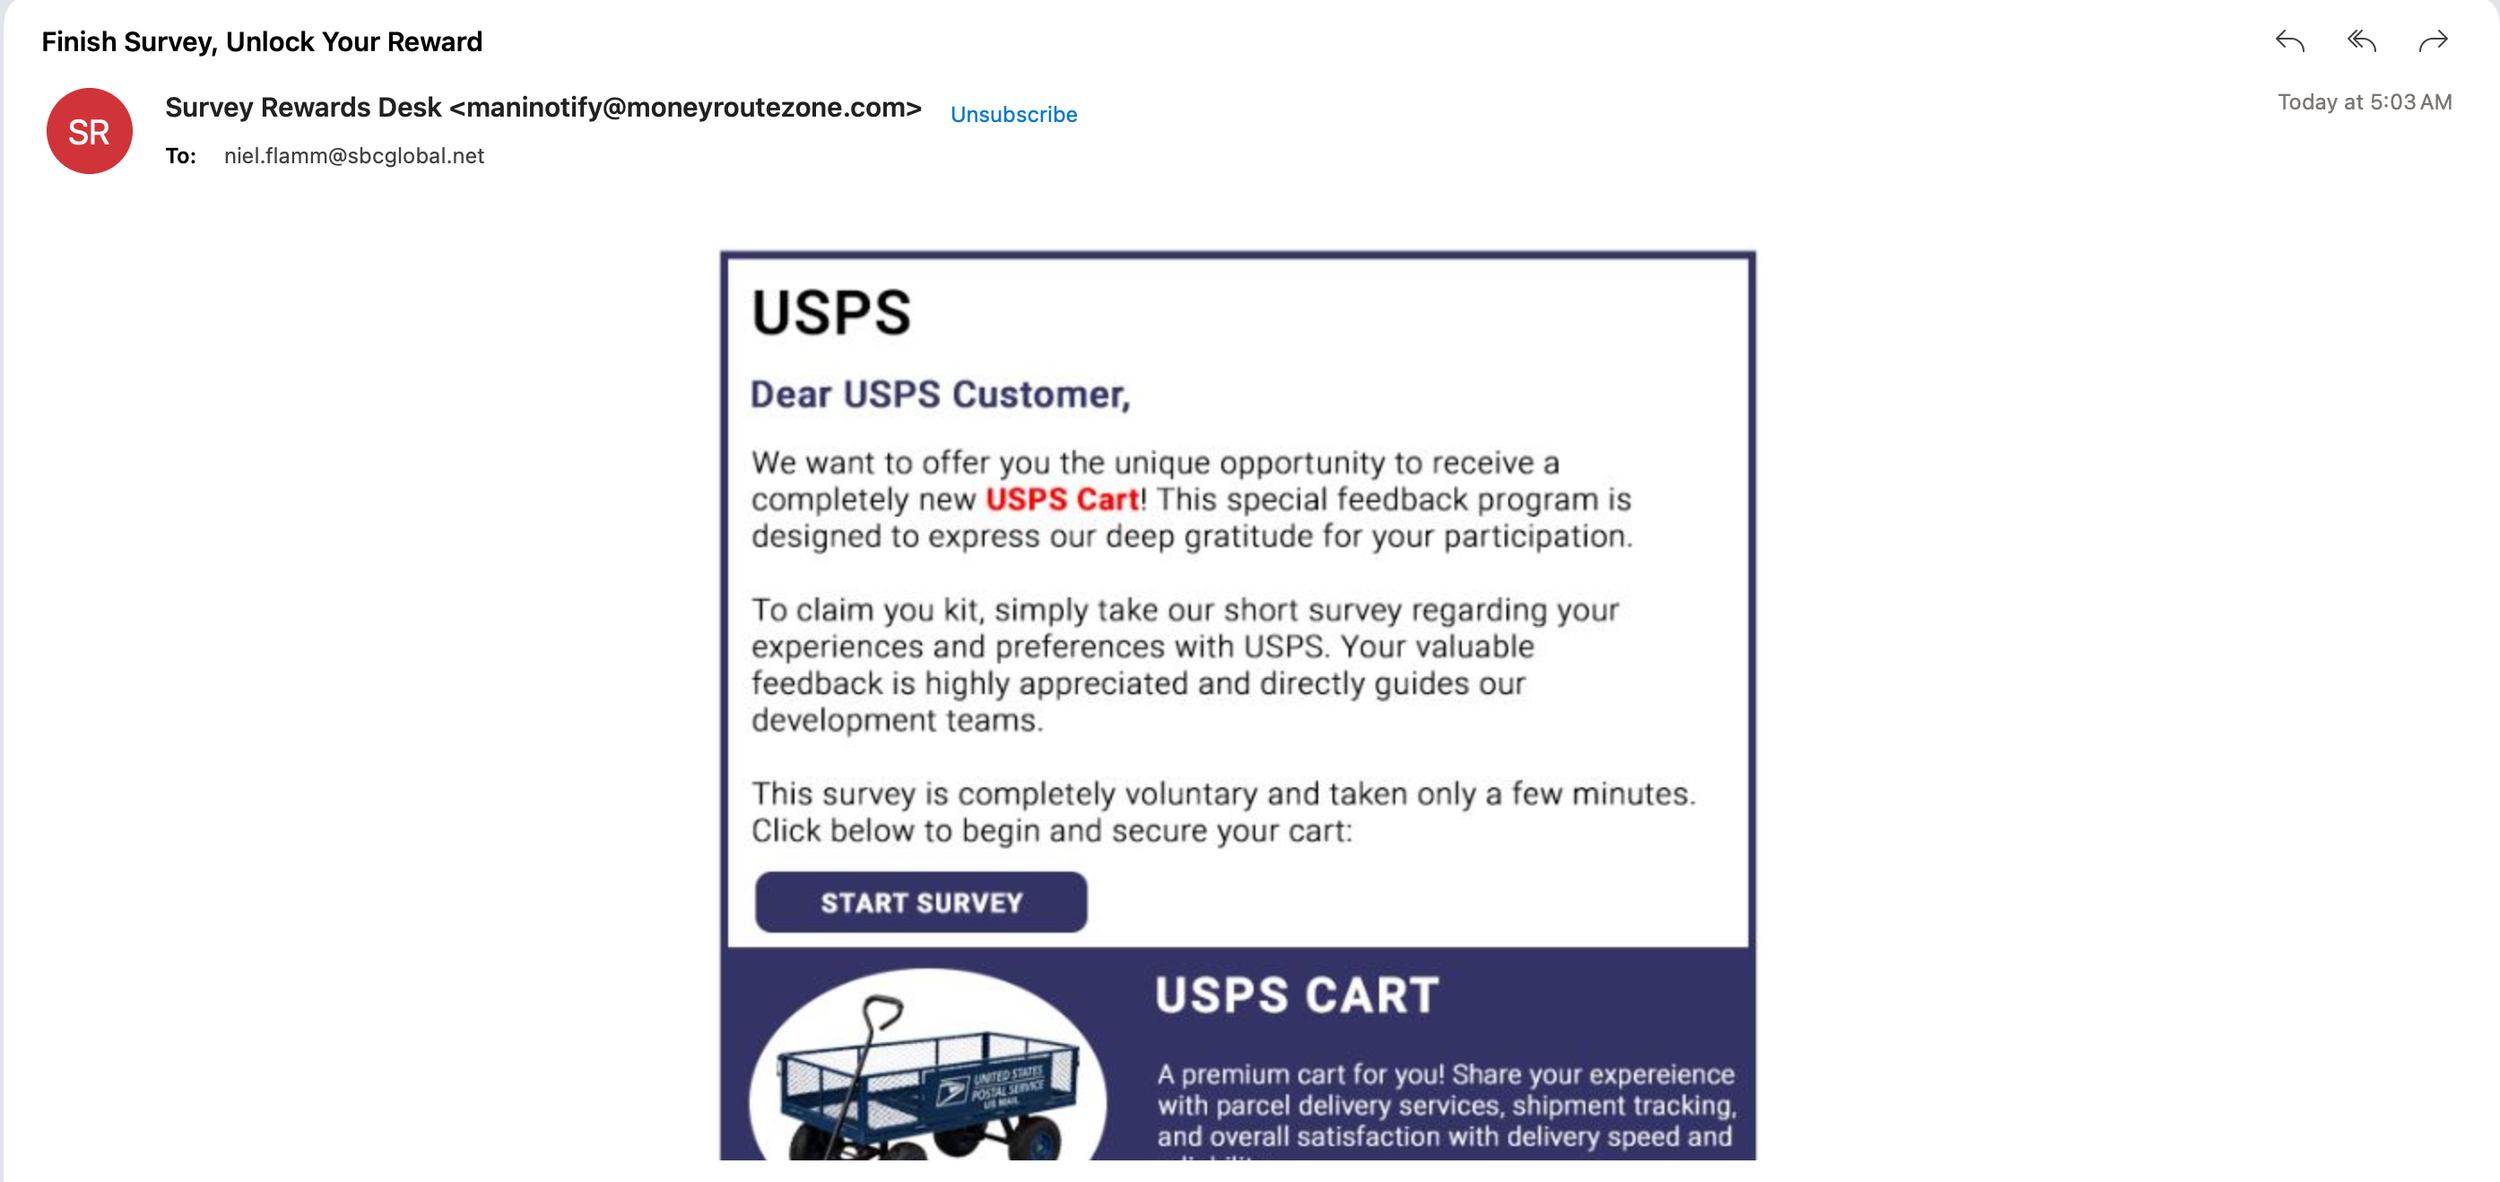
Mijn inbox heeft het weer geflikt.
Deze keer ben ik blijkbaar uitgekozen voor een speciale aanbieding: een gloednieuwe USPS-kar in ruil voor het invullen van een korte enquête.
Een gratis winkelwagen! Van de Amerikaanse postdienst!
Ik neem aan dat dit het begin is van mijn opmars naar de top van de postwereld. Misschien krijg ik na mijn volgende promotie wel postbezorger, vrachtwagenchauffeur of word ik wel Postmeester-Generaal.
Er is alleen één klein probleempje: ik vermoed sterk dat deze e-mail oplichterij is.
De e-mail die mijn mening wil weten
Het bericht kwam binnen met als onderwerp:
“Voltooi de enquête en ontvang je beloning”
Het bericht kwam van een afzender die zichzelf "Survey Rewards Desk" noemde en het e-mailadres maninotify@moneyroutezone.com.
Binnenin zit een bericht dat eruitziet als een promotie van USPS. Het spreekt me aan met "Geachte USPS-klant" en biedt een zogenaamd nieuwe USPS-kar aan in ruil voor het invullen van een enquête over mijn ervaring met postbezorging.
De e-mail bevat zelfs een knop "START ENQUÊTE".
Blijkbaar zijn mijn meningen over pakkettracering en bezorgsnelheid zo waardevol dat ik recht heb op een premium postkar.
Ik ben ontroerd.
Maar voordat ik me voorstel dat ik met mijn nieuwe postbezorgingsapparatuur door de buurt rijd, laten we eerst eens kijken wat dit bericht me nu eigenlijk vertelt.
De waarschuwingssignalen komen sneller binnen dan de post
1. Het e-mailadres van de afzender komt niet overeen met dat van USPS.
Het bericht maakt gebruik van moneyroutezone.com, geen officieel domein van USPS. De weergavenaam van de afzender klinkt misschien overtuigend, maar weergavenamen zijn makkelijk te verzinnen.
Dat alleen bewijst niet wie de e-mail heeft verzonden, maar het is wel een belangrijke reden om voorzichtig te zijn.
2. De begroeting is algemeen.
“Beste USPS-klant” is geen persoonlijk bericht. Het verwijst niet naar een specifieke transactie, levering of legitiem USPS-programma.
Oplichters sturen vaak berichten naar grote aantallen mensen in de hoop dat voldoende ontvangers erin trappen.
3. Het gratis geschenk is bedoeld om me aan te zetten tot klikken.
Het aanbod beweert dat ik een nieuwe USPS-kar kan krijgen door een paar vragen te beantwoorden. In het bericht staat dat de enquête vrijwillig is en slechts een paar minuten in beslag neemt.
Dat is een bekende formule: bied iets aantrekkelijks aan, laat de taak eenvoudig klinken en moedig de ontvanger aan om op een knop te klikken.
Wat gebeurt er na het klikken? De schermafbeelding geeft daar geen uitsluitsel over. Het kan leiden naar een phishingpagina, een verzoek om persoonlijke informatie, een enquête voor gegevensverzameling of een ander misleidend aanbod. Ik kan de bestemming of de intenties van de afzender niet vaststellen op basis van de schermafbeelding alleen.
4. De merknaam schept geen legitimiteit.
Het bericht gebruikt de naam USPS en een afbeelding van een postkar om het aanbod officieel te laten lijken.
Maar het plaatsen van de naam van een herkenbare organisatie in een e-mail betekent niet dat die organisatie de e-mail ook daadwerkelijk heeft verzonden.
5. De afzender wil dat ik actie onderneem.
De grote knop "START ENQUÊTE" is het middelpunt van de e-mail. Daar wil de afzender mijn aandacht op vestigen.
Ik ga er niet op klikken om te ontdekken of het beloofde winkelmandje wel bestaat.
Wat is een USPS-karretje eigenlijk?
In de e-mail wordt de beloning omschreven als een "premium winkelwagen" en wordt melding gemaakt van pakketbezorging, het volgen van de verzending en de algehele tevredenheid over de bezorgsnelheid.
Misschien is de afbeelding bedoeld om de beloning tastbaar en aantrekkelijk te maken. Maar het aanbod roept een vrij voor de hand liggende vraag op: waarom zou USPS apparatuur weggeven aan willekeurige e-mailontvangers in ruil voor een paar minuten feedback op een enquête?
Ik kan op basis van een screenshot niet elk mogelijk legitiem promotieprogramma uitsluiten. Dit bericht levert echter geen overtuigend bewijs dat het aanbod een officiële USPS-promotie betreft.
Als USPS daadwerkelijk een enquête uitvoert of een beloning aanbiedt, zou ik dat onafhankelijk moeten kunnen controleren via de officiële USPS-website of een betrouwbaar klantenservicekanaal.
Ik hoef de link in deze e-mail niet te gebruiken om dat te weten te komen.
Wat ik ga doen
Ik laat die enquêteknop met rust.
Dit is mijn aanpak wanneer ik een e-mail ontvang met een cadeau van een bekend bedrijf:
Klik niet op links of knoppen in een onverwacht bericht.
Open geen onverwachte bijlagen.
Controleer het daadwerkelijke e-mailadres van de afzender, niet alleen de weergavenaam.
Bezoek zelfstandig de officiële website van het bedrijf om het aanbod te verifiëren.
Geef nooit wachtwoorden, betaalgegevens of gevoelige persoonlijke informatie door om een niet-geverifieerde beloning te claimen.
Meld verdachte berichten via het daarvoor bestemde officiële kanaal en verwijder ze.
En nee, ik ga de afzender niet antwoorden om te vragen waar mijn winkelwagen is.
Ik vermoed dat zo'n gesprek net zo productief zou zijn als een verdachte e-mail vragen om zichzelf te verifiëren.
Mijn inbox vindt me heel bijzonder
Tussen verrassingsprijzen, verdachte leningaanbiedingen, ongelooflijke baankansen en mysterieuze beloningen lijkt mijn inbox ervan overtuigd dat ik iemand van buitengewoon belang ben.
Vandaag ben ik blijkbaar nog maar één korte enquête verwijderd van het trotse bezit van een USPS-karretje.
Morgen, wie weet? Misschien biedt de postdienst me wel een gratis sorteerservice aan.
Ik zal proberen me niet te laten meeslepen.
Het punt is niet dat elke enquête of promotieaanbieding frauduleus is. Het punt is dat een onverwachte beloning, een bekend merk en een opvallende knop geen bewijs zijn dat een aanbieding legitiem is.
Oplichters weten dat gratis dingen onze aandacht trekken. Ze weten ook dat mensen eerder klikken op een bericht dat afkomstig lijkt te zijn van een bedrijf dat ze kennen.
Controleer dus eerst alles voordat je een enquête invult, een prijs claimt of persoonlijke gegevens verstrekt.
Wat mij betreft, ik blijf mijn post op de ouderwetse manier ontvangen.
Via de brievenbus – niet via een verdachte e-mail met de belofte van gratis postapparatuur.
Heeft u een vergelijkbare e-mail met een 'gratis cadeautje' of een beloning voor deelname aan een enquête ontvangen? Stuur uw screenshots en ervaringen naar niel@nielflamm.com. Verwijder persoonlijke gegevens, accountgegevens en andere gevoelige informatie voordat u de e-mail verstuurt.
Laten we ervaringen uitwisselen en anderen helpen de waarschuwingssignalen te herkennen.
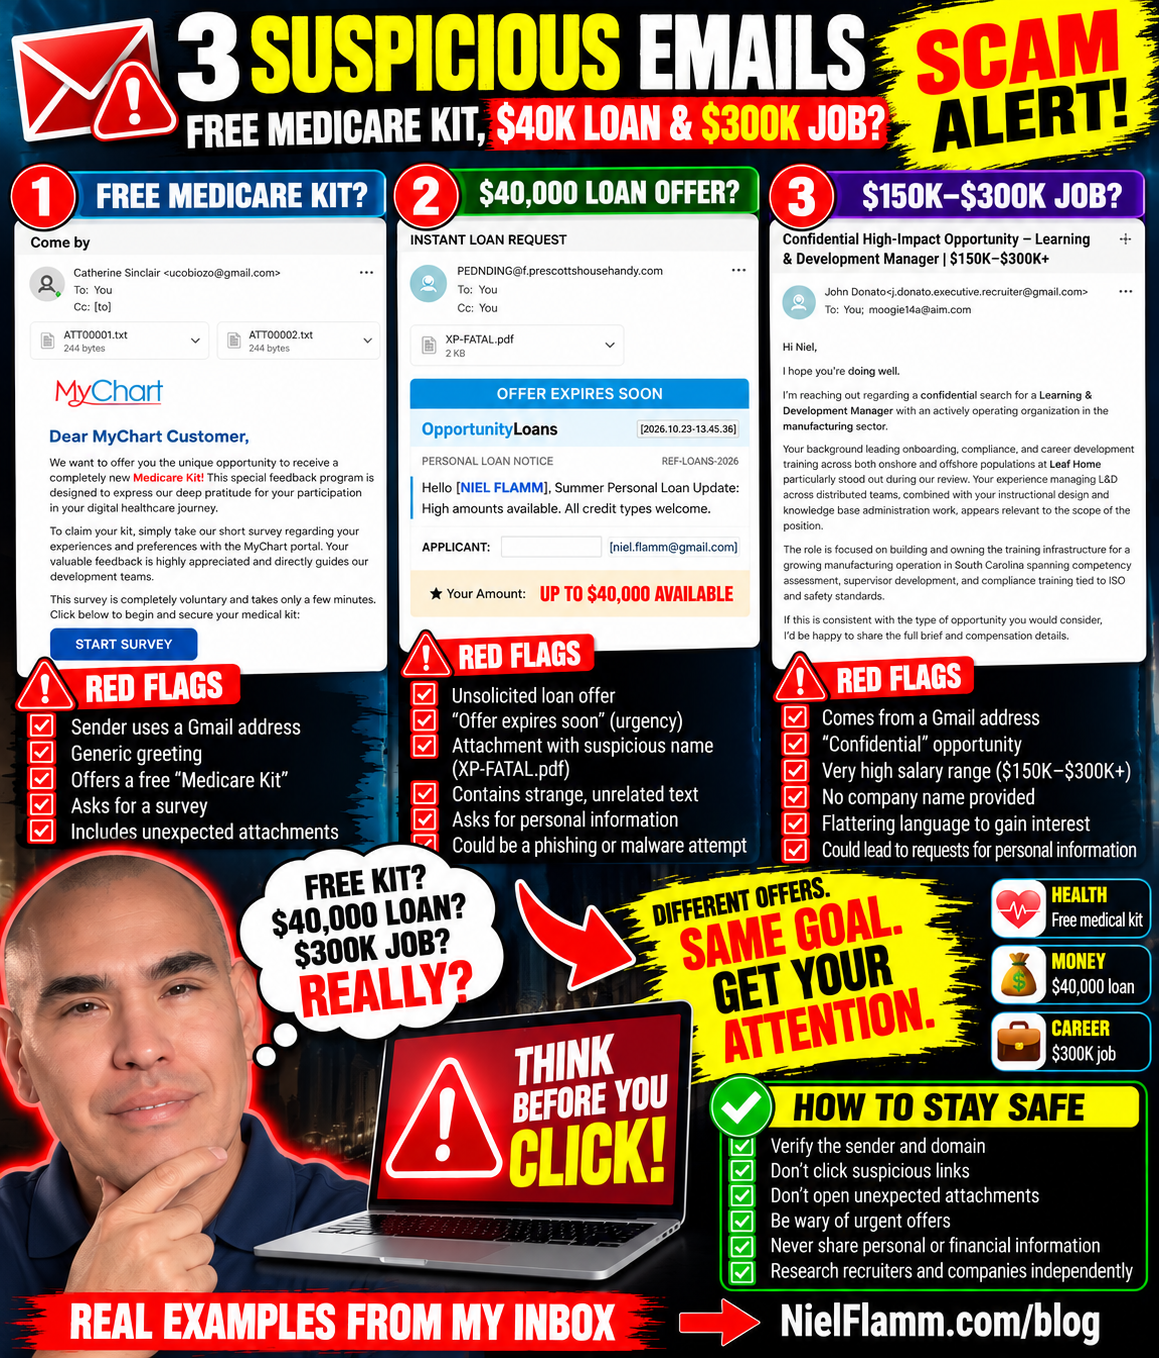
Drie e-mails, drie rode vlaggen: gratis medische kits, leningen van $40.000 en een baan met een salaris van $300.000?
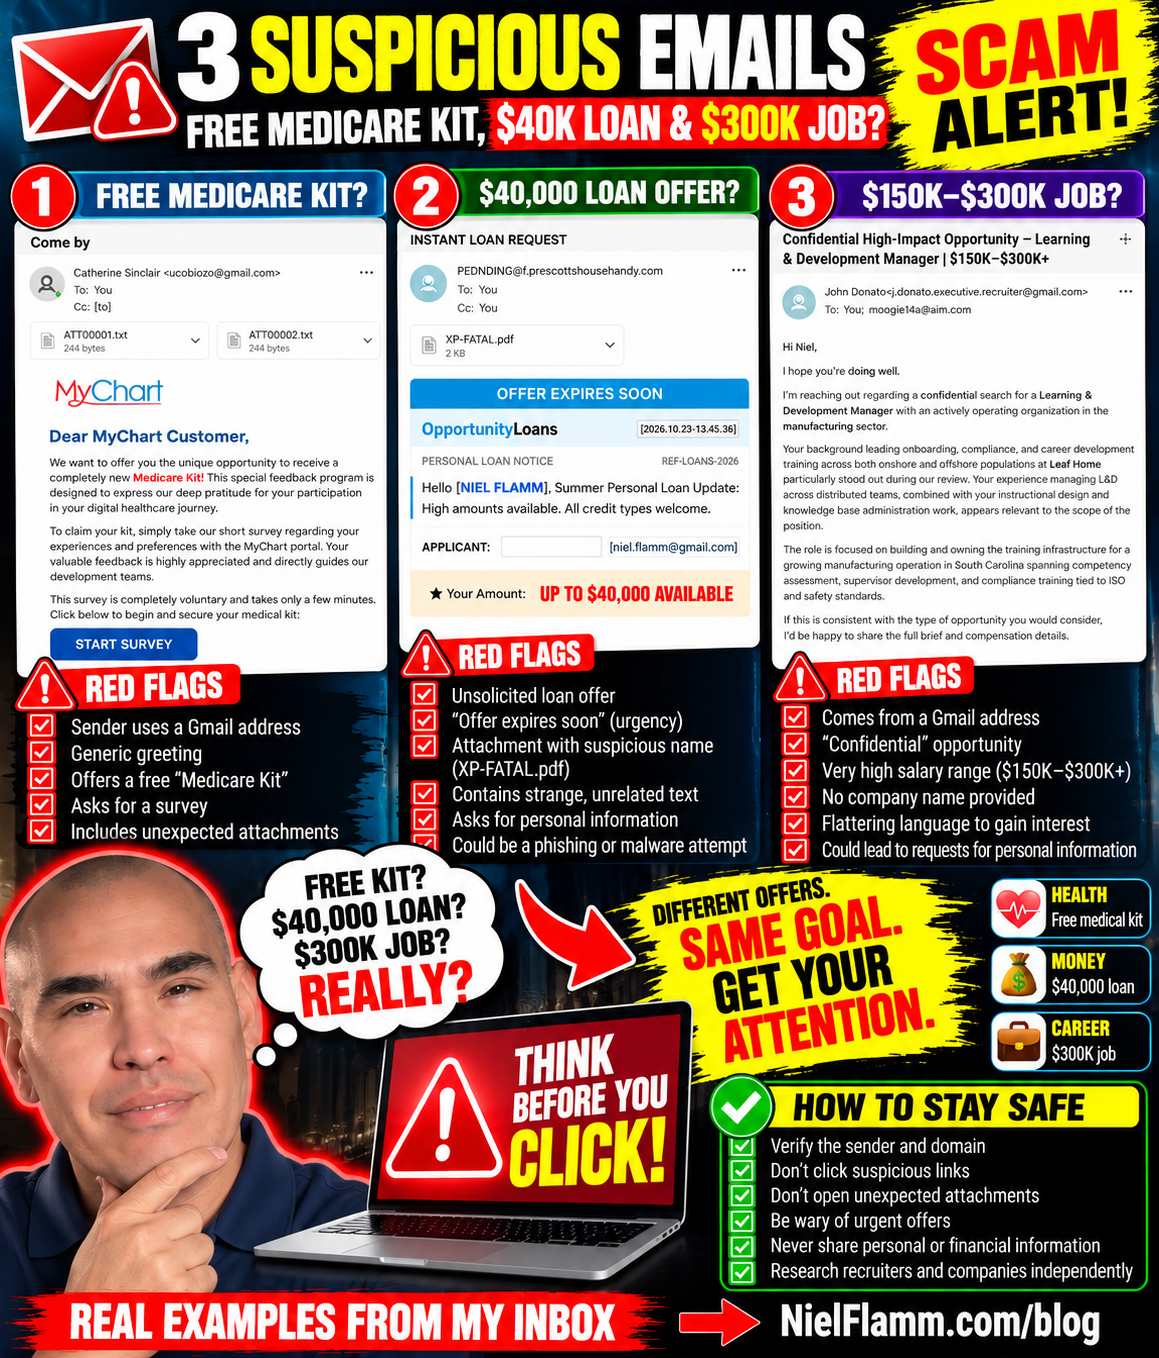
Mijn inbox is weer overvol. Blijkbaar denkt het internet dat ik recht heb op een gratis EHBO-kit, dringend een persoonlijke lening van $40.000 nodig heb, of de perfecte kandidaat ben voor een baan in Learning & Development met een salaris van $300.000.
Het is fijn om zo populair te zijn.
Eén probleem: deze e-mails roepen een aantal serieuze vragen op.
Laten we eens kijken naar drie berichten die op 22 en 23 oktober 2026 in mijn inbox belandden.
1. Een gratis Medicare-pakket van “MyChart”?
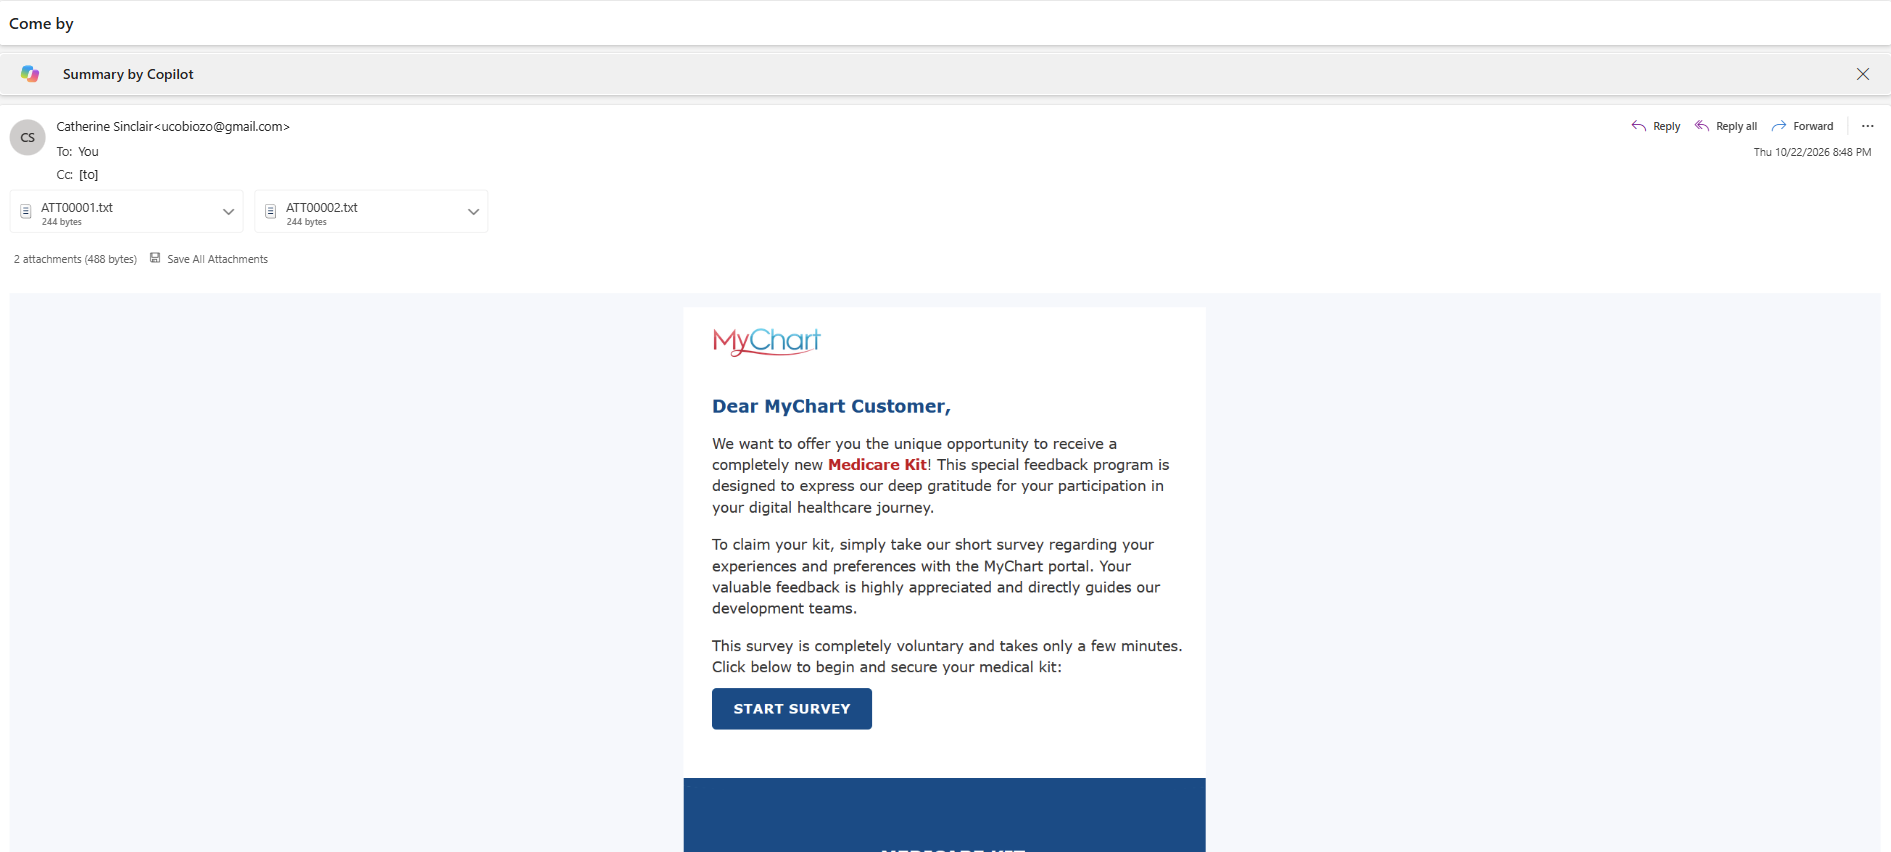
E-mailonderwerp: “Kom langs”
De eerste e-mail kwam van een adres dat stond geregistreerd als Catherine Sinclair en gebruikte een Gmail-adres. De e-mail bevatte twee kleine tekstbijlagen en een afbeelding die eruitzag als een bericht van MyChart.
Het bericht sprak me aan als "MyChart-klant" en bood een zogenaamd nieuw "Medicare-pakket" aan in ruil voor het invullen van een korte enquête over mijn ervaring met het MyChart-portaal.
Wat een vrijgevigheid!
Een gratis EHBO-kit, gewoon omdat je een paar vragen beantwoordt? Wat kan er misgaan?
Wel, een paar dingen trokken mijn aandacht:
Het Gmail-adres van de afzender legt geen enkele verbinding met MyChart of een zorgverlener.
De e-mail gebruikt een algemene begroeting in plaats van een specifieke zorginstelling te noemen.
Het aanbod combineert een medisch merk met een cadeautje en een link naar een enquête.
De e-mail bevat onverwachte bijlagen.
Aan de hand van deze schermafbeelding alleen kan ik niet vaststellen wie het bericht heeft verzonden of wat de bijlagen bevatten. Maar ik zou zeker niet op de enquêteknop klikken of onverwachte bestanden openen om dat te achterhalen.
Als een zorgportaal daadwerkelijk een enquête of een patiëntenvoordeel aanbiedt, zal ik het officiële portaal raadplegen of contact opnemen met mijn zorgverlener via contactgegevens die ik al vertrouw.
Mijn medische gegevens zijn geen prijs die je via een mysterieuze e-mail kunt bemachtigen.
2. Een “directe lening” tot $40.000
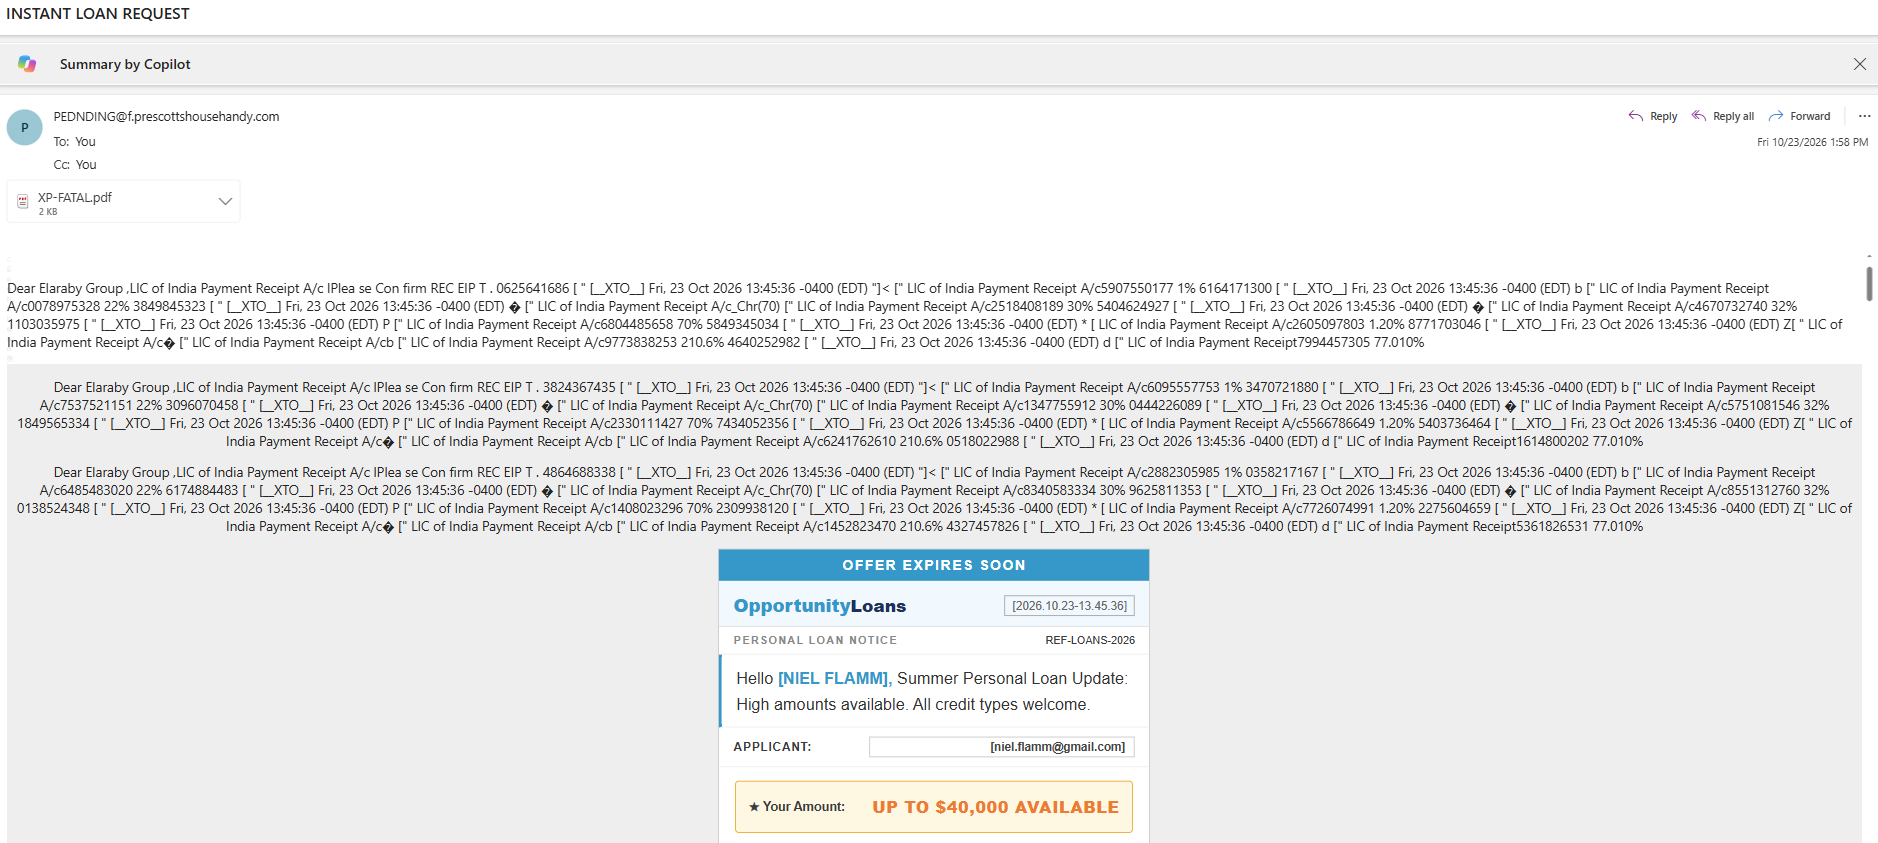
E-mailonderwerp: “AANVRAAG VOOR EEN DIRECTE LENING”
De tweede e-mail heeft een andere invalshoek. Deze lijkt over geld te gaan – meer specifiek, geld dat iemand me zogenaamd wil lenen.
Het bericht bevat een banner met de tekst "AANBIEDING VERLOOPT BINNENKORT" en maakt reclame voor iets genaamd OpportunityLoans. Het spreekt me bij naam aan en adverteert persoonlijke leningen tot $40.000.
De e-mail bevat ook een PDF-bijlage met de naam XP-FATAL.pdf.
Wacht even. Iemand die ik niet ken wil me tot wel $40.000 bieden, en er zit een pdf-bijlage bij met een bestandsnaam die rechtstreeks uit een nachtmerrie van computerbeveiliging lijkt te komen?
Ik denk dat ik het oversla.
Dit zijn de waarschuwingssignalen die ik heb opgemerkt:
Urgentie: "Aanbieding verloopt binnenkort" stimuleert een snelle beslissing.
Ongevraagd kredietaanbod: Ik heb deze leninginformatie niet aangevraagd.
Ongebruikelijke opmaak: Het bericht bevat een warrige mix van ogenschijnlijk betalingsbewijstekst die weinig met het leningaanbod te maken heeft.
Onverwachte bijlage: Er is geen reden voor mij om een verdacht PDF-bestand te openen, alleen omdat er in een e-mail staat dat er geld beschikbaar is.
Persoonlijke gegevens: De e-mail bevat identificerende informatie, waardoor een bericht overtuigender kan overkomen zonder dat de legitimiteit ervan bewezen hoeft te worden.
Aan de hand van de screenshot alleen kan ik niet vaststellen of dit een regelrechte oplichting is, een ongevraagde marketingboodschap of iets anders. Maar ik zou de links of contactgegevens in de e-mail niet gebruiken om dit te onderzoeken.
Als ik ooit een persoonlijke lening nodig heb, zal ik zelfstandig onderzoek doen naar kredietverstrekkers, hun referenties controleren en de voorwaarden zorgvuldig doornemen. Ik laat me niet leiden door een aftelbanner bij mijn financiële beslissingen.
Een leningaanbod is geen gratis geld. En "tot $40.000" betekent niet dat ik ook daadwerkelijk $40.000 krijg.
3. Een baan in leren en ontwikkeling met een salaris van $150.000 tot $300.000?
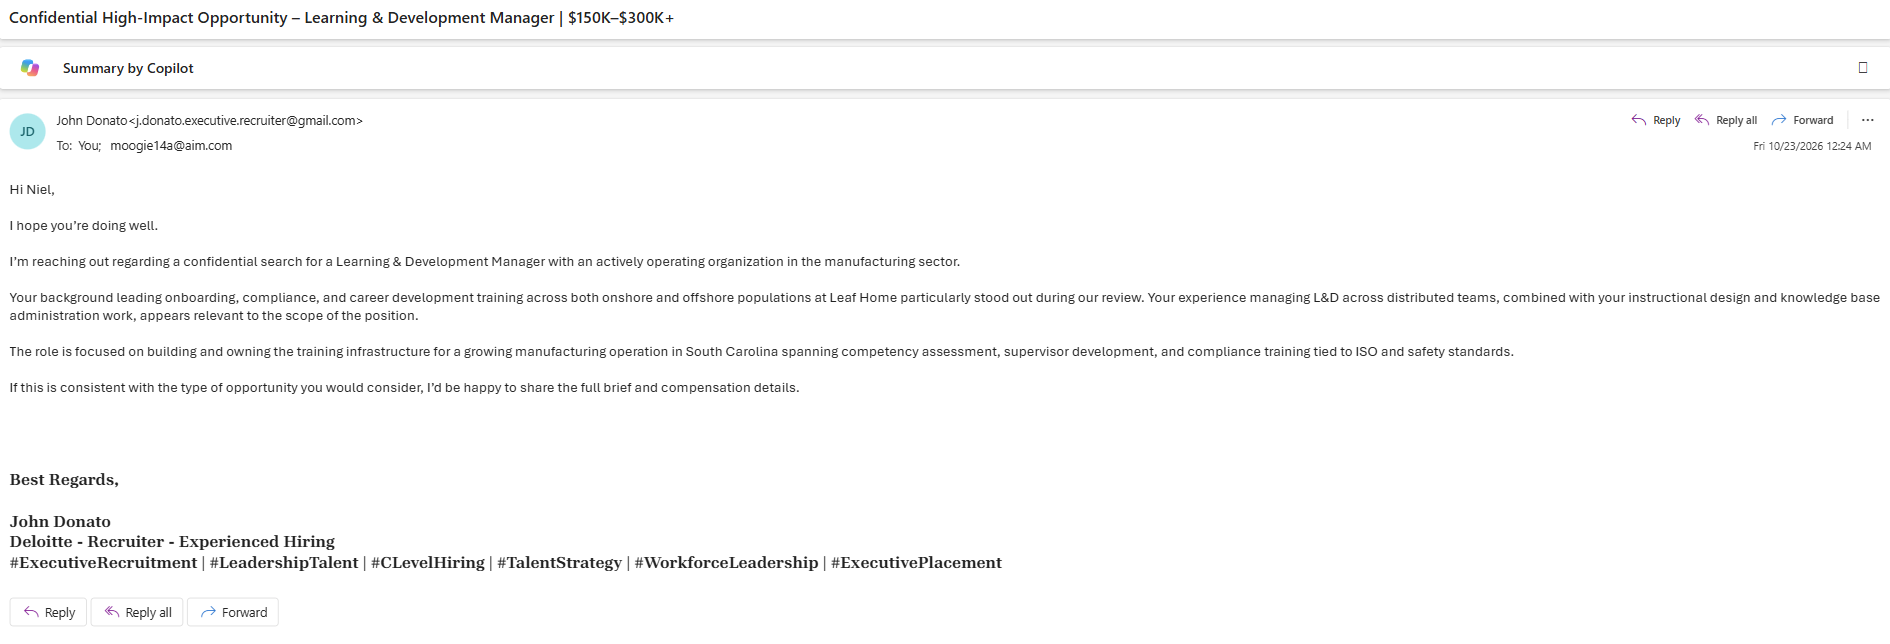
E-mailonderwerp: “Vertrouwelijke, zeer impactvolle kans – Manager Leren & Ontwikkeling | $150.000–$300.000+”
Deze trok mijn professionele aandacht.
De e-mail kwam van iemand genaamd John Donato, die een Gmail-adres gebruikte waarin de woorden 'executive recruiter' voorkomen
De afzender beweert contact met mij op te nemen in verband met een vertrouwelijke zoektocht naar een Learning & Development Manager bij een productiebedrijf in South Carolina.
Het bericht verwijst naar mijn professionele achtergrond, waaronder onboarding, compliance, trainingen voor loopbaanontwikkeling, instructieontwerp en het werken aan kennisbanken. Deze aspecten zijn relevant voor mijn werkervaring.
En dan komt het salarisbereik aan bod:
$150,000–$300,000+.
Hallo daar!
Wie wil er nu niet horen over een potentiële kans om een zescijferig bedrag te verdienen?
De afzender zegt dat mijn ervaring opviel tijdens een evaluatie en biedt aan om de volledige opdrachtomschrijving en details over de vergoeding te delen als ik de functie zou overwegen.
In tegenstelling tot de andere twee e-mails, wordt me in deze niet meteen gevraagd om te betalen of een bijlage te openen. Het bericht zelf is redelijk verzorgd en verwijst naar aspecten van mijn professionele achtergrond.
Maar dat bewijst niet dat de recruiter, de baan of de kans legitiem is.
Dit is wat ik zou willen controleren:
De identiteit van de recruiter: Heeft deze persoon een aantoonbare professionele reputatie en een geloofwaardige wervingsgeschiedenis?
Het bedrijf: Welke productieorganisatie neemt personeel aan? Waarom wordt de naam niet genoemd?
De vraag: Bestaat er een echte vacature die aan de beschrijving voldoet?
De beloning: Komt het geadverteerde salarisbereik overeen met een echte werkgever en een duidelijk omschreven functie?
De volgende stap: Zal de recruiter om persoonlijke gegevens, identiteitsdocumenten, bankgegevens of geld vragen voordat er verifieerbare informatie wordt verstrekt?
Het gebruik van een Gmail-adres is geen bewijs van fraude. Onafhankelijke recruiters gebruiken soms e-mailaccounts die niet van een bedrijf zijn. Maar een hoog salaris, vleiende bewoordingen en referenties naar mijn ervaring bewijzen evenmin mijn legitimiteit.
Het bredere probleem is dat nep-wervingsmethoden persoonlijke gegevens kunnen verzamelen, kandidaten naar schadelijke links kunnen leiden of uiteindelijk frauduleuze betalingen en kosten kunnen introduceren.
Ik beschouw dit dus als ongeverifieerd totdat ik heb vastgesteld wie contact met me opneemt en welke organisatie mensen zoekt.
Als de kans reëel is, mag een redelijke verificatie die kans niet verpesten.
Drie e-mails, drie verschillende invalshoeken
Wat interessant is aan deze berichten, is hoe verschillend ze proberen de aandacht te trekken.
De gezondheidszorghaak
Een zogenaamd gratis Medicare-pakket in ruil voor deelname aan een enquête.
De verleiding: een gratis voordeel gekoppeld aan een bekende naam in de gezondheidszorg.
De geldhaak
Een zogenaamd beschikbare persoonlijke lening van maximaal $40.000, een aanbieding die binnenkort verloopt.
De verleiding: gemakkelijke toegang tot geld en de angst om iets te missen (FOMO).
De carrière-aantrekkingskracht
Een vertrouwelijke functie op het gebied van leren en ontwikkeling met een potentieel salaris van $150.000–$300.000+.
De verleiding: professionele erkenning en een mogelijk levensveranderende kans.
Deze boodschappen richten zich op verschillende drijfveren: gezondheid, financiële nood en carrièreambities.
Daarom beoordeel ik een e-mail niet alleen op hoe professioneel hij eruitziet. Een verzorgde boodschap kan nog steeds misleidend zijn, en een legitiem ogend logo bewijst niet dat de afzender daadwerkelijk de organisatie vertegenwoordigt.
Wat ik in plaats daarvan doe
Ik klik niet op verdachte links, open geen onverwachte bijlagen en geef geen gevoelige informatie prijs, alleen maar omdat een e-mail iets aantrekkelijks belooft.
Mijn aanpak is eenvoudig:
Controleer het zelfstandig. Ga zelf naar de officiële website of app in plaats van de link in het bericht te gebruiken.
Controleer de afzender. Kijk verder dan de weergegeven naam en controleer het daadwerkelijke e-mailadres en domein.
Wees alert op urgentie. "Aanbieding verloopt binnenkort" is een reden om gas terug te nemen, niet om te versnellen.
Bescherm uw persoonlijke gegevens. Verstrek geen burgerservicenummers, bankgegevens, wachtwoorden of identiteitsdocumenten aan een onbekende afzender.
Doe onderzoek naar recruiters en werkgevers. Controleer de persoon, het bedrijf en de vacature onafhankelijk voordat u gevoelige informatie deelt.
Open geen verdachte bijlagen. Een bijlage wordt niet automatisch veilig omdat de e-mail een overtuigende uitleg bevat.
Als je al ergens op hebt geklikt of informatie hebt gedeeld, raak dan niet in paniek. De juiste vervolgstappen hangen af van wat er is gebeurd, maar ze kunnen bestaan uit het wijzigen van gecompromitteerde wachtwoorden, contact opnemen met je financiële instelling of het melden van het bericht.
Mijn inbox is blijkbaar een carrièrebeurs, een bank en een zorgportaal in één
Ik begon met drie e-mails en eindigde met drie totaal verschillende aanbiedingen.
Een gratis EHBO-kit.
Een lening tot maximaal $40.000.
Een baan die mogelijk 300.000 dollar per jaar oplevert.
Ik waardeer de variatie. Mijn inbox lijkt te geloven in diversificatie.
Maar ik hoef niet te beweren dat elk verdacht bericht per definitie oplichting is om te erkennen dat elk bericht nader onderzoek verdient.
Het zorgaanbod moet worden geverifieerd. Het leningaanbod moet worden geverifieerd. De recruiter moet worden geverifieerd.
En geen van hen krijgt zomaar een vrijbrief, alleen maar omdat het aanbod aantrekkelijk klinkt.
Heb je een e-mail ontvangen met een aanbieding voor een cadeau, een lening die te mooi lijkt om waar te zijn, of een ongelooflijke baan? Ik hoor er graag meer over.
Stuur je screenshots en ervaringen naar niel@nielflamm.com. Verwijder gevoelige persoonlijke, financiële en accountgegevens voordat je ze verstuurt.
Ik blijf documenteren wat er in mijn inbox binnenkomt, want hoe beter we deze tactieken herkennen, hoe kleiner de kans dat we erdoor verrast worden.
Onthoud: controleer eerst. Klik later – of helemaal niet.

Een nieuwe oplichtingstactiek deed me even twee keer kijken: "Walmart-bestelwachtwoord 88458"
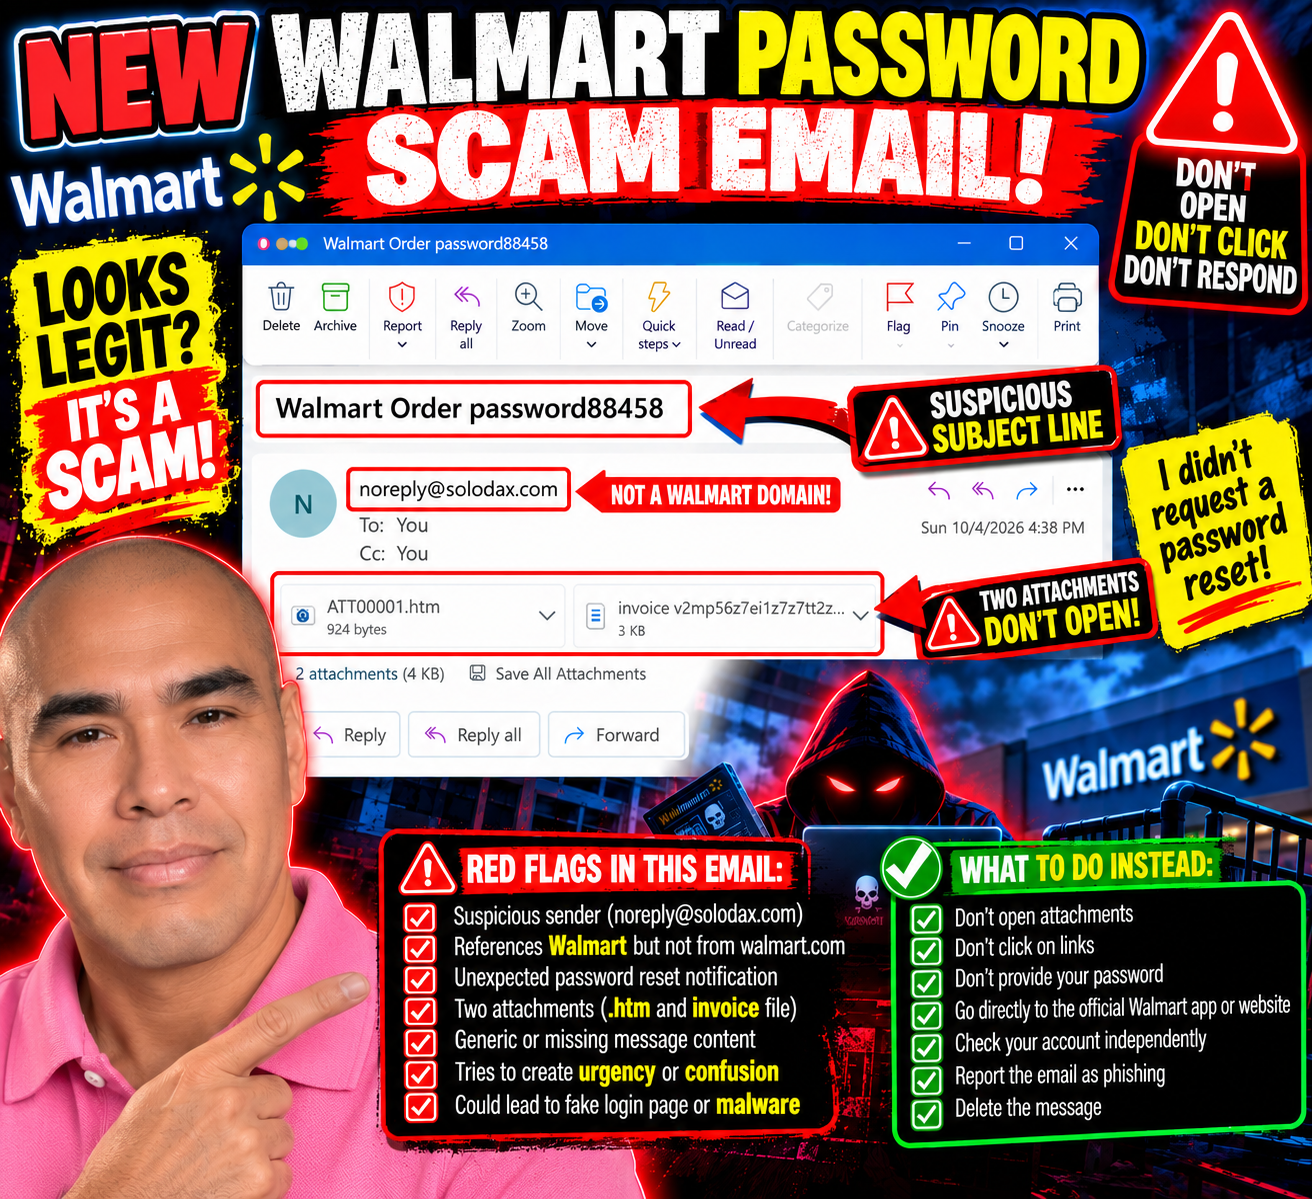
Net toen ik dacht dat de oplichters in mijn inbox een comfortabele routine hadden ontwikkeld met nep-PayPal-betalingen, nep-abonnementen op Geek Squad en uitnodigingen om honderden dollars weg te geven, besloot iemand blijkbaar dat het script een update nodig had.
Hier moest ik echt even twee keer naar kijken.
De onderwerpregel luidt:
“Walmart-bestelwachtwoord88458”
Wachtwoord?
Wachten.
Heb ik gevraagd om mijn Walmart-wachtwoord te resetten?
Nee.
En dat kleine moment van onzekerheid trok precies mijn aandacht.
Deze voelt anders aan
De meeste frauduleuze e-mails die ik ontvang, kondigen zichzelf praktisch aan.
U HEEFT $499,99 UITGEGEVEN!
JE GEEK SQUAD-ABONNEMENT IS VERLENGD!
BEL DIT NUMMER ONMIDDELLIJK!
Ze willen paniek zaaien.
Deze is stiller.
De e-mail zelf bevat geen echte boodschap. In plaats daarvan bevat hij twee bijlagen: een HTML-bestand en iets wat op een factuur lijkt.
De getoonde afzender is:
Toch verwijst het onderwerp naar Walmart.
Dat is voor mij reden genoeg om te stoppen.
Als het hier zogenaamd om mijn Walmart-account gaat, waarom komt het bericht dan van een totaal ander domein?
En waarom zou ik bijlagen moeten openen om erachter te komen wat er met mijn wachtwoord aan de hand is?
Nee, bedankt.
Het woord "wachtwoord" werkte bijna
Dat vind ik er zo interessant aan.
Ik zag 'wachtwoord' staan en vroeg me instinctief af of ik een wachtwoordreset had aangevraagd.
Even dacht ik dat het bericht mijn eigen geheugen wel in twijfel trok.
Dat is potentieel veel effectiever dan wéér een belachelijke factuur van $499,99.
Mensen wijzigen voortdurend hun wachtwoorden. Soms vergeten we dat we er een hebben aangevraagd. Soms worden we automatisch uitgelogd door een app. Soms krijgen we legitieme beveiligingswaarschuwingen wanneer iemand probeert toegang te krijgen tot een account.
Het zien van Walmart + Bestelling + Wachtwoord in de onderwerpregel kan net genoeg verwarring creëren om iemand aan het onderzoeken te krijgen.
En onderzoek doen kan betekenen dat je een van die bijlagen moet openen.
Daar stop ik.
Twee bijlagen? Dat is prima.
Eén bijlage eindigt op .htm.
Dat is een HTML-bestand: een webpagina verpakt als een bestand.
Het openen van een onverwachte HTML-bijlage kan iemand naar een nep-inlogpagina of andere misleidende inhoud leiden die er legitiem uitziet. Ik ga deze bijlage niet openen om te ontdekken wat deze precies doet.
De tweede bijlage lijkt een factuur te zijn.
Die open ik ook niet, dank u.
Als Walmart wil dat ik actie onderneem met betrekking tot mijn account, heb ik geen bijlage van solodax.com om verder te gaan.
Ik kan zelfstandig de Walmart-app openen of de officiële Walmart-website in mijn browser typen en daar mijn account bekijken.
De verdachte e-mail geeft me geen stappenplan om de zaak te onderzoeken.
Daarom blijf ik dit delen
Oplichting ziet er niet altijd zo uit:
"HALLO GEACHTE HEER, U HEEFT 47 MILJOEN DOLLAR GEWONNEN."
Soms zijn ze rommelig.
Soms zijn ze gepolijst.
Soms gebruiken ze bekende bedrijfsnamen.
En soms is één woord – zoals 'wachtwoord' – al genoeg om me te laten stilstaan en nadenken:
"Wacht even... heb ik iets verkeerds gedaan?"
Ik moest twee keer kijken.
Toen keek ik naar de afzender.
Daarna bekeek ik de bijlagen.
En toen herinnerde ik me:
Ik heb geen verzoek ingediend om mijn wachtwoord te resetten.
Mysterie opgelost.
Geen bijlagen geopend.
Er zijn geen links aangeklikt.
Er zijn geen wachtwoorden ingevoerd.
En voor de verandering had Bill blijkbaar een vrije dag.
Stuur me uw oplichtingspogingen
Ik documenteer nog steeds de verschillende tactieken die in mijn inbox terechtkomen, omdat het zien van echte voorbeelden het volgende verdachte bericht gemakkelijker kan herkennen.
Als u een ongebruikelijke oplichtingsmail, phishingpoging, valse factuur, verdacht bericht over het opnieuw instellen van uw wachtwoord of een andere creatieve poging om uw gegevens te bemachtigen hebt ontvangen, stuur me dan een screenshot en beschrijf uw ervaring
Verwijder of bedek allereerst alle gevoelige persoonlijke, financiële of accountgegevens.
De oplichters veranderden van tactiek.
Dus ik blijf opletten.
Als ik geen verzoek tot wachtwoordherstel heb ingediend, open ik geen bijlage om te begrijpen waarom iemand denkt dat ik dat wel heb gedaan.

De rekening is terug – twee keer zelfs: blijkbaar had mijn nep-PayPal-account een drukke ochtend
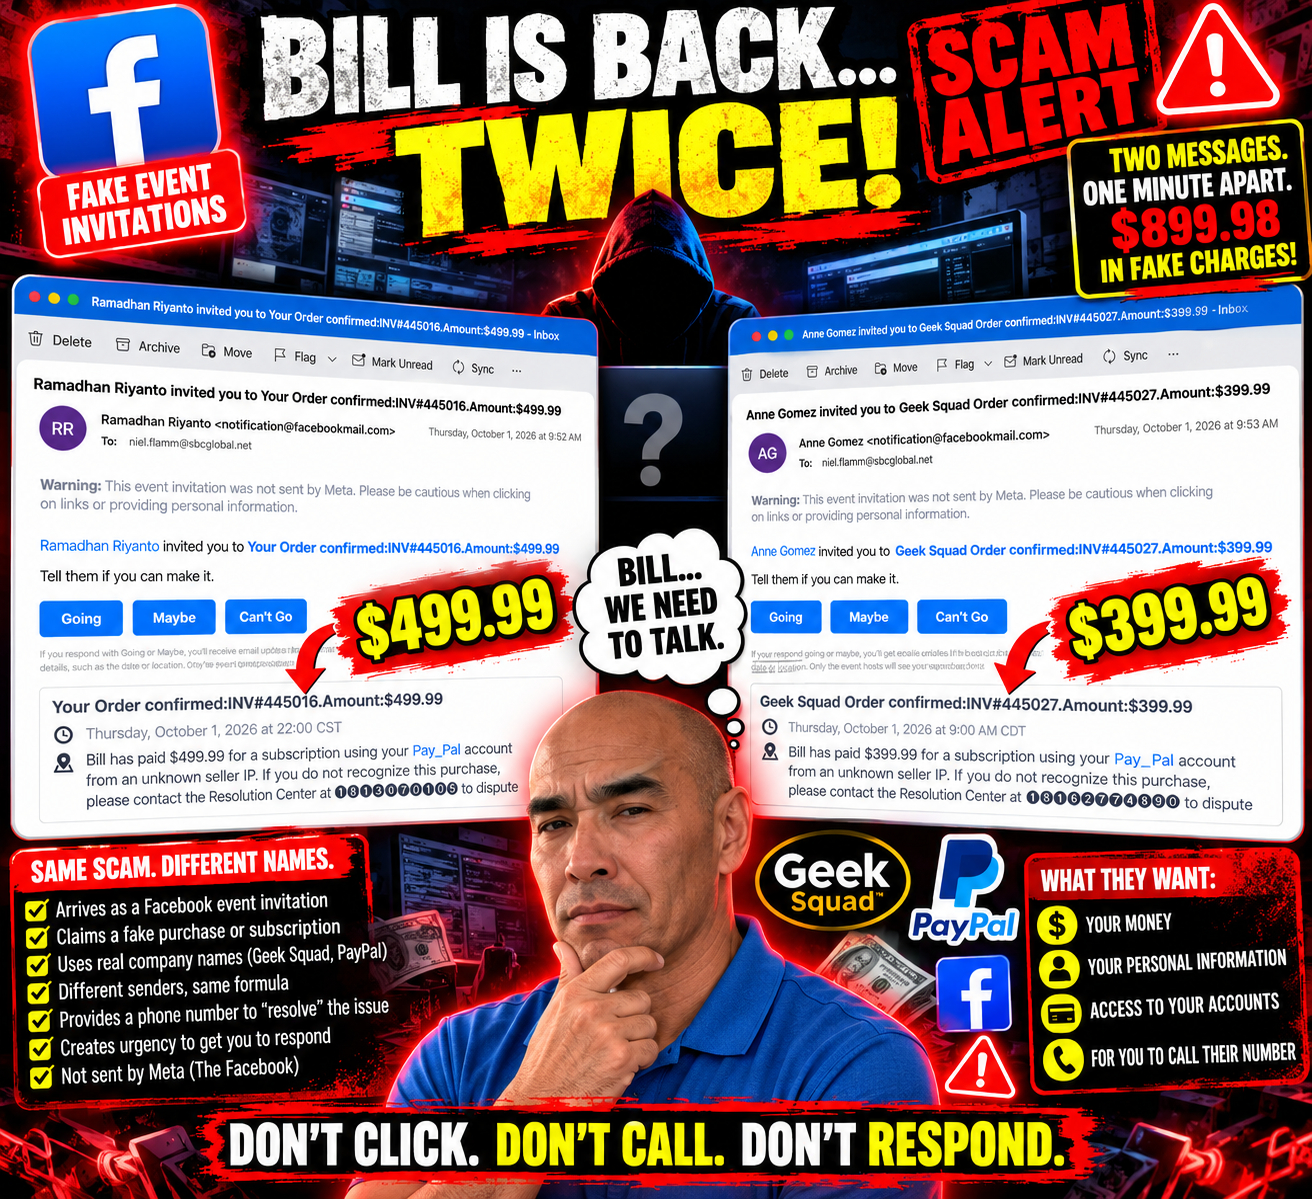
Op dit punt denk ik dat Bill een interventie nodig heeft.
Als je mijn voortdurende avonturen met oplichtingsmails hebt gevolgd, herinner je je Billwel. Bill is de mysterieuze persoon die steeds weer opduikt in deze nepfacturen en uitnodigingen voor evenementen, zogenaamd om via mijn PayPal-account dingen te kopen die ik nooit heb besteld.
Nou, Bill is terug.
En dit keer had hij vrienden meegenomen.
Op 1 oktober ontving ik nog twee verdachte uitnodigingen voor een evenement. Ze kwamen met slechts één minuut tussenpoos binnen.
Het eerste bericht kwam van Ramadhan Riyanto om 9:52 uur.
De tweede inzending kwam van Anne Gomez om 9:53 uur.
Oplichters geloven blijkbaar in efficiëntie.
Eerste uitnodiging: $499,99
Ramadhan nodigde me uit voor:
Uw bestelling is bevestigd: factuurnummer 445016. Bedrag: $499,99
Wat attent.
Volgens de uitnodiging zou Bill $499,99 voor een abonnement via mijn PayPal-account.
Ja, PayPal.
Misschien wel het minder bekende neefje van PayPal.
En uiteraard, mocht ik de aankoop niet herkennen, dan was er een handig telefoonnummer van het "Klachtencentrum"
Voor wie dat handig is, is een andere vraag.
De uitnodiging bood me zelfs de bekende keuzes:
Ik ga. Misschien. Kan niet gaan.
Ik kies voor ' Kan niet gaan'.
Ik heb een planningsconflict.
Ik ben druk bezig om die $499,99 niet kwijt te raken.
Een minuut later: alweer een feestje!
Het afwijzen van één denkbeeldige aankoop was blijkbaar niet genoeg.
Om 9:53 uur – slechts één minuut later– nodigde Anne Gomez me uit voor een ander evenement:
“Bestelling bij Geek Squad bevestigd: INV#445027. Bedrag: $399,99”
En raad eens wie de aankoop deed?
REKENING!
Bill zou naar verluidt nog eens $399,99 via mijn fictieve PayPal-account.
Binnen één minuut zou Bill dus voor $899,98 aan valse kosten hebben gemaakt.
Bill, vriend...
We moeten het hebben over uw bestedingspatroon.
De overeenkomsten zijn bijna komisch
Als je deze twee berichten naast elkaar zet, is het patroon onmiskenbaar.
Andere afzender.
Ander factuurnummer.
Verschillend dollarbedrag.
Een ander vermeend telefoonnummer van het klachtenafhandelingscentrum.
Maar vrijwel al het andere volgt dezelfde formule.
Beide kwamen binnen als uitnodigingen voor een evenement.
Beiden beweren dat Bill mijn PayPal-account heeft gebruikt.
Beiden vermelden een "onbekend IP-adres van de verkoper"
Beide bedrijven vermelden een telefoonnummer om de transactie te betwisten.
Beide situaties creëren een gevoel van urgentie rond een aankoop die ik zogenaamd niet heb gedaan.
En beide e-mails bevatten een waarschuwing:
“Deze uitnodiging voor het evenement is niet door Meta verzonden. Wees voorzichtig met het klikken op links of het verstrekken van persoonlijke gegevens.”
Op dit punt zou de waarschuwing net zo goed in neonlicht kunnen knipperen.
Gisteren was het Geek Squad. Vandaag een dubbele aflevering.
Wat het nog grappiger maakt, is dat deze arriveerden vlak na een andere nep-uitnodiging van de Geek Squad waar ik onlangs over schreef.
Die ene beweerde dat Bill geld had uitgegeven $399.99.
Bill zou vervolgens nog eens $499,99 en $399,99 hebben uitgegeven.
Mijn fictieve vriend is flink aan het shoppen.
Als dit zo doorgaat, zal ik een fictieve financiële interventie moeten organiseren.
Waarom twee zo dicht bij elkaar sturen?
Ik kan uiteraard niet aan de hand van de e-mails alleen achterhalen wie er achter deze berichten zit, en ik kan ook niet zeggen of de twee uitnodigingen door dezelfde persoon of organisatie zijn verstuurd.
Maar de vrijwel identieke bewoordingen en timing zijn het vermelden waard.
Dat is deels de reden waarom ik deze berichten blijf documenteren.
Eén vreemde e-mail kan iemand aan het denken zetten of er wel echt een probleem is met een account.
Wanneer er meerdere vrijwel identieke versies verschijnen, wordt de formule veel gemakkelijker te herkennen.
De bedrijfsnaam kan veranderen.
Het bedrag kan variëren.
De afzender kan veranderen.
Het telefoonnummer kan veranderen.
Maar de fundamentele doelstelling lijkt hetzelfde te blijven:
Maak me zo ongerust dat ik reageer voordat ik de tijd heb om na te denken.
Ik bel nog steeds niet
Als ik een legitiem ogende melding zou ontvangen over een transactie van PayPal, Geek Squad, een bank of een creditcard die ik niet herkende, zou ik het telefoonnummer in een verdachte e-mail niet gebruiken.
Ik zou rechtstreeks naar de officiële app of website van het bedrijf gaan en mijn account daar zelfstandig controleren.
In de e-mail staat niet hoe ik dit kan verifiëren.
Dat is een belangrijk onderscheid.
En ik noem een mysterieus "Oplossingscentrum" absoluut niet alleen omdat Bill zogenaamd weer is gaan winkelen.
Ga je? Misschien? Kun je niet gaan?
Ik vind het nog steeds geweldig dat deze als uitnodigingen voor evenementen worden verstuurd.
Stel je voor dat ik dit in mijn agenda zet:
9:00 uur — Verlies $399,99
22:00 uur — Nog eens $499,99 verliezen
Kledingvoorschrift: Zakelijk casual.
Er worden geen versnaperingen aangeboden.
Financiële spijt: gratis.
Graag aanmelden?
Kan niet gaan.
Blijf me jullie oplichtingsverhalen sturen!
Ik blijf deze voorbeelden documenteren, want hoe meer voorbeelden we zien, hoe makkelijker het wordt om de patronen te herkennen.
Als je een verdachte factuur, een valse aankoopmelding, een Facebook-evenementoplichting, een PayPal-imitatie, een bericht van Geek Squad of een andere creatieve poging om je geld afhandig te maken hebt ontvangen, stuur me dan je verhaal en screenshots naar:
Verwijder of bedek gevoelige persoonlijke of financiële informatie voordat u het verzendt.
En hoe zit het met Bill?
Mocht iemand hem zien, zeg hem dan alsjeblieft dat zijn PayPal-account officieel is geblokkeerd.

Blijkbaar zijn de oplichters nog steeds niet begonnen met het schrijven van e-mails
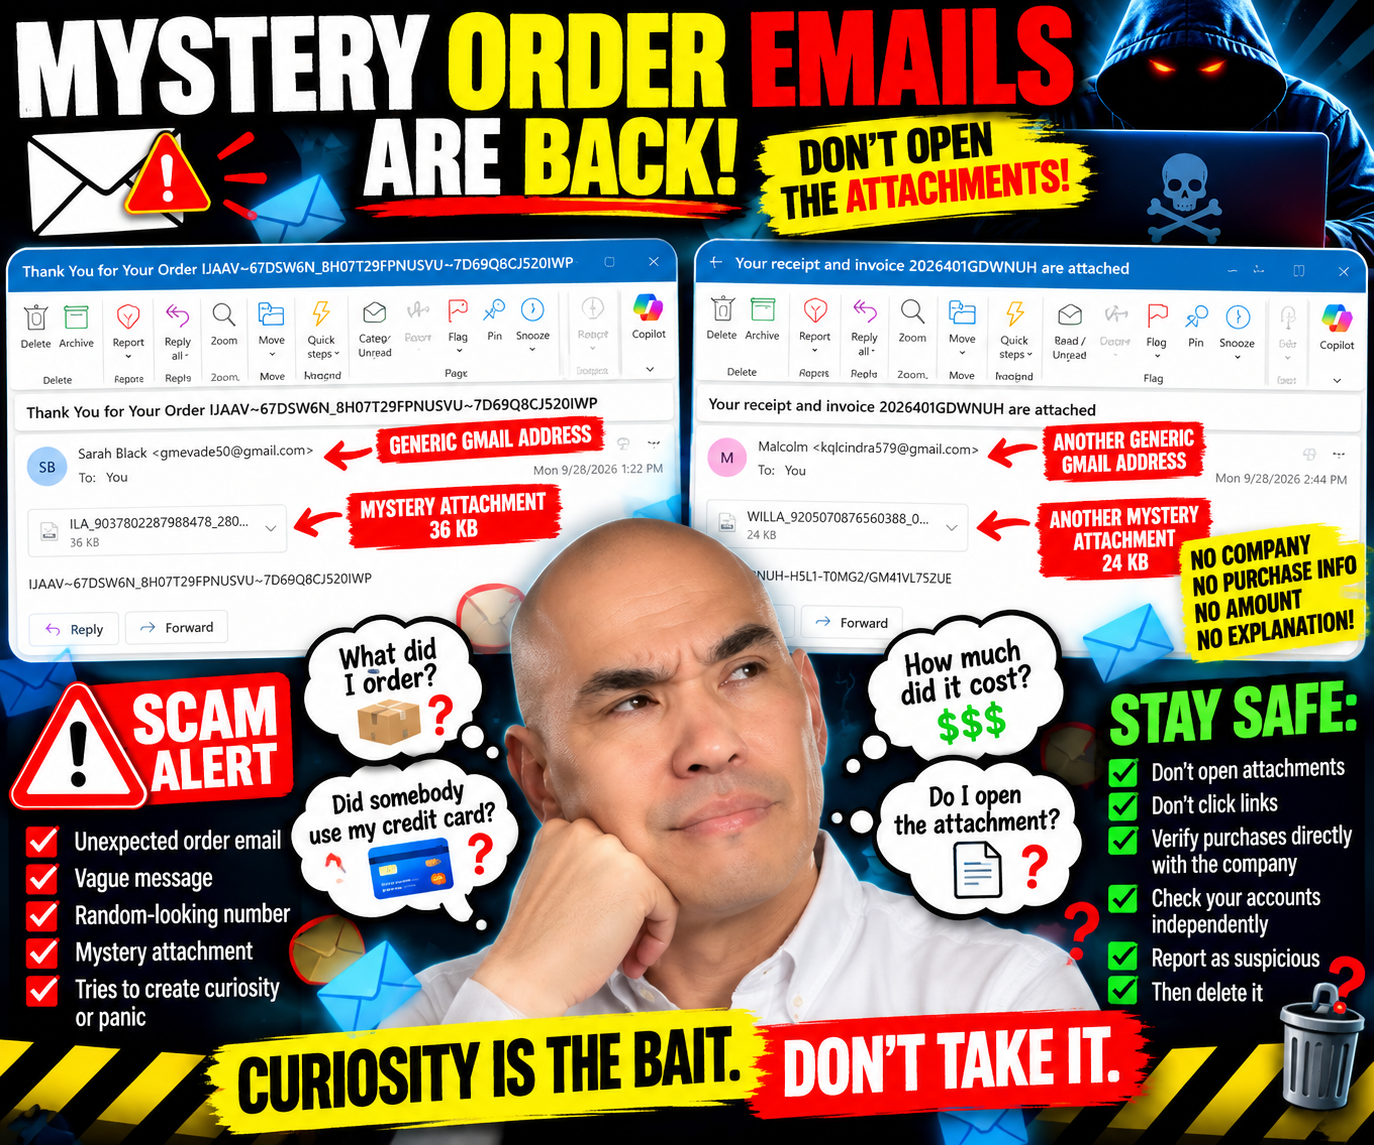
Net toen ik dacht dat de afdeling die zich bezighoudt met mysterieuze bestellingen via e-mail geen ideeën meer had, kwamen er nog twee bij.
Het schrijven van een echte e-mail is blijkbaar nog steeds te veel werk.
Geen bedrijfsintroductie. Geen uitleg over wat ik zogenaamd gekocht heb. Geen herkenbare verkoper. Geen bedrag. Geen nuttige bestelgegevens.
Gewoon een mysterieuze bijlage en het digitale equivalent van:
“Je hebt iets gekocht. Vertrouw me. Maak dit open.”
Ja, ik ga er meteen mee aan de slag.
Mysterieuze bestelling nr. 1: Bedankt voor… wat ik ook besteld heb
De eerste e-mail had deze nogal pakkende onderwerpregel:
“Bedankt voor uw bestelling IJAAV~67DSW6N_8H07T29FPNUSVU~7D69Q8CJ520IWP”
Dat schept in ieder geval duidelijkheid.
Het bericht kwam van iemand genaamd Sarah Black, die een Gmail-adres gebruikte.
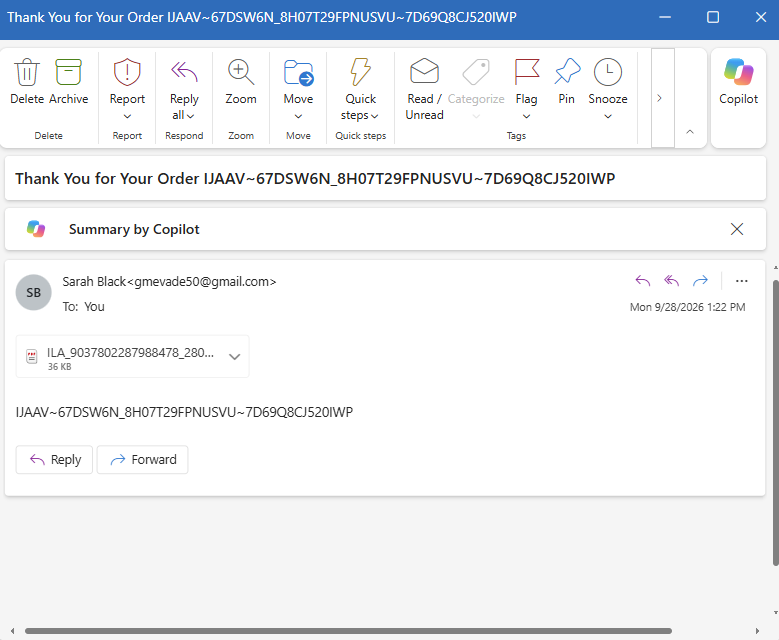
In de e-mail zelf?
Vrijwel niets.
Er is nog een lange reeks letters en cijfers en een bijlage van 36 KB.
Dat is alles.
Geen winkel.
Geen product.
Geen aankoopprijs.
Geen creditcardgegevens.
Geen verzendadres.
Geen klantenservice-informatie beschikbaar.
Er wordt nergens uitgelegd wat dit vermeende bevel precies inhoudt.
Om te zien wat ik gekocht heb, moet ik de bijlage openen.
Nee.
Mysterieuze bestelling nr. 2 arriveert de volgende dag
Toen kwam er nog een aan.
Ditmaal ging het over:
“Uw ontvangstbewijs en factuur 2026401GDWNUH zijn bijgevoegd.”
Nu wordt het wat chiquer.
We zijn overgestapt van een mysterieuze "bestelling" naar een mysterieuze bon én factuur.
Deze kwam van iemand genaamd Malcolm, die ook een Gmail-adres gebruikte.
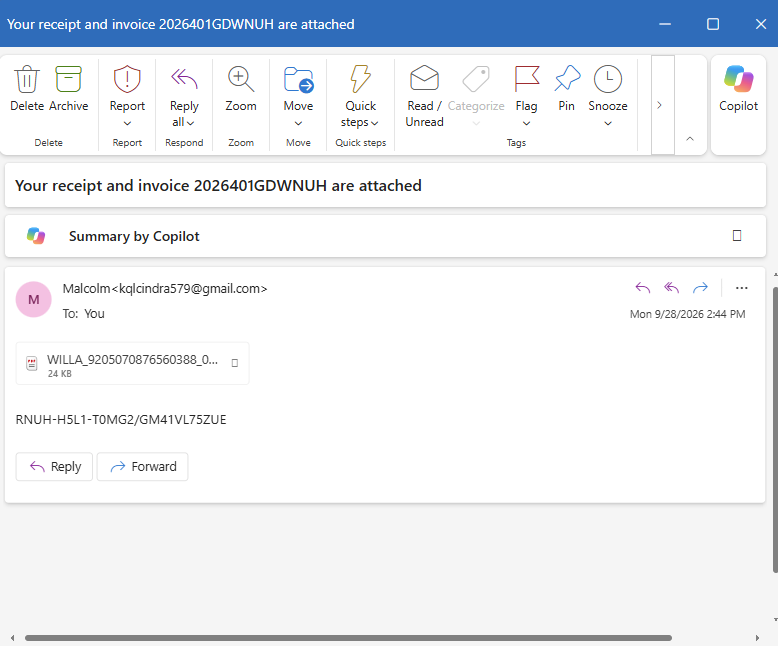
De inhoud van de e-mail bevat nog een willekeurig ogende code:
RNUH-H5L1-I0MG2/GM41VL75ZUE
En uiteraard is er nog een bijlage – deze is 24 KB groot.
Ook hier wordt in het bericht geen herkenbaar bedrijf genoemd.
Geen uitleg over wat ik heb gekocht.
Geen prijs.
Geen betaalgegevens.
Geen beschrijving.
Slechts een bijlage.
🚩 De bijlage is nog steeds de e-mail
Ik heb hier al eerder over geschreven, en blijkbaar wil iemand me nog meer voorbeelden geven.
Deze berichten proberen eigenlijk niets nuttigs over te brengen.
De bijlage is het e-mailbericht.
Alles eromheen lijkt erop gericht om net genoeg nieuwsgierigheid of bezorgdheid op te wekken om me ertoe te bewegen het te openen.
Mijn eerste reactie is misschien:
Wat heb ik besteld?
Dan:
Heeft iemand mijn creditcard gebruikt?
Dan:
Hoeveel hebben ze me in rekening gebracht?
En tot slot:
Ik kan deze factuur maar beter openen en het uitzoeken.
Dat is precies de reactie die ik niet wil krijgen.
Als ik een aankoop niet herken, is mijn eerste reactie niet om een mysterieuze bijlage van een onbekend Gmail-account te openen.
Ik neem rechtstreeks contact op met mijn bank, creditcardmaatschappij, winkelier of welke legitieme dienst dan ook die de transactie heeft verwerkt.
Nieuwsgierigheid kan het aas zijn
Ik heb geen van beide bijlagen geopend, dus ik weet niet wat erin zit.
Ik kan niet beweren dat het malware is zonder ze eerst te onderzoeken.
En dat is nu juist de kern van de zaak.
Ik hoef niet te weten wat erin zit.
Geen van beide berichten geeft me een reden om dat risico te nemen.
Als ik daadwerkelijk een aankoop heb gedaan, kan ik dat onafhankelijk verifiëren.
Als er een ongeautoriseerde afschrijving is, kan ik die via mijn bank inzien.
Als een legitiem bedrijf contact met me moet opnemen over een bestelling, kan ik rechtstreeks naar de website of app van dat bedrijf gaan in plaats van de instructies in een ongevraagde e-mail te volgen.
Het openen van een mysterieus dossier zou me geen geld mogen kosten om erachter te komen of ik zogenaamd geld heb uitgegeven.
Twee e-mails, dezelfde basisformule
Deze e-mails kwamen op opeenvolgende dagen binnen vanaf verschillende Gmail-adressen met verschillende namen, verschillende ordernummers en verschillende bijlagen.
Maar kijk eens naar de structuur:
Onverwachte aankoopmelding → vaag bericht → betekenisloos nummer → bijlage → nieuwsgierigheid.
Dat trekt mijn aandacht.
Ze hoeven me niet lang te overtuigen van wat er in die e-mail staat.
Ze willen dat ik nadenk:
“Wat heb ik in vredesnaam gekocht?”
…en klik.
Laat de e-mail geen noodsituatie veroorzaken
Dat is weer een les die ik heb geleerd door deze berichten te documenteren.
Een verdachte e-mail mag geen probleem opleveren en vervolgens bepalen hoe ik die onderzoek.
Als ik een e-mail ontvang met de melding dat er een bestelling is die ik niet herken, controleer ik mijn accounts zelfstandig.
Als er staat dat er een PayPal-betaling is, log ik zelfstandig in op PayPal.
Als er staat dat er een creditcardtransactie heeft plaatsgevonden, controleer ik die kaart zelf.
Als er staat dat het een Amazon-bestelling is, open ik Amazon zelf wel.
Ik heb dat mysterieuze accessoire niet nodig.
Wees een goede buur
Deze e-mails lijken misschien belachelijk voor iemand die er al honderden heeft gezien.
Niet iedereen heeft dat.
Iemand anders zou bij "Bedankt voor uw bestelling" meteen in paniek raken.
Misschien zijn ze bang dat iemand hun creditcard heeft gestolen.
Misschien zijn ze bang dat er zomaar honderden dollars van hun betaalrekening zijn verdwenen.
Misschien weten ze niet meer of ze iets besteld hebben.
Dan is het de moeite waard om te zeggen:
Open de bijlage nog niet. Laten we de vermeende aankoop op een andere manier controleren.
Help iemand het echte account te controleren.
Laat ze zien hoe ze de afzender moeten controleren.
Leg uit waarom een onverwachte aanhang voorzichtigheid vereist.
Meld verdachte berichten.
Verwijder ze vervolgens.
Want blijkbaar zijn de oplichters nog niet begonnen met het schrijven van e-mails.
Maar ze zijn zeker niet gestopt met het versturen van bijlagen.