
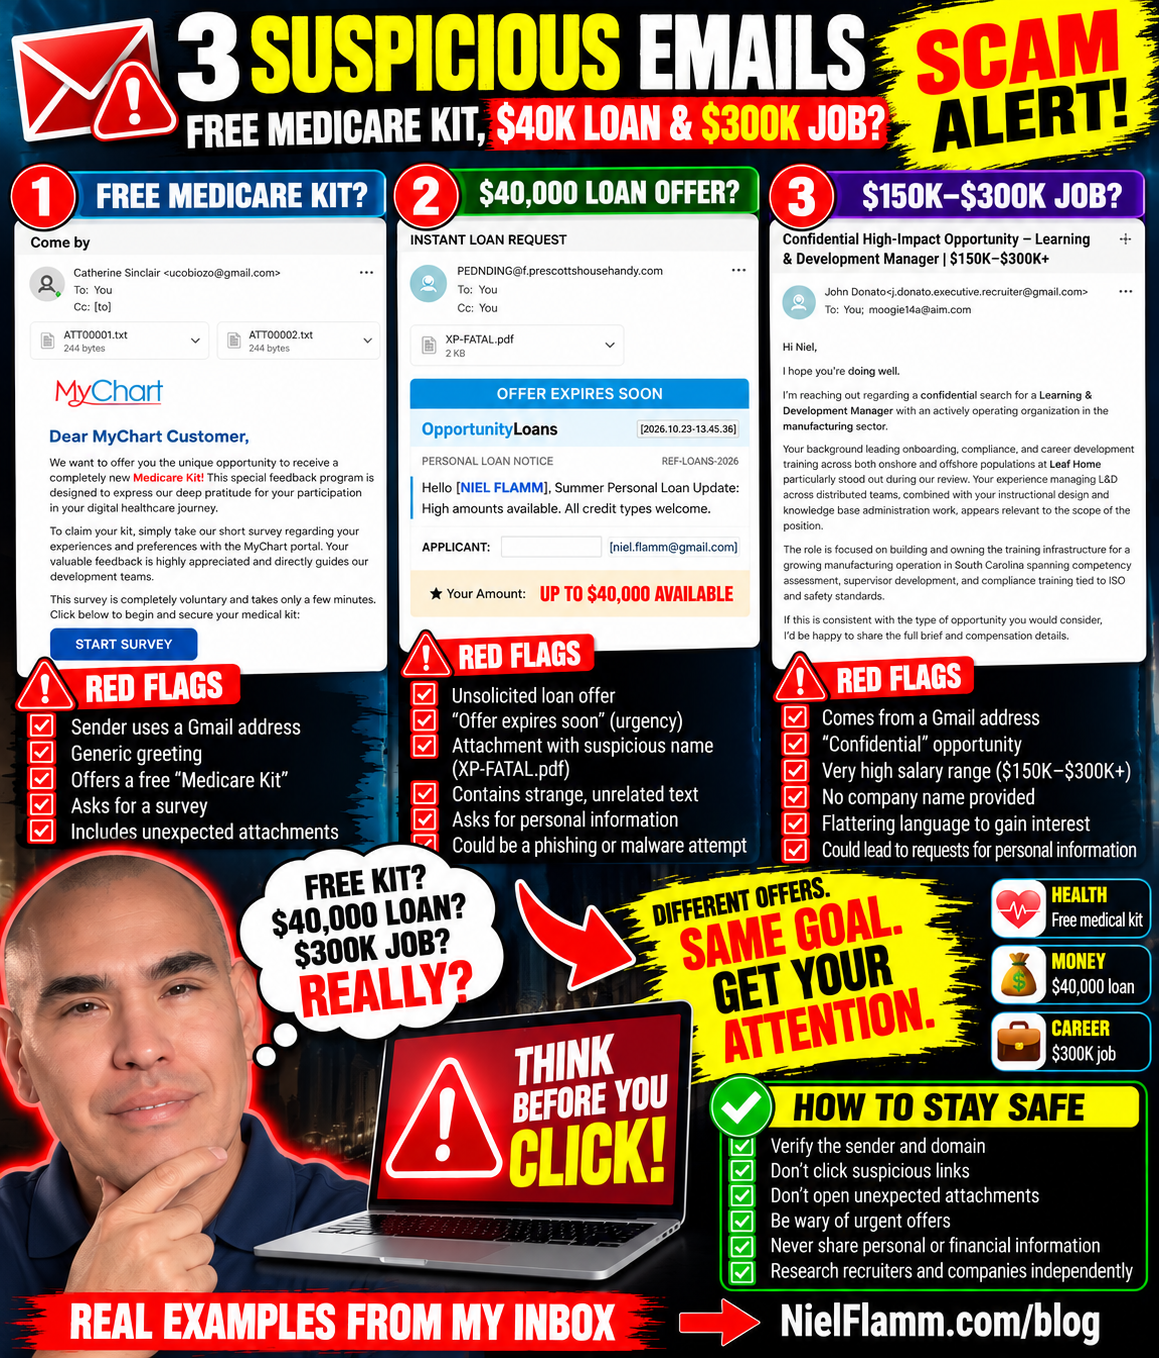
Drie e-mails, drie rode vlaggen: gratis medische kits, leningen van $40.000 en een baan met een salaris van $300.000?
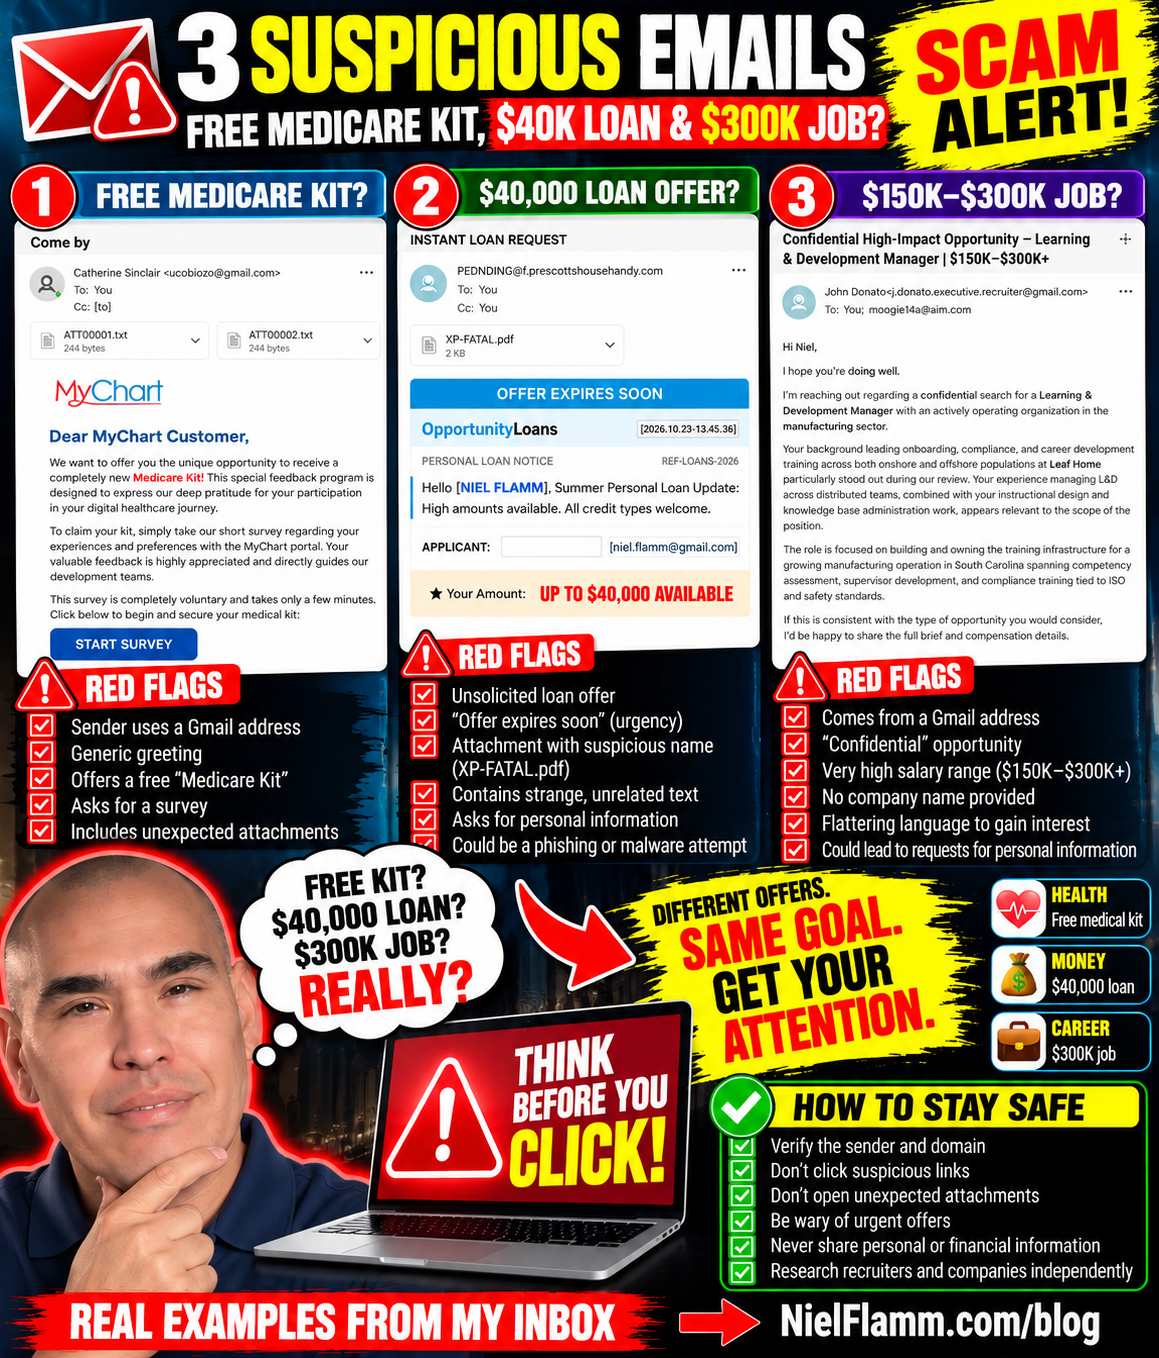
Mijn inbox is weer overvol. Blijkbaar denkt het internet dat ik recht heb op een gratis EHBO-kit, dringend een persoonlijke lening van $40.000 nodig heb, of de perfecte kandidaat ben voor een baan in Learning & Development met een salaris van $300.000.
Het is fijn om zo populair te zijn.
Eén probleem: deze e-mails roepen een aantal serieuze vragen op.
Laten we eens kijken naar drie berichten die op 22 en 23 oktober 2026 in mijn inbox belandden.
1. Een gratis Medicare-pakket van “MyChart”?
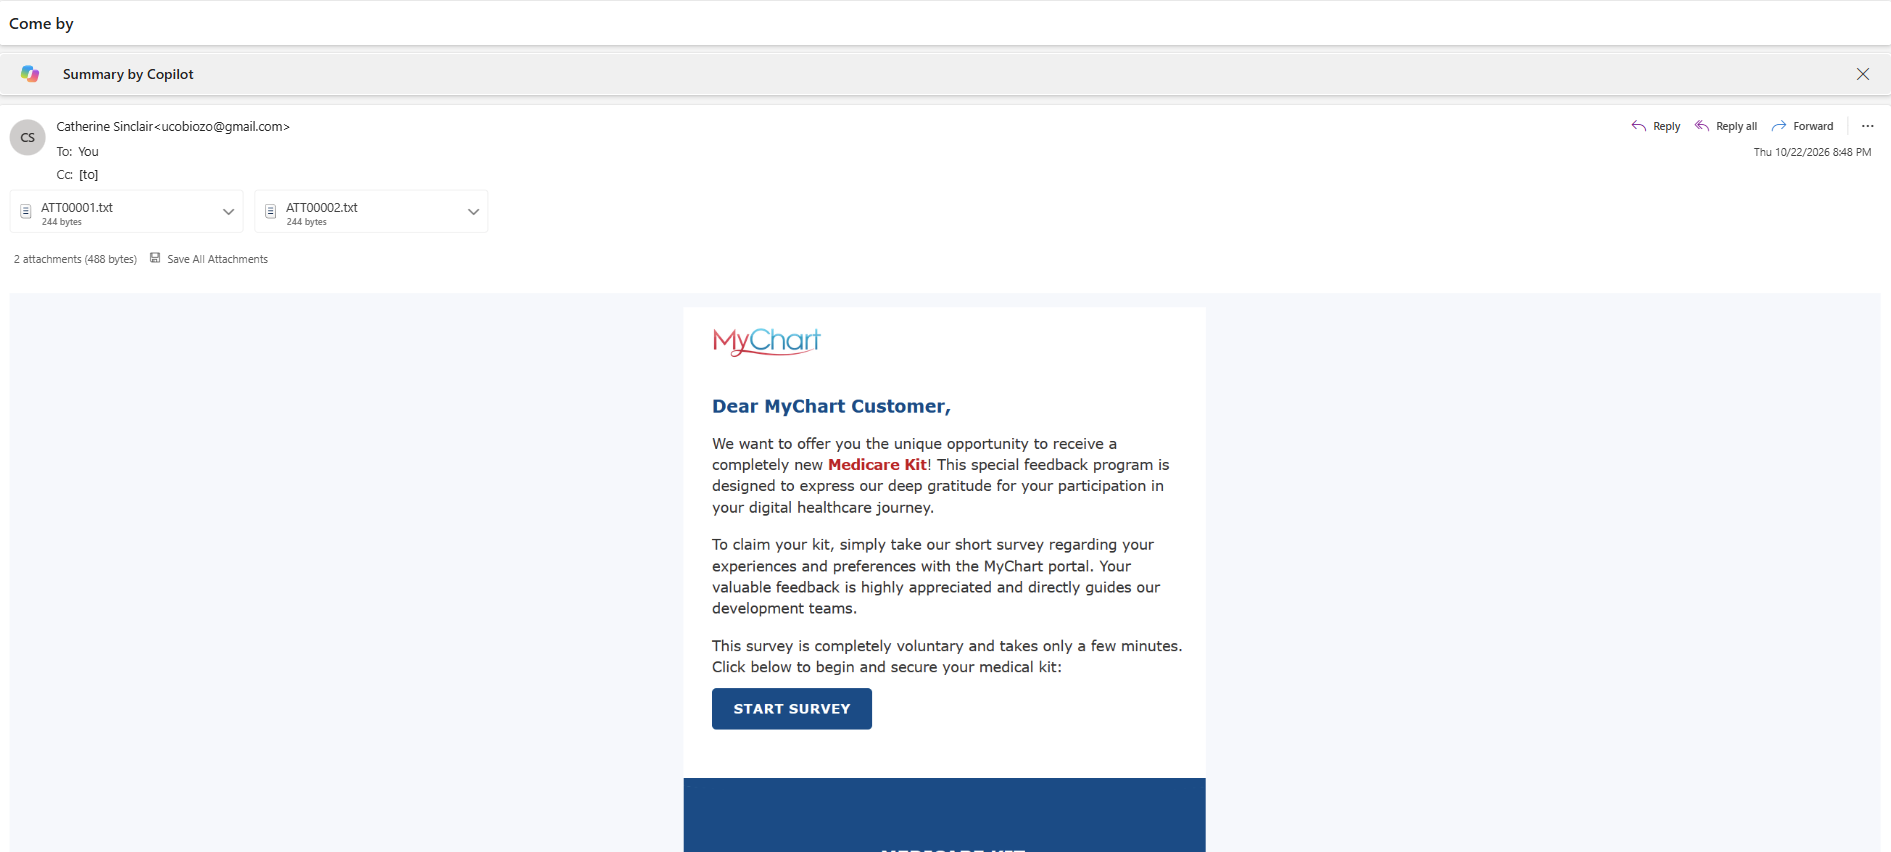
E-mailonderwerp: “Kom langs”
De eerste e-mail kwam van een adres dat stond geregistreerd als Catherine Sinclair en gebruikte een Gmail-adres. De e-mail bevatte twee kleine tekstbijlagen en een afbeelding die eruitzag als een bericht van MyChart.
Het bericht sprak me aan als "MyChart-klant" en bood een zogenaamd nieuw "Medicare-pakket" aan in ruil voor het invullen van een korte enquête over mijn ervaring met het MyChart-portaal.
Wat een vrijgevigheid!
Een gratis EHBO-kit, gewoon omdat je een paar vragen beantwoordt? Wat kan er misgaan?
Wel, een paar dingen trokken mijn aandacht:
Het Gmail-adres van de afzender legt geen enkele verbinding met MyChart of een zorgverlener.
De e-mail gebruikt een algemene begroeting in plaats van een specifieke zorginstelling te noemen.
Het aanbod combineert een medisch merk met een cadeautje en een link naar een enquête.
De e-mail bevat onverwachte bijlagen.
Aan de hand van deze schermafbeelding alleen kan ik niet vaststellen wie het bericht heeft verzonden of wat de bijlagen bevatten. Maar ik zou zeker niet op de enquêteknop klikken of onverwachte bestanden openen om dat te achterhalen.
Als een zorgportaal daadwerkelijk een enquête of een patiëntenvoordeel aanbiedt, zal ik het officiële portaal raadplegen of contact opnemen met mijn zorgverlener via contactgegevens die ik al vertrouw.
Mijn medische gegevens zijn geen prijs die je via een mysterieuze e-mail kunt bemachtigen.
2. Een “directe lening” tot $40.000
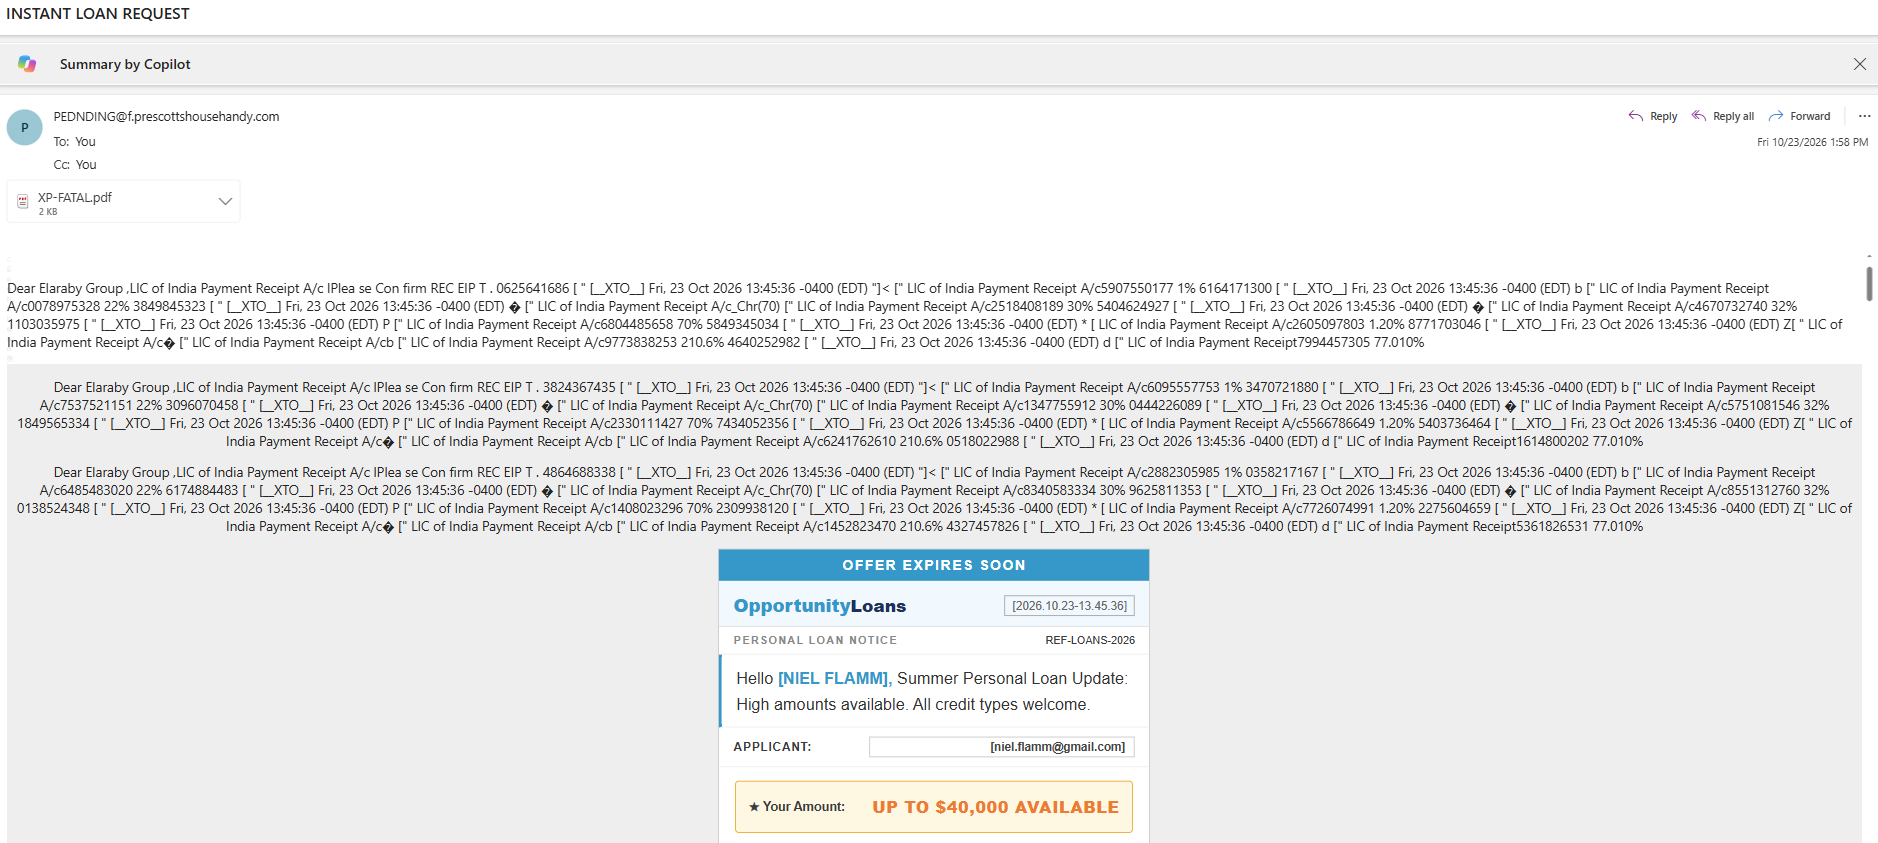
E-mailonderwerp: “AANVRAAG VOOR EEN DIRECTE LENING”
De tweede e-mail heeft een andere invalshoek. Deze lijkt over geld te gaan – meer specifiek, geld dat iemand me zogenaamd wil lenen.
Het bericht bevat een banner met de tekst "AANBIEDING VERLOOPT BINNENKORT" en maakt reclame voor iets genaamd OpportunityLoans. Het spreekt me bij naam aan en adverteert persoonlijke leningen tot $40.000.
De e-mail bevat ook een PDF-bijlage met de naam XP-FATAL.pdf.
Wacht even. Iemand die ik niet ken wil me tot wel $40.000 bieden, en er zit een pdf-bijlage bij met een bestandsnaam die rechtstreeks uit een nachtmerrie van computerbeveiliging lijkt te komen?
Ik denk dat ik het oversla.
Dit zijn de waarschuwingssignalen die ik heb opgemerkt:
Urgentie: "Aanbieding verloopt binnenkort" stimuleert een snelle beslissing.
Ongevraagd kredietaanbod: Ik heb deze leninginformatie niet aangevraagd.
Ongebruikelijke opmaak: Het bericht bevat een warrige mix van ogenschijnlijk betalingsbewijstekst die weinig met het leningaanbod te maken heeft.
Onverwachte bijlage: Er is geen reden voor mij om een verdacht PDF-bestand te openen, alleen omdat er in een e-mail staat dat er geld beschikbaar is.
Persoonlijke gegevens: De e-mail bevat identificerende informatie, waardoor een bericht overtuigender kan overkomen zonder dat de legitimiteit ervan bewezen hoeft te worden.
Aan de hand van de screenshot alleen kan ik niet vaststellen of dit een regelrechte oplichting is, een ongevraagde marketingboodschap of iets anders. Maar ik zou de links of contactgegevens in de e-mail niet gebruiken om dit te onderzoeken.
Als ik ooit een persoonlijke lening nodig heb, zal ik zelfstandig onderzoek doen naar kredietverstrekkers, hun referenties controleren en de voorwaarden zorgvuldig doornemen. Ik laat me niet leiden door een aftelbanner bij mijn financiële beslissingen.
Een leningaanbod is geen gratis geld. En "tot $40.000" betekent niet dat ik ook daadwerkelijk $40.000 krijg.
3. Een baan in leren en ontwikkeling met een salaris van $150.000 tot $300.000?
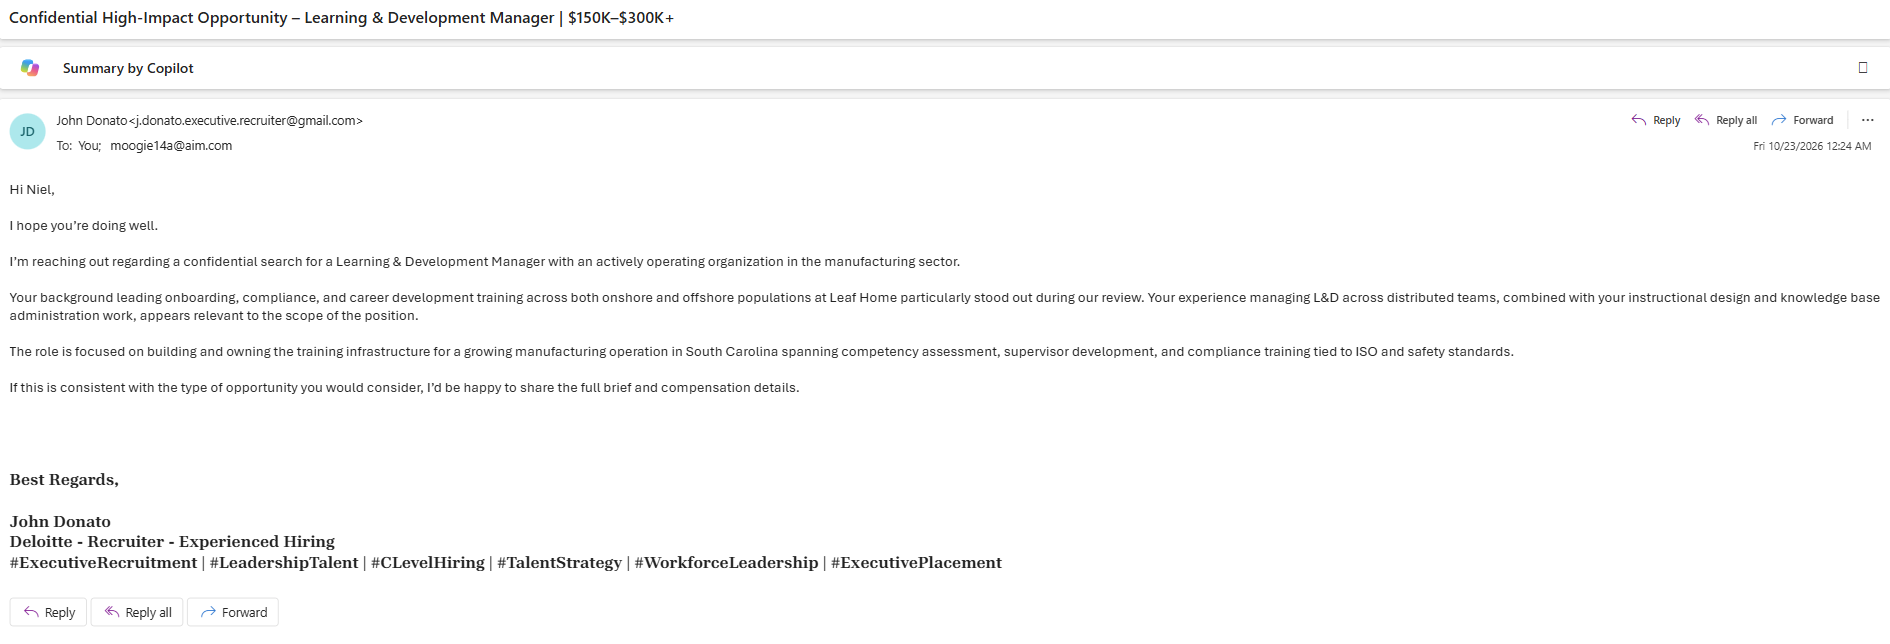
E-mailonderwerp: “Vertrouwelijke, zeer impactvolle kans – Manager Leren & Ontwikkeling | $150.000–$300.000+”
Deze trok mijn professionele aandacht.
De e-mail kwam van iemand genaamd John Donato, die een Gmail-adres gebruikte waarin de woorden 'executive recruiter' voorkomen
De afzender beweert contact met mij op te nemen in verband met een vertrouwelijke zoektocht naar een Learning & Development Manager bij een productiebedrijf in South Carolina.
Het bericht verwijst naar mijn professionele achtergrond, waaronder onboarding, compliance, trainingen voor loopbaanontwikkeling, instructieontwerp en het werken aan kennisbanken. Deze aspecten zijn relevant voor mijn werkervaring.
En dan komt het salarisbereik aan bod:
$150,000–$300,000+.
Hallo daar!
Wie wil er nu niet horen over een potentiële kans om een zescijferig bedrag te verdienen?
De afzender zegt dat mijn ervaring opviel tijdens een evaluatie en biedt aan om de volledige opdrachtomschrijving en details over de vergoeding te delen als ik de functie zou overwegen.
In tegenstelling tot de andere twee e-mails, wordt me in deze niet meteen gevraagd om te betalen of een bijlage te openen. Het bericht zelf is redelijk verzorgd en verwijst naar aspecten van mijn professionele achtergrond.
Maar dat bewijst niet dat de recruiter, de baan of de kans legitiem is.
Dit is wat ik zou willen controleren:
De identiteit van de recruiter: Heeft deze persoon een aantoonbare professionele reputatie en een geloofwaardige wervingsgeschiedenis?
Het bedrijf: Welke productieorganisatie neemt personeel aan? Waarom wordt de naam niet genoemd?
De vraag: Bestaat er een echte vacature die aan de beschrijving voldoet?
De beloning: Komt het geadverteerde salarisbereik overeen met een echte werkgever en een duidelijk omschreven functie?
De volgende stap: Zal de recruiter om persoonlijke gegevens, identiteitsdocumenten, bankgegevens of geld vragen voordat er verifieerbare informatie wordt verstrekt?
Het gebruik van een Gmail-adres is geen bewijs van fraude. Onafhankelijke recruiters gebruiken soms e-mailaccounts die niet van een bedrijf zijn. Maar een hoog salaris, vleiende bewoordingen en referenties naar mijn ervaring bewijzen evenmin mijn legitimiteit.
Het bredere probleem is dat nep-wervingsmethoden persoonlijke gegevens kunnen verzamelen, kandidaten naar schadelijke links kunnen leiden of uiteindelijk frauduleuze betalingen en kosten kunnen introduceren.
Ik beschouw dit dus als ongeverifieerd totdat ik heb vastgesteld wie contact met me opneemt en welke organisatie mensen zoekt.
Als de kans reëel is, mag een redelijke verificatie die kans niet verpesten.
Drie e-mails, drie verschillende invalshoeken
Wat interessant is aan deze berichten, is hoe verschillend ze proberen de aandacht te trekken.
De gezondheidszorghaak
Een zogenaamd gratis Medicare-pakket in ruil voor deelname aan een enquête.
De verleiding: een gratis voordeel gekoppeld aan een bekende naam in de gezondheidszorg.
De geldhaak
Een zogenaamd beschikbare persoonlijke lening van maximaal $40.000, een aanbieding die binnenkort verloopt.
De verleiding: gemakkelijke toegang tot geld en de angst om iets te missen (FOMO).
De carrière-aantrekkingskracht
Een vertrouwelijke functie op het gebied van leren en ontwikkeling met een potentieel salaris van $150.000–$300.000+.
De verleiding: professionele erkenning en een mogelijk levensveranderende kans.
Deze boodschappen richten zich op verschillende drijfveren: gezondheid, financiële nood en carrièreambities.
Daarom beoordeel ik een e-mail niet alleen op hoe professioneel hij eruitziet. Een verzorgde boodschap kan nog steeds misleidend zijn, en een legitiem ogend logo bewijst niet dat de afzender daadwerkelijk de organisatie vertegenwoordigt.
Wat ik in plaats daarvan doe
Ik klik niet op verdachte links, open geen onverwachte bijlagen en geef geen gevoelige informatie prijs, alleen maar omdat een e-mail iets aantrekkelijks belooft.
Mijn aanpak is eenvoudig:
Controleer het zelfstandig. Ga zelf naar de officiële website of app in plaats van de link in het bericht te gebruiken.
Controleer de afzender. Kijk verder dan de weergegeven naam en controleer het daadwerkelijke e-mailadres en domein.
Wees alert op urgentie. "Aanbieding verloopt binnenkort" is een reden om gas terug te nemen, niet om te versnellen.
Bescherm uw persoonlijke gegevens. Verstrek geen burgerservicenummers, bankgegevens, wachtwoorden of identiteitsdocumenten aan een onbekende afzender.
Doe onderzoek naar recruiters en werkgevers. Controleer de persoon, het bedrijf en de vacature onafhankelijk voordat u gevoelige informatie deelt.
Open geen verdachte bijlagen. Een bijlage wordt niet automatisch veilig omdat de e-mail een overtuigende uitleg bevat.
Als je al ergens op hebt geklikt of informatie hebt gedeeld, raak dan niet in paniek. De juiste vervolgstappen hangen af van wat er is gebeurd, maar ze kunnen bestaan uit het wijzigen van gecompromitteerde wachtwoorden, contact opnemen met je financiële instelling of het melden van het bericht.
Mijn inbox is blijkbaar een carrièrebeurs, een bank en een zorgportaal in één
Ik begon met drie e-mails en eindigde met drie totaal verschillende aanbiedingen.
Een gratis EHBO-kit.
Een lening tot maximaal $40.000.
Een baan die mogelijk 300.000 dollar per jaar oplevert.
Ik waardeer de variatie. Mijn inbox lijkt te geloven in diversificatie.
Maar ik hoef niet te beweren dat elk verdacht bericht per definitie oplichting is om te erkennen dat elk bericht nader onderzoek verdient.
Het zorgaanbod moet worden geverifieerd. Het leningaanbod moet worden geverifieerd. De recruiter moet worden geverifieerd.
En geen van hen krijgt zomaar een vrijbrief, alleen maar omdat het aanbod aantrekkelijk klinkt.
Heb je een e-mail ontvangen met een aanbieding voor een cadeau, een lening die te mooi lijkt om waar te zijn, of een ongelooflijke baan? Ik hoor er graag meer over.
Stuur je screenshots en ervaringen naar niel@nielflamm.com. Verwijder gevoelige persoonlijke, financiële en accountgegevens voordat je ze verstuurt.
Ik blijf documenteren wat er in mijn inbox binnenkomt, want hoe beter we deze tactieken herkennen, hoe kleiner de kans dat we erdoor verrast worden.
Onthoud: controleer eerst. Klik later – of helemaal niet.

Nog een abonnement van $399,99? Blijkbaar organiseert Geek Squad een Facebook-evenement
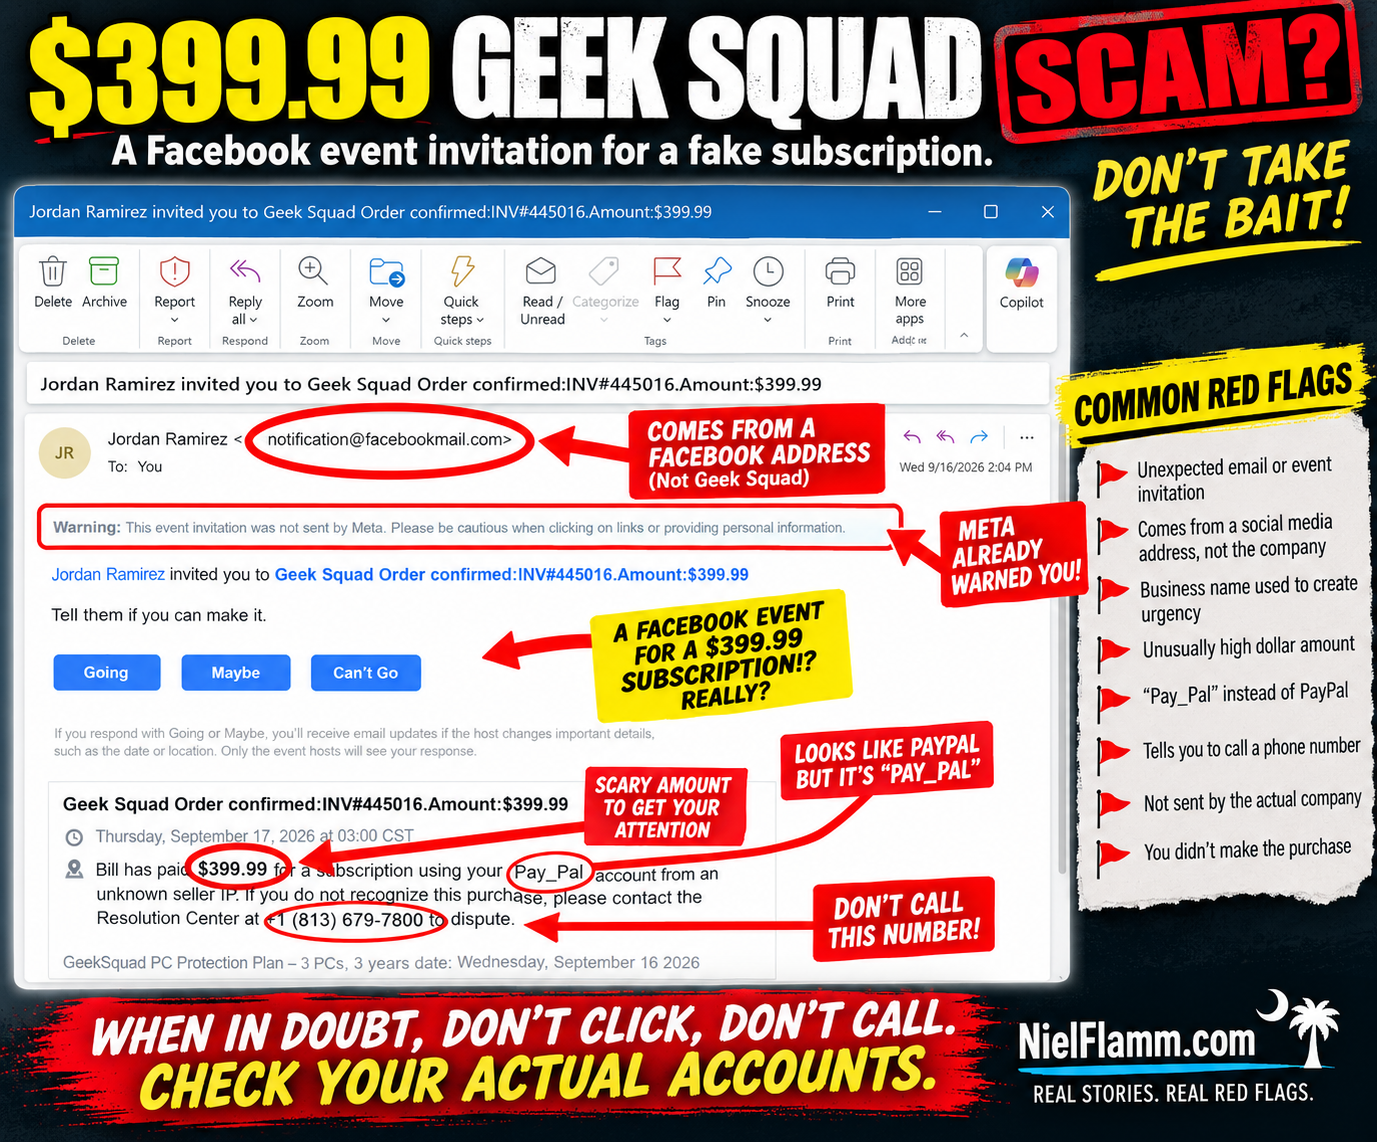
Ik heb nog een duur abonnement waar ik niets van wist.
En wederom waren de oplichters zo attent om me uit te nodigen voor een Facebook-evenement om het te vieren.
Deze e-mail kwam binnen met als onderwerp:
“Jordan Ramirez heeft je uitgenodigd voor Geek Squad. Bestelling bevestigd: INV#445016. Bedrag: $399,99”
Volgens de uitnodiging heb ik zogenaamd $399,99 voor een Geek Squad pc-beschermingsplan.
Er is alleen één klein probleempje.
Nee, dat heb ik niet gedaan.
En als dit je bekend voorkomt, is dat niet verwonderlijk.
🚩 Hebben we deze film niet al eerder gezien?
Onlangs ontving ik weer een uitnodiging voor een Facebook-evenement waarin stond dat er $498,99 was betaald voor een abonnement via mijn PayPal-account.
Die kwam van “Agnes V. Burden.”
Deze keer hebben we Jordan Ramirez, Geek Squad en $399.99.
Een ander persoon.
Ander bedrijf.
Verschillend dollarbedrag.
Maar het script is opvallend vergelijkbaar.
In de uitnodiging staat:
"Bill heeft $399,99 betaald voor een abonnement via uw PayPal-account bij een verkoper met een onbekend IP-adres."
Wachten.
Is Bill terug?!
Blijkbaar heeft Bill toegang tot mijn fictieve PayPal-account en is hij flink aan het shoppen.
Het zou nuttig zijn om met Bill te gaan zitten en grenzen te bespreken.
🚩 Facebook geeft me letterlijk een waarschuwing
Een van mijn favoriete aspecten is dat de waarschuwing direct bovenaan het bericht staat:
"Meta heeft deze uitnodiging voor het evenement niet verzonden. Wees voorzichtig met het klikken op links of het verstrekken van persoonlijke gegevens."
Dankjewel, Meta.
Bericht ontvangen.
Dat is een belangrijk onderscheid, want de afzender die in de e-mail wordt getoond is:
Jordan Ramirez <notification@facebookmail.com>
Iemand zou het e-mailadres dat aan Facebook is gekoppeld kunnen zien en aannemen dat het bericht betrouwbaar is.
Maar de schermafbeelding zelf verklaart wat er gebeurt.
Jordan Ramirez nodigde me uit voor een evenement.
De verdachte inhoud bevindt zich in de uitnodiging voor het evenement.
Het feit dat een legitiem platform een melding verstuurt, betekent niet automatisch dat de door een andere gebruiker gemaakte content ook legitiem is.
🎉 Hoe laat begint mijn Geek Squad-feestje?
De uitnodiging biedt me de gebruikelijke Facebook-opties:
Gaan
Misschien
Kan niet gaan
Laten we eens kijken.
Ga ik naar mijn denkbeeldige feestje ter ere van mijn Geek Squad-abonnement van $399,99?
Ik neig naar:
Kan niet gaan.
Ik heb die avond plannen.
Het gaat er met name om dat u niet het telefoonnummer in dit bericht belt.
🚩 En daar is het dan: het telefoonnummer
Het bericht zegt dat als ik de aankoop niet herken, ik contact moet opnemen met:
“Oplossingscentrum”
en biedt handig genoeg een telefoonnummer.
Dat is het gedeelte dat aandacht verdient.
Het schrikbarend hoge bedrag van $399,99 trekt meteen de aandacht.
Geek Squad biedt een herkenbaar merk.
PayPal voegt een financiële component toe.
En het telefoonnummer biedt een directe manier om het probleem op te lossen.
Precies op dat moment zou ik stoppen.
Als ik echt dacht dat Geek Squad me $399,99 in rekening had gebracht, zou ik het nummer dat in een verdacht Facebook-evenement stond niet bellen.
Ik zou mijn PayPal-, creditcard- en bankrekeningen afzonderlijk controleren.
Indien nodig zou ik vervolgens zelfstandig de officiële contactgegevens van Geek Squad of de betreffende financiële instelling opzoeken.
Het verdachte bericht geeft niet zowel het probleem als de oplossing.
🚩 “Pay_Pal” duikt opnieuw op
Dit is nog een detail dat me in beide berichten opviel.
Niet PayPal.
PayPal.
De vorige uitnodiging voor een abonnement van $498,99 gebruikte vrijwel dezelfde bewoordingen.
Deze doet dat nu ook.
Laten we ze eens vergelijken.
Vorig bericht:
Abonnement van $498,99.
Uitnodiging voor een evenement op Facebook.
Een claim met betrekking tot "Pay_Pal"
Onbekend IP-adres van de verkoper.
Telefoonnummer om te bellen.
Huidig bericht:
Een Geek Squad-abonnement van $399,99.
Uitnodiging voor een evenement op Facebook.
Een claim met betrekking tot "PayPal"
Onbekend IP-adres van de verkoper.
Telefoonnummer om te bellen.
Dat is wel een heel toevallige samenloop van omstandigheden.
Of misschien zien we hier wel variaties op hetzelfde sjabloon voor sociale manipulatie.
🧠 De oplichting draait eigenlijk niet om Geek Squad
Dat is een belangrijk punt.
De herkenbare bedrijfsnaam maakt het verhaal geloofwaardig.
Vandaag is het de beurt aan Geek Squad.
Een andere dag zou het PayPal, Norton, McAfee, Amazon, Microsoft of een ander bekend merk kunnen zijn.
Het psychologische aspect is wat telt.
Zie je:
$399.99
Je eerste reactie zou kunnen zijn:
WAT HEB IK GEKOCHT?!
Dan zie je:
“Als u deze aankoop niet herkent, neem dan contact op met...”
Perfect!
Er is een telefoonnummer!
En voordat je hebt gecontroleerd of de transactie daadwerkelijk bestaat, praat je al met wie er aan de andere kant zit.
Daarom is urgentie zo effectief.
De boodschap hoeft niet per se een grondige analyse te doorstaan.
Het moet je eerst aanzetten tot actie voordat je een grondige analyse uitvoert.
🚩 Bel niet naar het nummer om te controleren of het legitiem is
Dit lijkt vanzelfsprekend als je het hardop zegt, maar het is de moeite waard om het te herhalen.
Als een verdacht bericht je vertelt dat er iets vreselijks is gebeurd en vervolgens een telefoonnummer geeft om het op te lossen:
Gebruik het verdachte bericht niet om het verdachte bericht te verifiëren.
Ga eromheen.
Open je PayPal-app.
Controleer uw bankrekening.
Controleer uw creditcard.
Ga zelfstandig naar de officiële website van het bedrijf.
Als er nergens een transactie van $399,99 te vinden is, is dat belangrijke informatie.
En als er sprake is van een ongeautoriseerde transactie, neem dan contact op met de financiële instelling via onafhankelijk geverifieerde gegevens – niet via het nummer dat in het verdachte bericht staat.
🏡 Wees niet passief. Wees een goede buur.
Daarom blijf ik deze delen.
Ik herken het patroon omdat ik ze heb gedocumenteerd.
Iemand anders misschien niet.
Iemand zou Geek Squad, de naam herkennen en in paniek raken.
Iemand zou kunnen denken dat zijn of haar partner of kind iets gekocht heeft.
Iemand zou zich zorgen kunnen maken dat zijn of haar PayPal-account is gehackt.
En dan kan er meteen iemand bellen.
Als je zoiets ziet, verwijder het dan niet zomaar en ga niet verder.
Waarschuw iemand.
Laat het aan je ouders zien.
Laat het aan je buren zien.
Laat het zien aan de persoon die je altijd belt als er iets vreemds op zijn of haar computer verschijnt.
Meld verdachte inhoud via het daarvoor bestemde platform.
Soms betekent goed nabuurschap simpelweg zeggen:
“Bel dat nummer niet. Laten we eerst uw daadwerkelijke rekening controleren.”
Jordan, ik moet helaas afwijzen
Dus bedankt, Jordan Ramirez, dat je me hebt uitgenodigd voor de viering van mijn denkbeeldige Geek Squad-abonnement van $399,99.
Helaas:
Ga je? Nee.
Misschien? Nog steeds niet.
Kun je niet gaan? Dan is dit hem.
En blijkbaar moet ik een serieus gesprek met Bill voeren, want hij blijft abonnementen kopen met mijn fictieve PayPal- rekening.
Volg NielFlamm.com/blog voor meer oplichtingsmails, verdachte recruiters, dubieuze autoaanbiedingen en alle andere vreemde uitnodigingen die ik de volgende keer in mijn inbox tegenkom.

Blijkbaar is mijn PayPal-abonnement van $498,99 nu een Facebook-evenement
De oplichters worden steeds creatiever.
Vandaag ontving ik een e-mail met deze wonderbaarlijk alarmerende onderwerpregel:
“Agnes V. Burden nodigde u uit om kennis te nemen van: Uw abonnementsbetaling van $498,99 is voldaan.”
Wachten.
Heb ik een abonnement gekocht?
Voor $498,99?
En Agnes organiseert een evenement om me erover te vertellen?
Ik waardeer de uitnodiging, Agnes, maar ik denk dat ik die dag bezet ben.
🚩 Het eerste rode vlaggetje is eigenlijk een gigantische waarschuwing
Dit wordt interessant omdat de e-mail blijkbaar gegenereerd wordt via het evenementensysteem van Facebook, in plaats van dat het simpelweg een normale PayPal-melding lijkt te zijn.
En Facebook plakt er praktisch een waarschuwingslabel op voor ons:
“Deze uitnodiging voor het evenement is niet door Meta verzonden. Wees voorzichtig met het klikken op links of het verstrekken van persoonlijke gegevens.”
Dat is niet bepaald subtiel.
Het ogenschijnlijke afzenderadres is notification@facebookmail.com, waardoor iemand zou kunnen denken: "Het kwam via Facebook, dus het zal wel legitiem zijn."
Maar dat is nu juist de truc.
De schermafbeelding geeft aan dat Agnes V. Burden het evenement heeft aangemaakt. Het evenement zelf lijkt de oplichtingsboodschap te bevatten.
Dat is een belangrijk onderscheid: een legitiem platform kan gebruikt worden om content te verspreiden die door iemand anders is gemaakt.
🎉 Je bent uitgenodigd! Je geld is weg!
De titel van het evenement luidt:
"Mededeling: Uw abonnementsbetaling van $498,99 is voldaan."
Vervolgens ontvangen we de gebruikelijke Facebook-uitnodiging:
Gaat | Misschien | Kan niet gaan
Ik vind het lastig om de juiste RSVP te kiezen.
Gaaf: Ja, ik wil absoluut aanwezig zijn bij de verdwijning van $498,99.
Misschien: Dat hangt ervan af. Zal er eten zijn?
Kan niet gaan: Sorry, ik heb om 13:00 uur nog een frauduleuze transactie.
Maar dan komen we bij de eigenlijke beschrijving van het evenement:
"Bill heeft $498,99 betaald voor een abonnement via uw PayPal-account bij een onbekende verkoper met een onbekend IP-adres."
Er zijn zoveel vragen.
Wie is Bill?
Waarom geeft Bill mijn geld uit?
Waarom heet PayPal ineens “Pay_Pal”?
En wat wordt er precies bedoeld met een "IP-adres van een onbekende verkoper" ?
Maar maak je geen zorgen.
Ze hebben er handig genoeg een telefoonnummer bij gezet.
🚩 En DAT is het punt
In het bericht staat dat als ik de verkoper niet herken, ik het nummer moet bellen dat in de uitnodiging staat.
Daar zit de clou.
Die $498,99 is niet per se het doel.
Het doel is wellicht om me in paniek te brengen over die $498,99 en me ertoe aan te zetten het nummer te bellen.
De FTC waarschuwt specifiek voor dit soort oplichting met abonnementsverlengingen. Slachtoffers ontvangen berichten waarin staat dat er honderden dollars van hun rekening zijn afgeschreven voor een abonnement en worden gevraagd een nummer te bellen om dit te betwisten. Zodra ze bellen, kunnen oplichters proberen financiële gegevens te bemachtigen, het slachtoffer overhalen om toegang op afstand tot hun computer te verlenen, of een nep-terugbetalingsprobleem verzinnen waardoor het slachtoffer uiteindelijk geld overmaakt. Consumentenadvies
Met andere woorden:
De valse beschuldiging veroorzaakt paniek.
Het telefoonnummer biedt de oplichter een toegangspoort.
🚩 Deze Facebook-evenementversie is niet uniek
Dit trok echt mijn aandacht.
Ik vond een opvallend vergelijkbaar rapport in de Scam Tracker van het Better Business Bureau uit juli 2026.
In dat rapport werd een uitnodiging voor een evenement van Facebook/Meta beschreven, waarin een betaling van $749,49 via MetaPay werd geëist, compleet met dezelfde waarschuwing dat de uitnodiging niet door Meta was verzonden. De ontvanger werd vervolgens verzocht een telefoonnummer te bellen als de betaling niet geautoriseerd was. Het Better Business Bureau (BBB) classificeerde dit rapport als phishing.
Verschillende hoeveelheid.
Een andere veronderstelde transactie.
Ander telefoonnummer.
Een zeer vergelijkbaar draaiboek.
Dat is een nuttige herinnering dat oplichters niet altijd het hele e-mailsysteem van een bedrijf hoeven te vervalsen. Soms kunnen ze legitieme functies misbruiken – uitnodigingen voor evenementen, agenda-uitnodigingen, gedeelde documenten, opmerkingen of andere meldingen – om hun boodschap te bezorgen.
💰 Wat moet ik doen met mijn $498,99?
Ten eerste bel ik niet naar het nummer in de uitnodiging.
Ik klik ook nergens op in het evenement om de vermeende kosten te "oplossen".
Als ik me echt zorgen maakte dat er $498,99 via PayPal was afgeschreven, zou ik zelfstandig de echte PayPal-app of -website openen en mijn transacties controleren.
Ik zou ook de bank- of creditcardrekening controleren die eraan gekoppeld is.
De FTC adviseert dezelfde aanpak voor verdachte abonnementsberichten: controleer uw eigen financiële gegevens en gebruik, indien nodig, contactgegevens waarvan u zeker weet dat ze betrouwbaar zijn – niet het telefoonnummer in het verdachte bericht. Consumentenadvies
Wat als de transactie van $498,99 er niet tussen staat?
Dan valt er niets terug te betalen.
En er is absoluut geen reden om Agnes te bellen.
🧠 Psychologie is beter dan grammatica
Wat deze oplichting potentieel effectief maakt, is niet perfecte spelling of een geraffineerd verhaal.
Het is het getal:
$498.99
Dat is groot genoeg om iemand in paniek te brengen.
Je neemt niet de tijd om "Pay_Pal" te analyseren.
Het is geen wonder dat een financiële transactie een Facebook-evenement is geworden.
Je vraagt niet wie Bill is.
Zie je:
JE HEBT ZOWEL $498,99 VERLOREN.
Dan:
BEL DIT NUMMER.
Dat is sociale manipulatie.
De oplichter hoeft je niet te overtuigen van het hele verhaal.
Ze hebben alleen maar nodig dat je je voldoende zorgen maakt om de volgende stap te zetten.
🏡 Wees een goede buur
Ik heb dit al eerder gezegd, en ik blijf het herhalen.
Als je zoiets ziet, blijf dan niet passief.
Vertel het aan je ouders.
Vertel het aan je grootouders.
Vertel het aan je vrienden.
Vertel het aan de buurman die niet zo handig is met technologie.
Deel schermafbeeldingen.
Meld verdachte berichten.
De FTC adviseert zelfs om met iemand die je vertrouwt te praten – een vriend, familielid of buur – als je niet zeker weet of iets oplichting is. Die tweede blik kan de paniek doorbreken waar deze oplichtingspraktijken op inspelen. Consumentenadvies
Je zou het wellicht meteen als verdacht herkennen.
Iemand anders ziet misschien $498,99 en denkt dat zijn of haar geld verdwijnt.
Soms betekent goed nabuurschap simpelweg zeggen:
“Bel dat nummer niet. Laten we eerst uw daadwerkelijke rekening controleren.”
Agnes, ik moet helaas afwijzen
Agnes V. Burden, hartelijk dank voor de uitnodiging voor de viering van mijn denkbeeldige abonnement van $498,99.
Helaas:
Ga je? Nee.
Misschien? Nee.
Kun je niet gaan? Absoluut niet.
En ik ga je telefoonnummer absoluut niet bellen.
Volg NielFlamm.com/blog voor meer oplichtingsmails, dubieuze autodeals op TikTok, verdachte recruiters en alle andere creatieve onzin die verder in mijn inbox belandt.

$8.500 voor een gloednieuwe Toyota RAV4 Plug-In XSE uit 2026? TikTok heeft zichzelf overtroffen
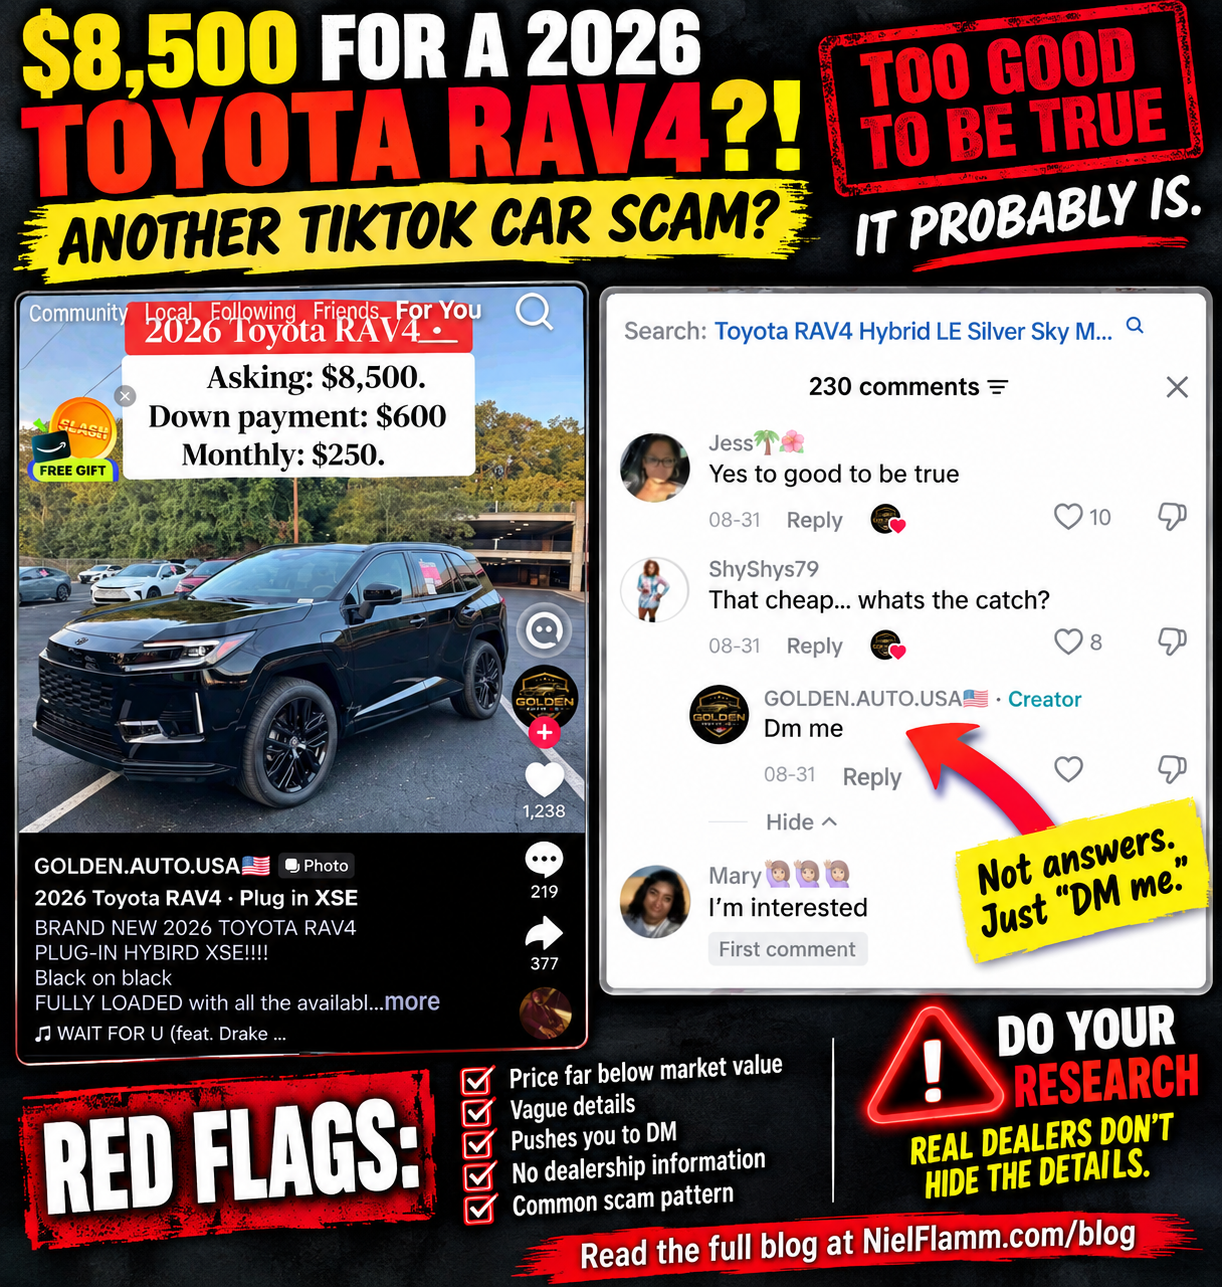
Ik vond de Toyota Camry van $6.800 indrukwekkend.
Toen liet TikTok me een Honda Accord Sport zien van $5.000.
Kennelijk vatte het algoritme dat op als een uitdaging.
Want nu hebben we het volgende bereikt:
Toyota RAV4 Plug-In Hybrid XSE uit 2026.
Vraagprijs: $8.500.
Aanbetaling: $600.
Maandelijke betaling: $250.
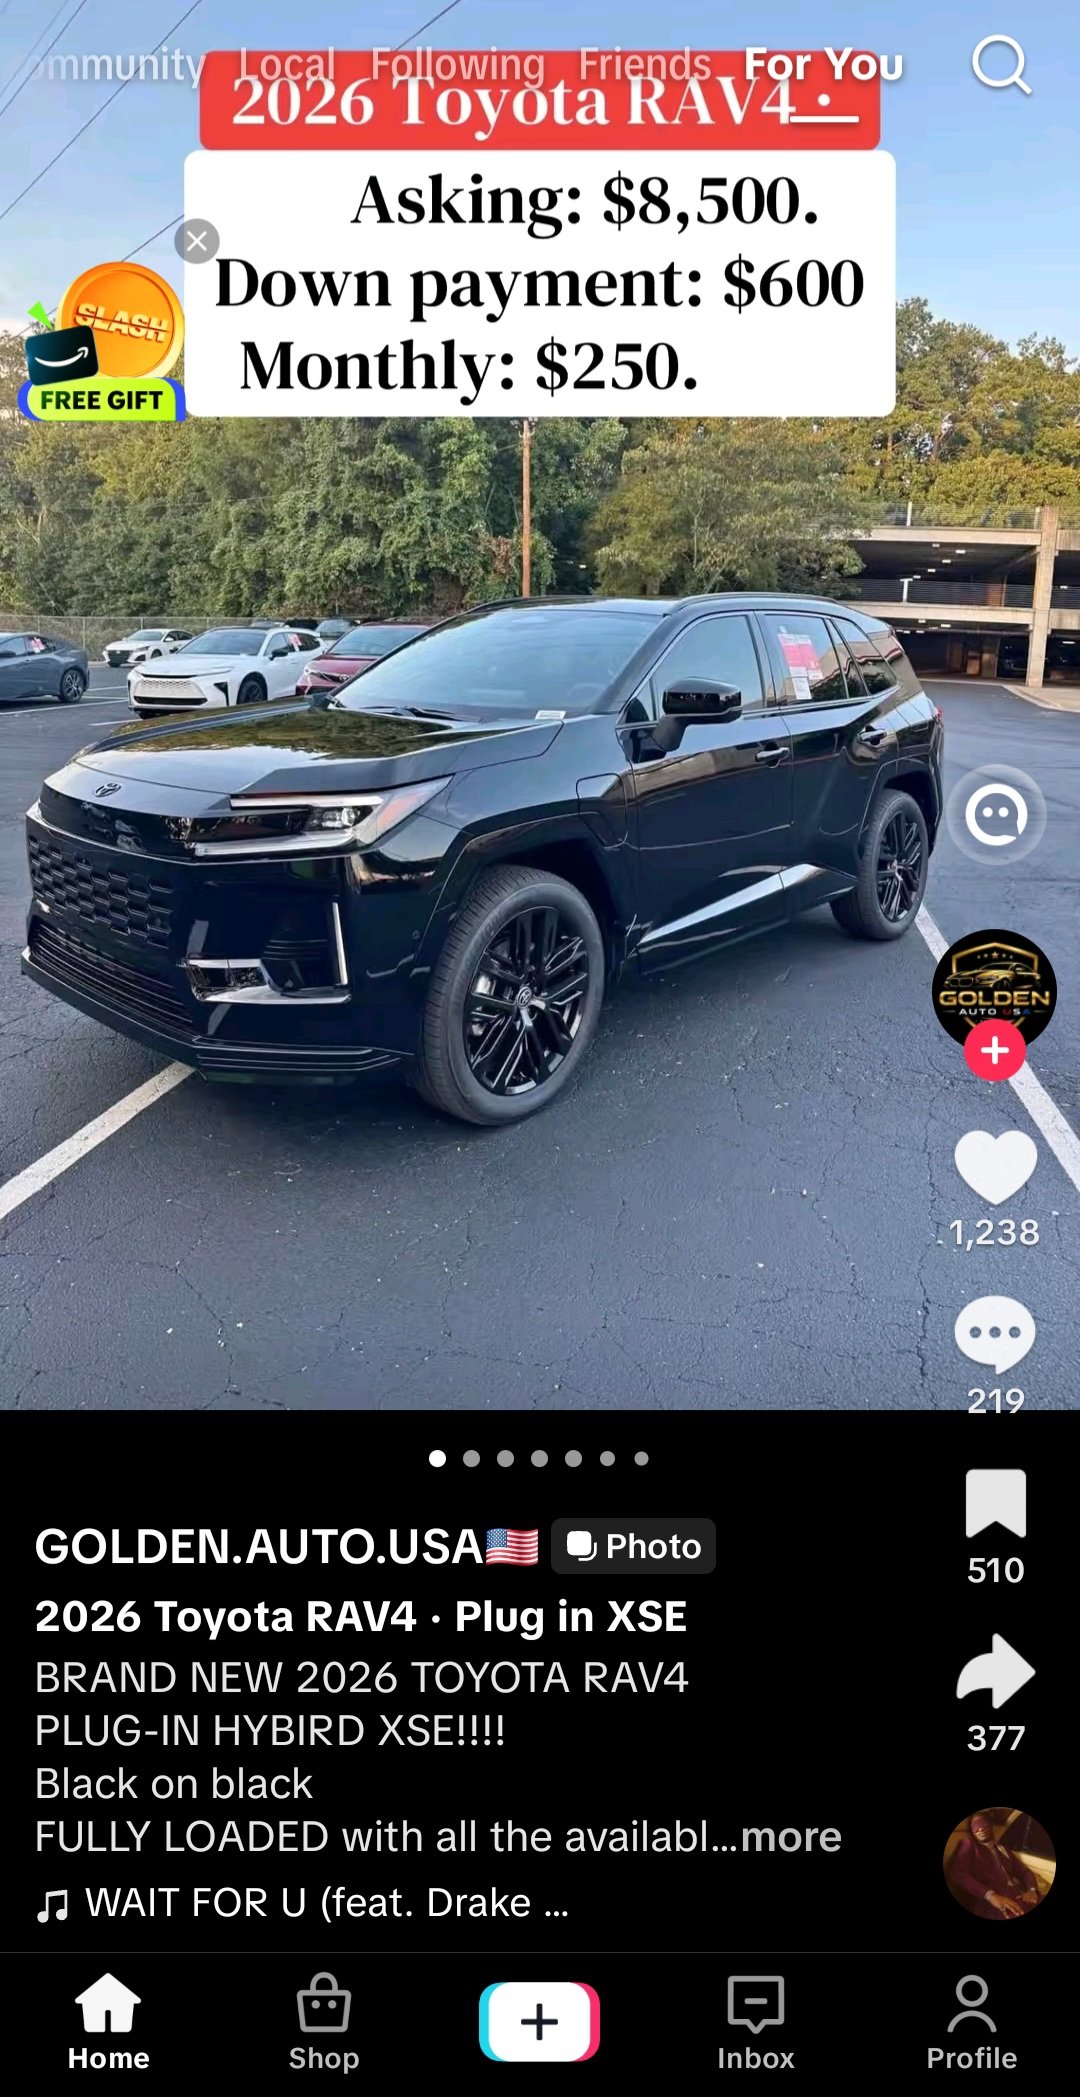
En volgens de beschrijving op TikTok gaat het hier niet om een beschadigde auto met een hoge kilometerstand die op een veiling is aangeboden.
Het is naar verluidt:
“SPLINTERNIEUW.”
En:
“VOLLEDIG UITGERUST.”
Oké.
Dit is misschien wel mijn favoriete tot nu toe.
🚩 Laten we beginnen met de daadwerkelijke prijs
De eenvoudigste manier om dit aanbod te testen, is door ingewikkelde taxaties van tweedehands auto's even te vergeten.
Het is een gloednieuw model uit 2026.
Toyota vertelt ons zelf wat het kost.
Toyota geeft voor de 2026 RAV4 Plug-In Hybrid XSE een adviesprijs vanaf $47.200. Op de consumentenwebsite van Toyota begint de prijs van het gehele plug-in hybride aanbod momenteel bij $41.500. (Toyota Pressroom)
Volgens Kelley Blue Book bedraagt de adviesprijs van de XSE $48.650 .
En TikTok?
$8,500.
Het gaat hier niet om een besparing van $2.000.
Of $5.000.
Of zelfs 10.000 dollar.
De geadverteerde prijs ligt ongeveer $38.700 lager dan de adviesprijs van Toyota van $47.200.
Dat is een korting van ongeveer 82%.
Blijkbaar heeft Toyota een revolutionaire nieuwe verkoopstrategie bedacht:
Bouw een plug-in hybride SUV van bijna $50.000 en verkoop hem direct voor minder dan de prijs van veel tien jaar oude tweedehands auto's.
Klinkt volkomen redelijk.
🚩 Zelfs een handelaar zou dit niet voor elkaar krijgen
Hier stel ik altijd dezelfde vraag:
Waarom ik?
Waarom zou iemand deze auto voor 8.500 dollar verkopen aan een willekeurige persoon die op TikTok aan het scrollen is?
Als dit daadwerkelijk een gloednieuwe, volledig uitgeruste RAV4 Plug-In Hybrid XSE uit 2026 is, hoeft een legitieme dealer er niet bijna $40.000 korting op te geven om hem te verkopen.
Ze zouden het vermoedelijk voor een aanzienlijk hoger bedrag aan een andere handelaar kunnen verkopen.
Ze zouden het op een veiling kunnen aanbieden.
Ze zouden het op elke grote automarktplaats kunnen aanbieden.
Ze zouden hem op de parkeerplaats kunnen zetten met een gigantische opblaasbare gorilla ernaast die danst.
Vrijwel alles is financieel gezien verstandiger dan:
“TikTok-aanbieding! $8.500!”
Daarom is het belangrijk om deze aanbiedingen te vergelijken met groothandels- of veilingwaarden. Als een zogenaamd nette auto wordt aangeboden voor een aanzienlijk lagere prijs dan wat de verkoper redelijkerwijs via normale groothandelskanalen zou kunnen krijgen, moet je je afvragen waarom.
Met een gloednieuw model uit 2026 wordt die bewering nog moeilijker te weerleggen.
🚩 Dan komt mijn favoriete onderdeel: $600 aanbetaling
De twee voorgaande verdachte autoadvertenties die ik tegenkwam, hanteerden een opvallend vergelijkbare formule.
Goedkoop voertuig.
Een kleine aanbetaling.
Lage maandelijkse betaling.
Verplaats de geïnteresseerde koper naar een privébericht.
Deze keer:
$600 aanbetaling.
Dat is iets anders dan het bedrag van $500 in de andere advertenties.
Blijkbaar heeft de inflatie ook de frauduleuze economie bereikt.
Maar dit is wat ik wil weten.
$250 per maand, voor hoe lang?
In de advertentie staat het niet vermeld.
Laten we eens wat basiskennis over financiën opdoen.
Na aftrek van de aanbetaling van $600 (van $8.500) blijft over:
$7,900.
Bij een bedrag van $250 per maand, waarbij rente, belastingen en andere kosten volledig buiten beschouwing worden gelaten, zou dat ongeveer het volgende kosten:
31,6 maanden.
Dus blijkbaar financier ik een gloednieuwe RAV4 XSE van meer dan $47.000 voor minder dan drie jaar met $250 per maand?
Toyota heeft momenteel een aantrekkelijke financieringsaanbieding voor de RAV4 Plug-In Hybrid uit 2026: 4,99% rente per jaar gedurende 48 maanden , voor gekwalificeerde klanten. Volgens Toyota komt dit neer op $ 23,02 per maand voor elke $ 1.000 die gefinancierd wordt .
Als je met die berekening $47.200 financiert, kom je uit op ongeveer $1.087 per maand, nog voordat je rekening houdt met zaken als belastingen, registratie, door de dealer geïnstalleerde apparatuur of een aanbetaling.
TikTok:
$250.
Dat is nogal een financiële afdeling.
🚩 Waar zijn de financiële gegevens?
De advertentie geeft ons wederom het magische getal:
Maandelijks: $250
Maar waar is het jaarlijkse rentepercentage (APR)?
Waar is de term?
Hoeveel betalingen?
Wie is de kredietverstrekker?
Welke kredietscore is vereist?
Wat is het totale gefinancierde bedrag?
Zijn er belastingen en toeslagen?
Niets.
Het is de bedoeling dat we, als we $250 per maand zien , daar enthousiast van worden.
En dan komt het volgende deel.
🚩 Iemand stelde eindelijk de juiste vraag!
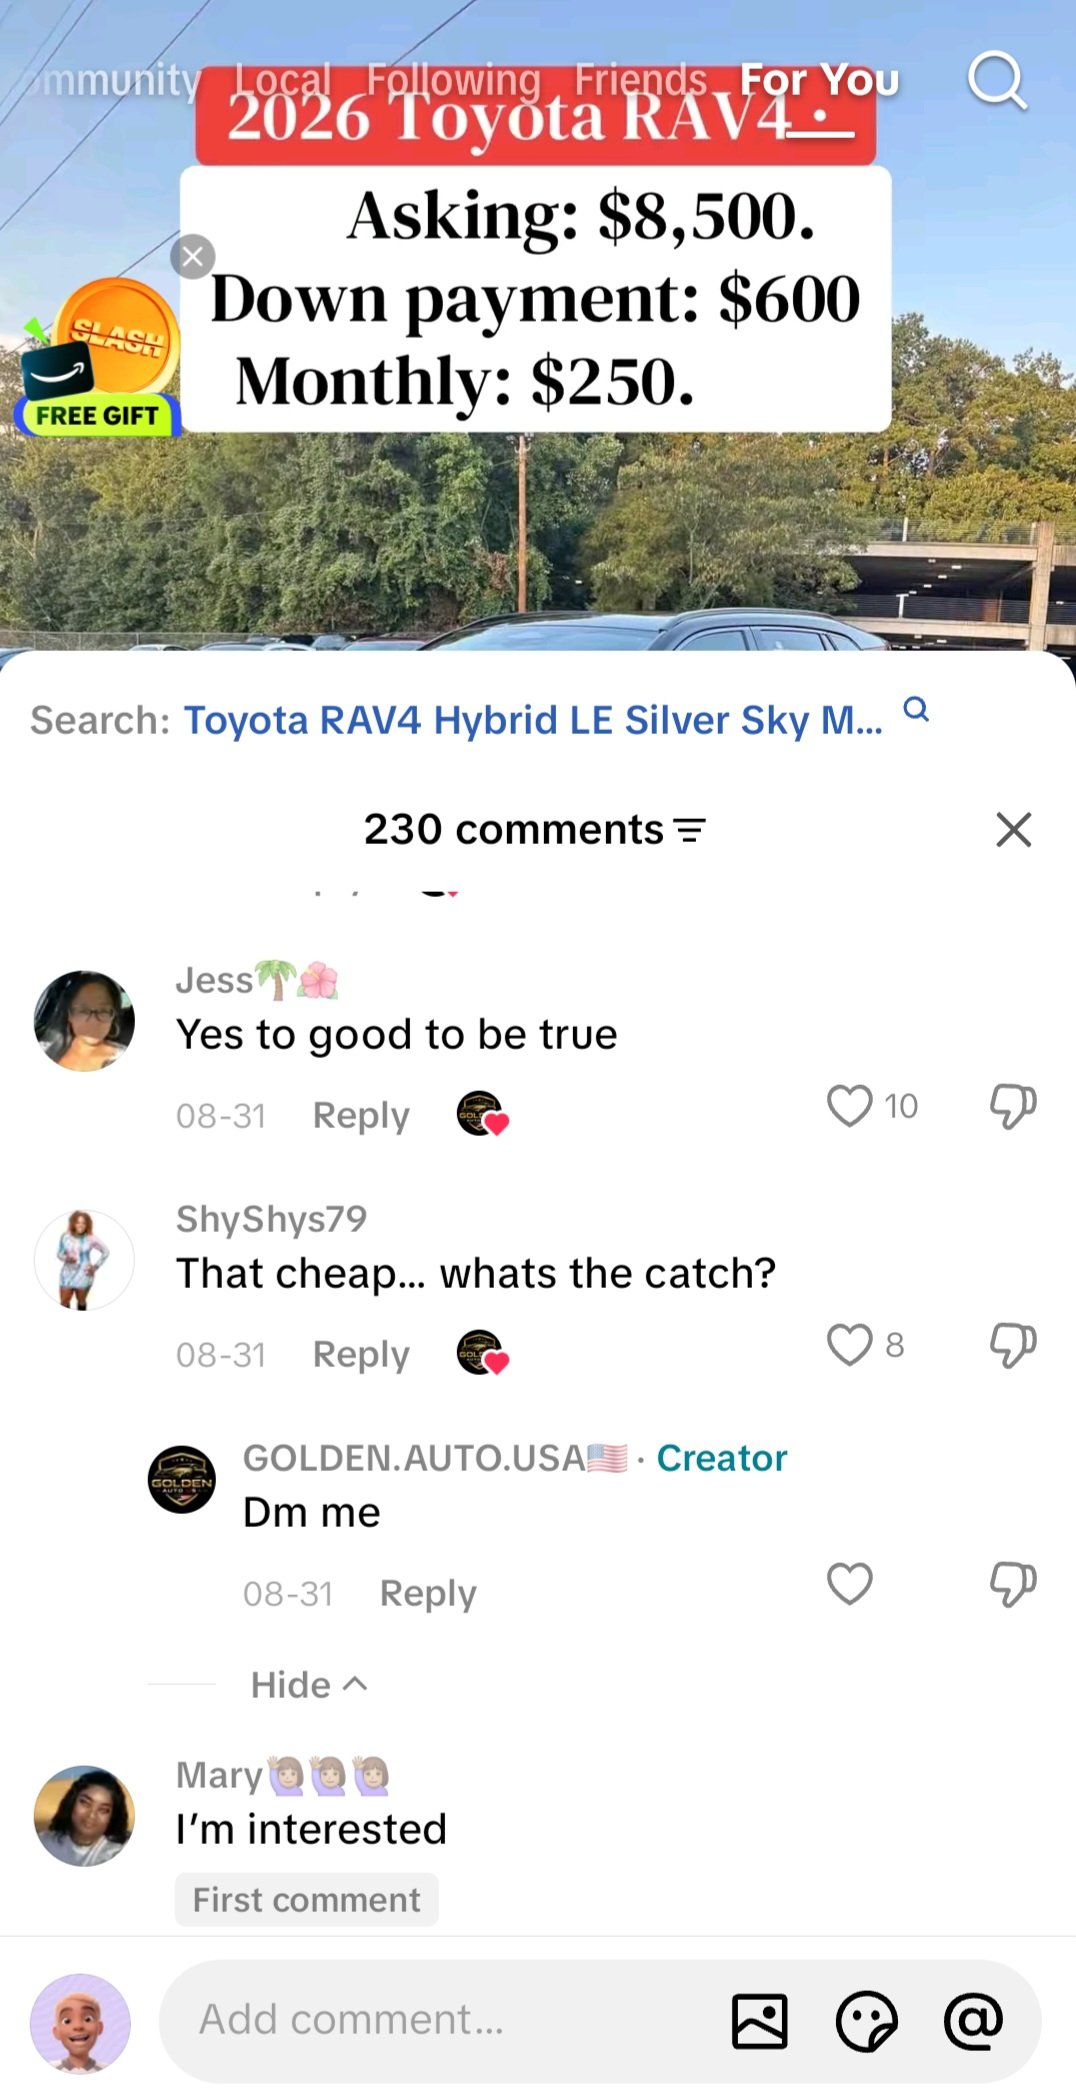
Ik heb de reacties geopend.
Iemand schreef:
“Ja, te mooi om waar te zijn”
Ik neem aan dat ze bedoelden dat het te mooi was om waar te zijn.
Juist.
Een ander stelde precies de vraag die iedereen zou moeten stellen:
"Zo goedkoop... wat is het addertje onder het gras?"
Uitstekende vraag.
En hoe reageerde het publiek daarop?
"Stuur me een DM"
Daar is hij weer!
Niet:
Hier is het adres van onze dealer.
Niet:
Hier is het chassisnummer (VIN).
Niet:
Hier vindt u de volledige financieringsinformatie.
Niet:
Hier vindt u de advertentie op onze dealerwebsite.
Niet eens:
Dit is waarom een SUV van bijna $50.000 slechts $8.500 kost.
Zojuist:
Stuur me een privébericht.
Ondertussen schrijft een andere reageerder:
“Ik ben geïnteresseerd.”
Dat is precies wat me zorgen baart aan deze berichten.
🚩 De publieke advertentie creëert de droom. Het direct mailen kan de deal sluiten.
Ik heb geen privébericht gestuurd, dus ik weet niet wat er gebeurt nadat iemand een privébericht stuurt.
En ik ga niet beweren dat ik dat wel doe.
Maar na het bekijken van een aantal van deze TikTok-advertenties voor voertuigen, zie ik een patroon dat de moeite waard is om te herkennen.
In het openbare bericht wordt een buitengewone aanbieding geadverteerd.
Het vereist een kleine aanbetaling.
Geïnteresseerden kunnen publiekelijk reageren.
Vervolgens nodigen ze hen uit voor privéberichten.
Daar zou ik graag willen weten of het gesprek uiteindelijk de volgende wending neemt:
We hebben meerdere geïnteresseerde kopers.
Je moet het voertuig reserveren.
Stuur de aanbetaling van $600.
We bewaren het voor u.
En wellicht moet de betaling via Cash App, Zelle, PayPal, crypto of een andere methode verlopen.
Nogmaals, ik heb dat bij dit account nog niet zien gebeuren.
Maar als iemand die beweert dit voertuig te verkopen je vraagt om die 600 dollar over te maken voordat je zelfstandig het bedrijf, het chassisnummer, het kentekenbewijs, het voertuig zelf en de verkoper hebt gecontroleerd, zou ik daar onmiddellijk mee stoppen.
🚩 “Golden Auto USA”
Het TikTok - account identificeert zichzelf als GOLDEN.AUTO.USA .
Een professioneel ogende naam of logo bewijst niet wie een account beheert.
Voordat ik ook maar een cent overmaak, wil ik eerst onafhankelijk vaststellen of de verkoper een echte, erkende dealer is, het fysieke adres via onafhankelijke bronnen achterhalen, een openbaar telefoonnummer bellen, controleren of het TikTok-account daadwerkelijk van dat bedrijf is en bevestigen dat dit specifieke voertuig bestaat.
En ik zou het chassisnummer (VIN) willen hebben.
Als het antwoord op:
“Wat is het chassisnummer?”
is:
"Stuur me een privébericht."
We boeken niet veel vooruitgang.
Laten we dit eens in perspectief plaatsen
Toyota:
2026 RAV4 Plug-In Hybrid XSE — vanaf adviesprijs $47.200. Toyota
Kelley Blue Book:
Adviesprijs $48.650. Kelley Blue Book
TikTok:
$8,500.
Aanbetaling:
$600.
Maandelijkse betaling:
$250.
Vraag van een potentiële klant:
“Wat is het addertje onder het gras?”
Verkoper:
"Stuur me een DM."
Dames en heren, ik denk dat we genoeg rode vlaggen hebben verzameld om onze eigen vlaggenwinkel te openen.
En daarom zijn deze berichten belangrijk
Je zou makkelijk kunnen lachen om zoiets belachelijks.
Maar kijk eens naar de betrokkenheid in de screenshot:
1.238 likes.
219 reacties.
510 reddingen.
377 aandelen.
Mensen zien het.
Iemand heeft interesse.
En iemand die op zoek is naar betrouwbaar vervoer en niet weet wat een RAV4 Plug-In Hybrid XSE eigenlijk kost, zou het volgende kunnen zien:
$600 aanbetaling!
en denken dat ze eindelijk iets hebben gevonden dat ze zich kunnen veroorloven.
Daarom blijf ik hierover schrijven.
Oplichting hoeft niet iedereen te misleiden.
Ze hoeven alleen maar de juiste persoon op het verkeerde moment te bereiken.
Voordat u geld overmaakt voor een voertuig dat op sociale media wordt aangeboden, controleer dan zelfstandig de verkoper, het voertuig, het chassisnummer (VIN) en de prijs.
En als iemand je een gloednieuwe Toyota aanbiedt van bijna $50.000 voor $8,500?
Je kunt waarschijnlijk beter niet beginnen met de vraag:
“Waar moet ik die 600 dollar naartoe sturen?”
Begin met:
'Waarom zou je het in vredesnaam voor die prijs aan mij verkopen?'
Volg NielFlamm.com/blog voor meer dubieuze TikTok-autodeals, oplichtingsmails, verdachte recruiters en alles wat het algoritme verder nog voor me in petto heeft.

Blijkbaar zijn de oplichters gestopt met het schrijven van e-mails
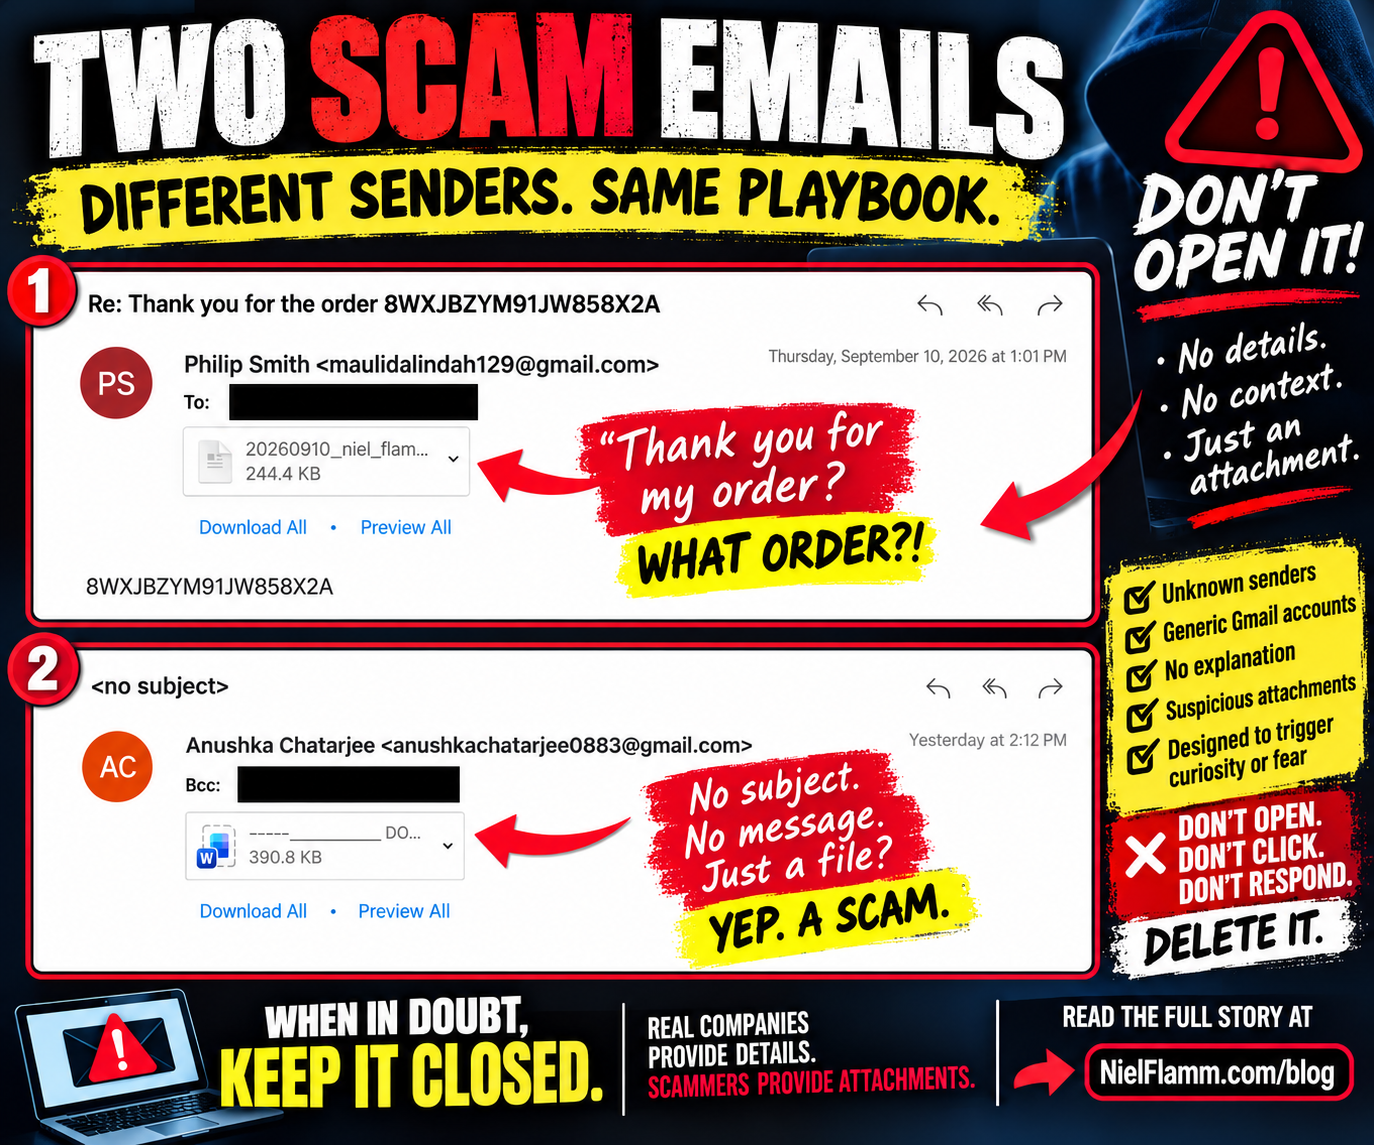
Ik heb de laatste tijd nogal wat geschreven over oplichtingsmails, verdachte recruiters, mysterieuze bijlagen en mensen die wanhopig proberen me over te halen ergens op te klikken.
Blijkbaar zijn we nu aangekomen in de minimalistische fase van oplichting.
Waarom zou je de moeite nemen om een uitgebreide, valse factuur te schrijven als je me gewoon een bijlage kunt sturen en kunt hopen dat ik de rest doe?
De afgelopen dagen ontving ik nog twee e-mails die in wezen dezelfde strategie volgen: bijna geen informatie, een mysterieuze bijlage en nieuwsgierigheid als lokmiddel.
🚩 Oplichtingsmail nr. 1: Bedankt voor uw bestelling!
De eerste melding kwam van iemand die zich identificeerde als Philip Smithen een Gmail-adres gebruikte.
Het onderwerp:
“Re: Bedankt voor uw bestelling 8WXJBZYM91JW858X2A”
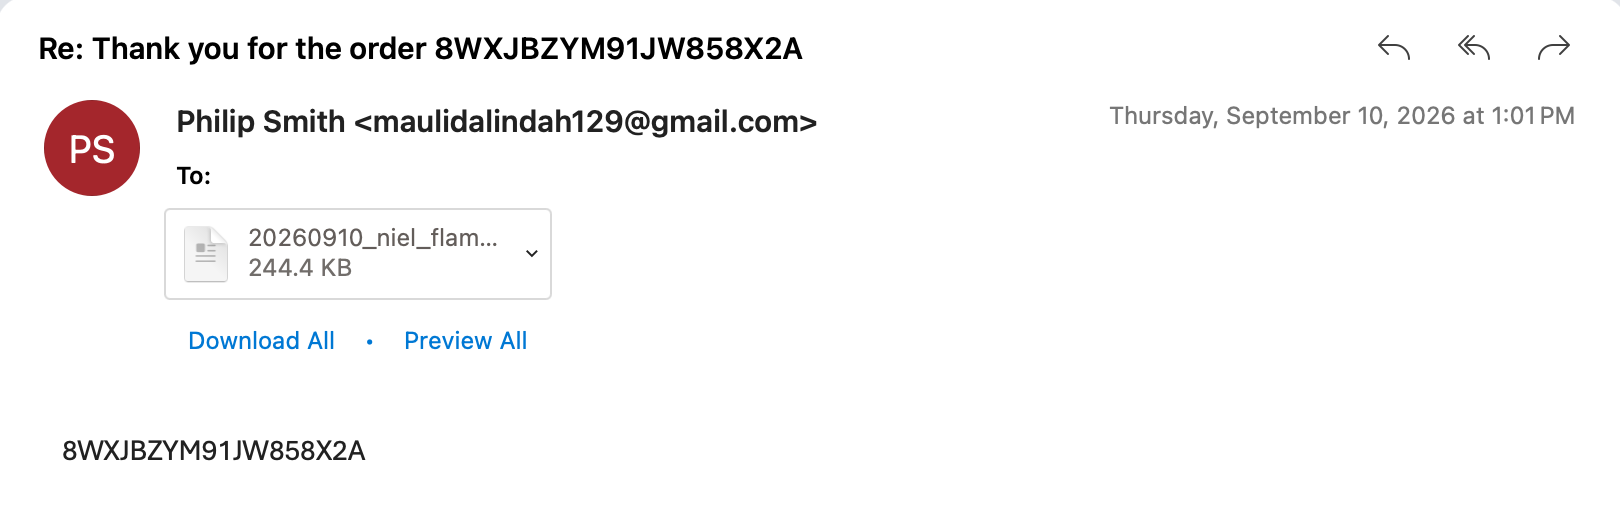
Oh!
Bedankt voor mijn bestelling!
Er is alleen één klein probleempje.
In welke volgorde?
Er staat geen bedrijfsnaam vermeld.
Geen product.
Geen prijs.
Geen verzendinformatie.
Geen herkenbare verkoper.
De inhoud van de e-mail bevat vrijwel niets anders dan dezelfde mysterieuze reeks tekens:
8WXJBZYM91JW858X2A
En dan is er nog een bijlage.
Een bestand van 244,4 KB met een bestandsnaam die begint met een datum en mijn naam.
Dat is een aardig gebaar.
Door iemands naam in de bestandsnaam te zetten, kan de bijlage persoonlijker en betrouwbaarder overkomen.
Maar ik moet blijkbaar geloven dat ik ergens een bestelling heb geplaatst, geen uitleg heb gekregen over wat ik heb gekocht, en nu een onverklaarbare bijlage moet openen om erachter te komen wat er is gebeurd?
Nee, bedankt.
🚩 Oplichtingsmail #2: Ze hebben niet eens de moeite genomen om een onderwerp te gebruiken
Toen arriveerde er nog een meesterwerk.
Afzender:
Anushka Chatarjee
Nog een Gmail-account.
Onderwerp:
<no subject>
Het bericht werd verzonden via BCC, wat suggereert dat ik mogelijk slechts één van de meerdere ontvangers ben die hetzelfde bericht hebben ontvangen.
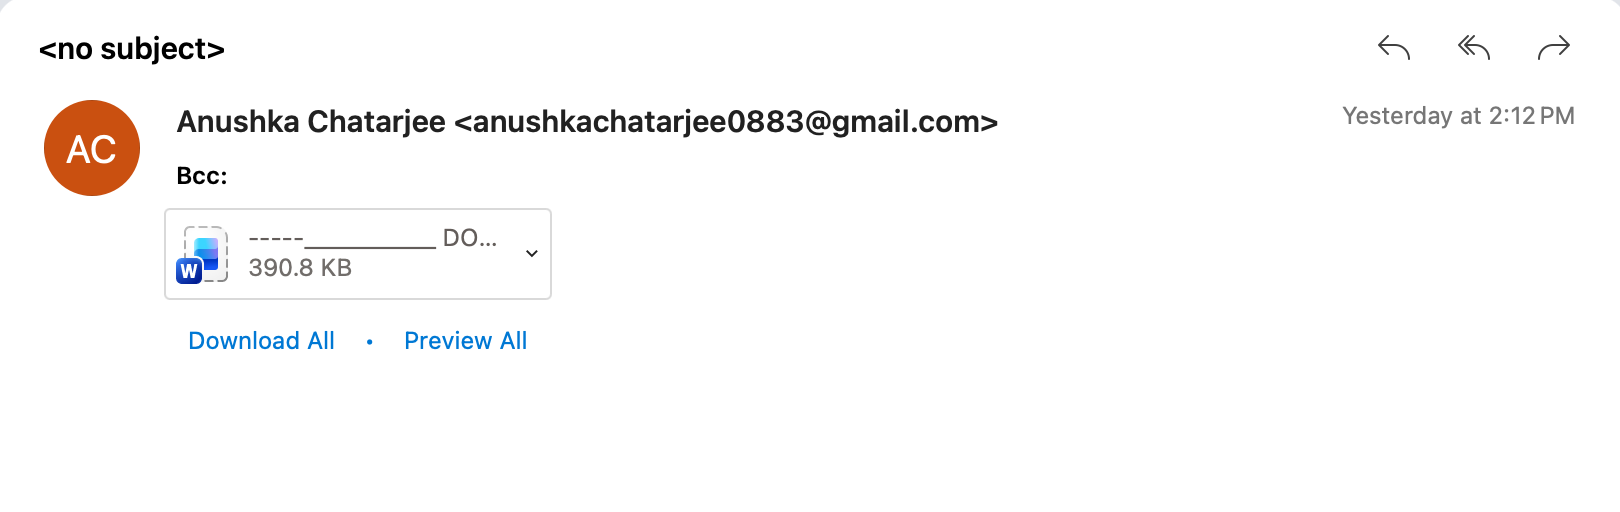
En wat staat er in de e-mail?
Niets bruikbaars.
Maar uiteraard is er een Microsoft Word-bijlage van 390,8 KB.
Het aanbod is nu dus teruggebracht tot:
Hoi.
Ze hebben eigenlijk niet eens gedag gezegd.
Het komt er in feite op neer:
Hier is een Word-document. Open het.
Dat is de volledige verkooppresentatie.
De bijlage IS de e-mail
Dit is wat mensen moeten begrijpen over dit soort berichten.
Een gebrek aan informatie hoeft niet per se een mislukking te zijn.
Nieuwsgierigheid kan een techniek voor sociale manipulatie zijn.
De eerste e-mail roept bij mij de volgende vragen op:
Heb ik per ongeluk iets besteld?
Is mijn creditcard gehackt?
Hoeveel hebben ze me in rekening gebracht?
Wat heb ik dan zogenaamd gekocht?
En waar moet ik het antwoord zoeken?
In de bijlage.
De tweede e-mail is nog directer.
Er is helemaal geen verhaal. Alleen een mysterieus Word-document.
De oplichter hoeft me nog niet per se te overtuigen.
Ze hebben alleen maar nodig dat ik het bestand open.
Waarom ik ze niet openmaak
Ik weet niet wat er in beide bijlagen zit, want ik heb ze niet opengemaakt.
Dat is belangrijk.
Ik ga niet beweren dat deze specifieke bestanden malware, schadelijke links of software voor het stelen van inloggegevens bevatten, aangezien ik ze niet heb geanalyseerd.
Dat hoef ik ook niet.
Een onverwachte bijlage van een onbekend Gmail-account, zonder legitieme verklaring waarom ik deze ontvang, heeft mijn vertrouwenstest al niet doorstaan.
De veiligste vraag is niet:
“Ik vraag me af wat erin zit?”
Zijn:
“Waarom zou ik dit openen?”
En in beide gevallen kan ik geen goed antwoord bedenken.
De truc met de nepbestelling is bijzonder slim
De nepbestellingsmethode voegt nog een psychologisch element toe:
Angst.
Stel je voor dat iemand de eerste e-mail ontvangt en denkt:
Ik heb niets besteld!
Precies op dat moment kan rationeel denken plaatsmaken voor urgentie.
Ze willen weten of iemand hun creditcard heeft gebruikt.
Ze willen weten hoeveel geld er in rekening is gebracht.
Ze willen de transactie annuleren.
Dus openen ze de bijlage.
Gebruik daarom de mysterieuze bijlage niet om een verdachte aankoopbevestiging te onderzoeken.
Controleer uw creditcard of bankrekening onafhankelijk.
Log zelf in bij Amazon, Walmart, PayPal of welk bedrijf de aankoop dan ook zogenaamd heeft verwerkt, en niet via de links of bijlagen in het verdachte bericht.
Als er geen transactie is, valt er niets te annuleren.
Van "apotheek" naar dit
Enkele dagen geleden ontving ik nog een e-mail met als onderwerp "Apotheek".
Ook die bevatte mysterieuze bijlagen waarvoor praktisch geen verklaring bestond.
Nu heb ik een mysterieuze orderbevestiging ontvangen en een volledig lege e-mail met daarin een Word-document.
Er lijkt zich een bepaald thema te ontwikkelen:
De oplichters willen dat ik hun nieuwsgierigheid bevredig.
Sorry.
Ik heb niets meer.
Mijn nieuwe beleid voor bijlagen is vrij eenvoudig
Onbekende afzender?
Onverwachte aanhangsel?
Geen uitleg?
Een standaard Gmail-account?
Geveinsde urgentie?
Mysterieuze aankoop?
Ik maak het niet open.
Als iemand legitiem wil dat ik een document beoordeel, kan die persoon zich identificeren, uitleggen wat hij of zij opstuurt en een reden geven waarom ik het kan verwachten.
Tot die tijd mag uw mysterieuze Word-document van 390,8 KB voor altijd een mysterie blijven.
Soms is de veiligste klik degene die je nooit maakt.
Volg NielFlamm.com/blog voor meer oplichtingspraktijken, verdachte e-mails, dubieuze recruiters en de steeds creatievere manieren waarop vreemden op internet me proberen te verleiden om ergens op te klikken.