
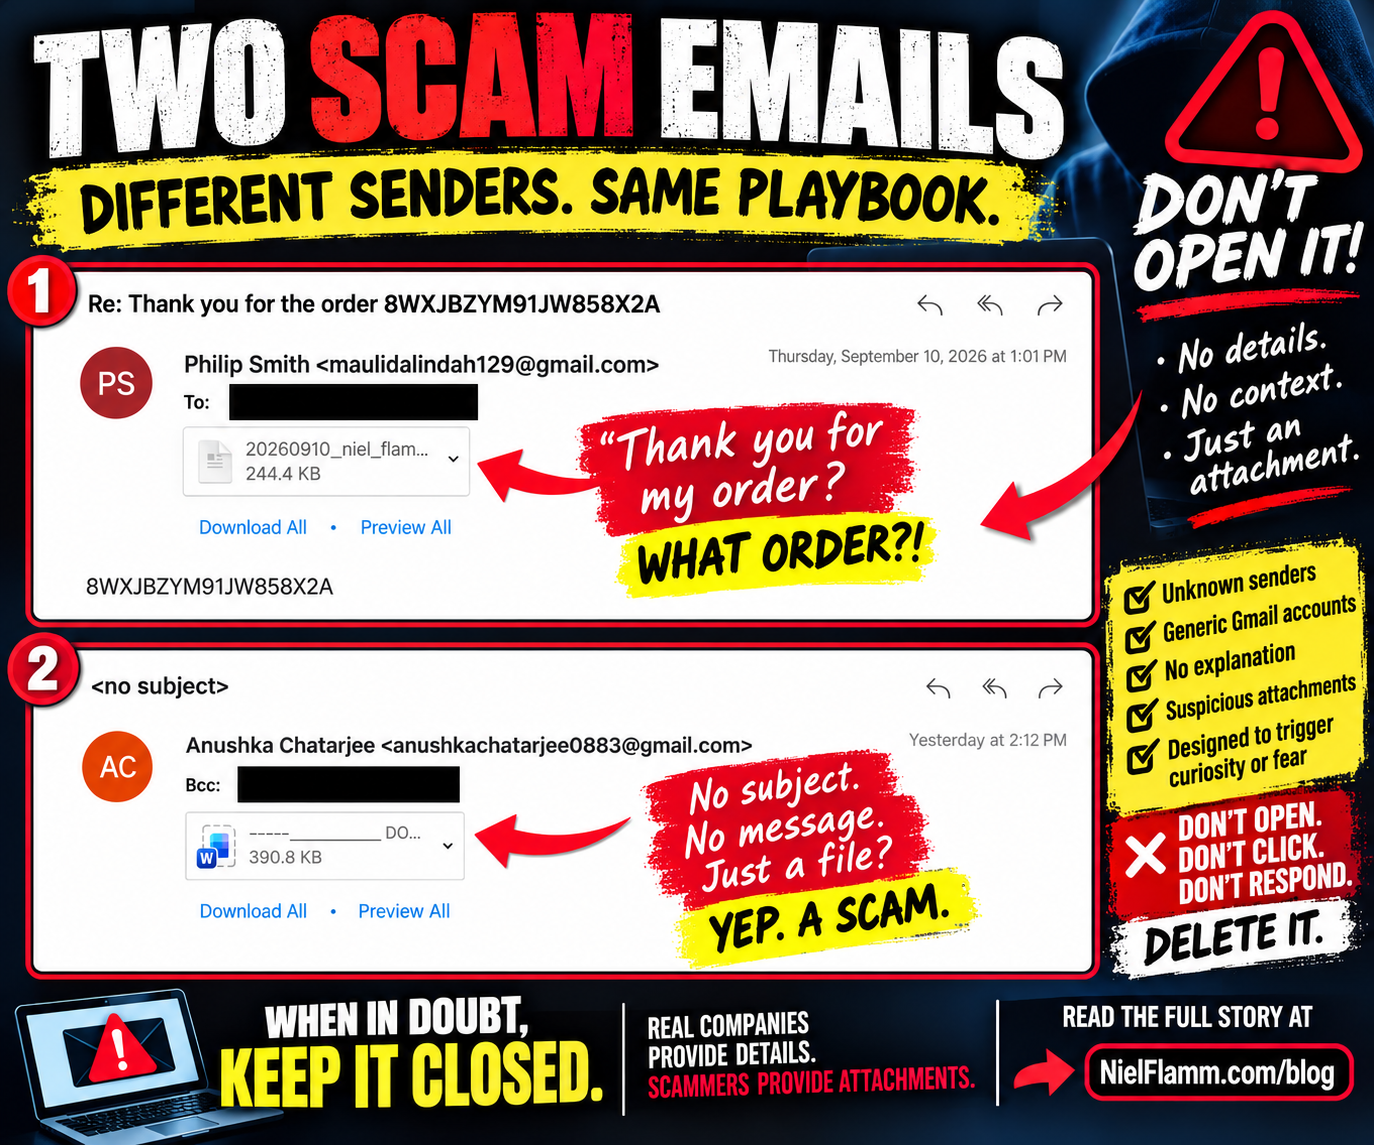
Ik heb de laatste tijd nogal wat geschreven over oplichtingsmails, verdachte recruiters, mysterieuze bijlagen en mensen die wanhopig proberen me over te halen ergens op te klikken.
Blijkbaar zijn we nu aangekomen in de minimalistische fase van oplichting.
Waarom zou je de moeite nemen om een uitgebreide, valse factuur te schrijven als je me gewoon een bijlage kunt sturen en kunt hopen dat ik de rest doe?
De afgelopen dagen ontving ik nog twee e-mails die in wezen dezelfde strategie volgen: bijna geen informatie, een mysterieuze bijlage en nieuwsgierigheid als lokmiddel.
🚩 Oplichtingsmail nr. 1: Bedankt voor uw bestelling!
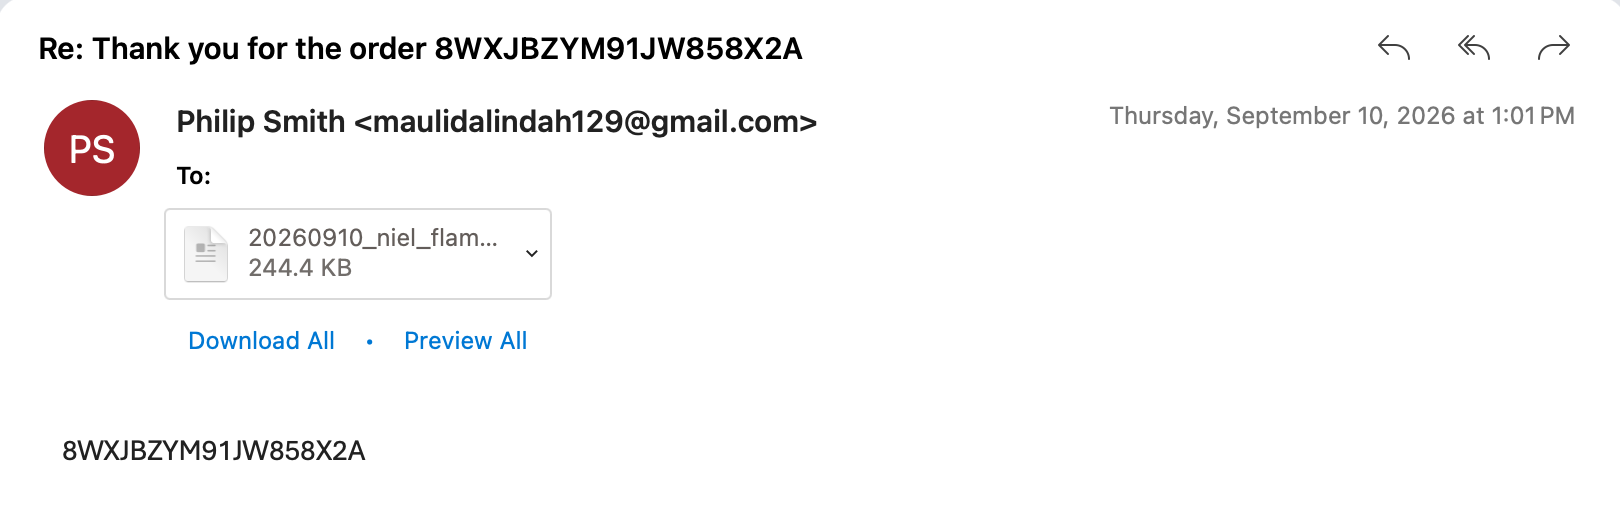
De eerste melding kwam van iemand die zich identificeerde als Philip Smithen een Gmail-adres gebruikte.
Het onderwerp:
“Re: Bedankt voor uw bestelling 8WXJBZYM91JW858X2A”
Oh!
Bedankt voor mijn bestelling!
Er is alleen één klein probleempje.
In welke volgorde?
Er staat geen bedrijfsnaam vermeld.
Geen product.
Geen prijs.
Geen verzendinformatie.
Geen herkenbare verkoper.
De inhoud van de e-mail bevat vrijwel niets anders dan dezelfde mysterieuze reeks tekens:
8WXJBZYM91JW858X2A
En dan is er nog een bijlage.
Een bestand van 244,4 KB met een bestandsnaam die begint met een datum en mijn naam.
Dat is een aardig gebaar.
Door iemands naam in de bestandsnaam te zetten, kan de bijlage persoonlijker en betrouwbaarder overkomen.
Maar ik moet blijkbaar geloven dat ik ergens een bestelling heb geplaatst, geen uitleg heb gekregen over wat ik heb gekocht, en nu een onverklaarbare bijlage moet openen om erachter te komen wat er is gebeurd?
Nee, bedankt.
🚩 Oplichtingsmail #2: Ze hebben niet eens de moeite genomen om een onderwerp te gebruiken
Toen arriveerde er nog een meesterwerk.
Afzender:
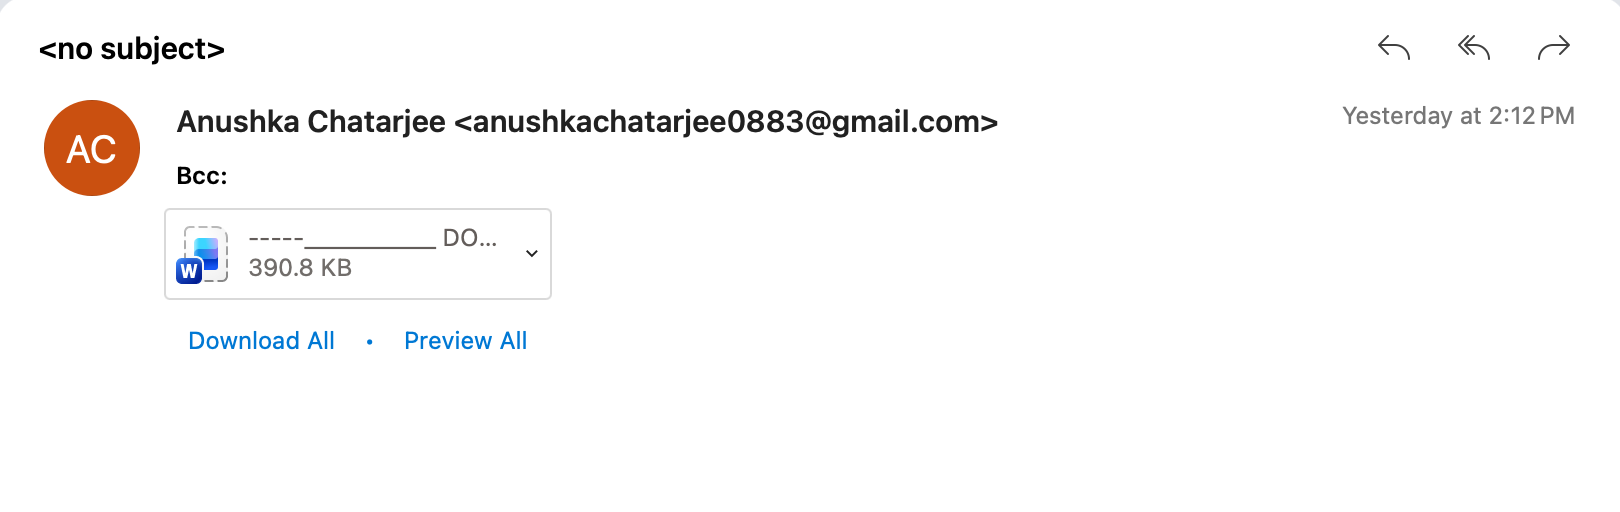
Anushka Chatarjee
Nog een Gmail-account.
Onderwerp:
<no subject>
Het bericht werd verzonden via BCC, wat suggereert dat ik mogelijk slechts één van de meerdere ontvangers ben die hetzelfde bericht hebben ontvangen.
En wat staat er in de e-mail?
Niets bruikbaars.
Maar uiteraard is er een Microsoft Word-bijlage van 390,8 KB.
Het aanbod is nu dus teruggebracht tot:
Hoi.
Ze hebben eigenlijk niet eens gedag gezegd.
Het komt er in feite op neer:
Hier is een Word-document. Open het.
Dat is de volledige verkooppresentatie.
De bijlage IS de e-mail
Dit is wat mensen moeten begrijpen over dit soort berichten.
Een gebrek aan informatie hoeft niet per se een mislukking te zijn.
Nieuwsgierigheid kan een techniek voor sociale manipulatie zijn.
De eerste e-mail roept bij mij de volgende vragen op:
Heb ik per ongeluk iets besteld?
Is mijn creditcard gehackt?
Hoeveel hebben ze me in rekening gebracht?
Wat heb ik dan zogenaamd gekocht?
En waar moet ik het antwoord zoeken?
In de bijlage.
De tweede e-mail is nog directer.
Er is helemaal geen verhaal. Alleen een mysterieus Word-document.
De oplichter hoeft me nog niet per se te overtuigen.
Ze hebben alleen maar nodig dat ik het bestand open.
Waarom ik ze niet openmaak
Ik weet niet wat er in beide bijlagen zit, want ik heb ze niet opengemaakt.
Dat is belangrijk.
Ik ga niet beweren dat deze specifieke bestanden malware, schadelijke links of software voor het stelen van inloggegevens bevatten, aangezien ik ze niet heb geanalyseerd.
Dat hoef ik ook niet.
Een onverwachte bijlage van een onbekend Gmail-account, zonder legitieme verklaring waarom ik deze ontvang, heeft mijn vertrouwenstest al niet doorstaan.
De veiligste vraag is niet:
“Ik vraag me af wat erin zit?”
Zijn:
“Waarom zou ik dit openen?”
En in beide gevallen kan ik geen goed antwoord bedenken.
De truc met de nepbestelling is bijzonder slim
De nepbestellingsmethode voegt nog een psychologisch element toe:
Angst.
Stel je voor dat iemand de eerste e-mail ontvangt en denkt:
Ik heb niets besteld!
Precies op dat moment kan rationeel denken plaatsmaken voor urgentie.
Ze willen weten of iemand hun creditcard heeft gebruikt.
Ze willen weten hoeveel geld er in rekening is gebracht.
Ze willen de transactie annuleren.
Dus openen ze de bijlage.
Gebruik daarom de mysterieuze bijlage niet om een verdachte aankoopbevestiging te onderzoeken.
Controleer uw creditcard of bankrekening onafhankelijk.
Log zelf in bij Amazon, Walmart, PayPal of welk bedrijf de aankoop dan ook zogenaamd heeft verwerkt, en niet via de links of bijlagen in het verdachte bericht.
Als er geen transactie is, valt er niets te annuleren.
Van "apotheek" naar dit
Enkele dagen geleden ontving ik nog een e-mail met als onderwerp "Apotheek".
Ook die bevatte mysterieuze bijlagen waarvoor praktisch geen verklaring bestond.
Nu heb ik een mysterieuze orderbevestiging ontvangen en een volledig lege e-mail met daarin een Word-document.
Er lijkt zich een bepaald thema te ontwikkelen:
De oplichters willen dat ik hun nieuwsgierigheid bevredig.
Sorry.
Ik heb niets meer.
Mijn nieuwe beleid voor bijlagen is vrij eenvoudig
Onbekende afzender?
Onverwachte aanhangsel?
Geen uitleg?
Een standaard Gmail-account?
Geveinsde urgentie?
Mysterieuze aankoop?
Ik maak het niet open.
Als iemand legitiem wil dat ik een document beoordeel, kan die persoon zich identificeren, uitleggen wat hij of zij opstuurt en een reden geven waarom ik het kan verwachten.
Tot die tijd mag uw mysterieuze Word-document van 390,8 KB voor altijd een mysterie blijven.
Soms is de veiligste klik degene die je nooit maakt.
Volg NielFlamm.com/blog voor meer oplichtingspraktijken, verdachte e-mails, dubieuze recruiters en de steeds creatievere manieren waarop vreemden op internet me proberen te verleiden om ergens op te klikken.
