

Deze e-mail van T-Mobile had me bijna te pakken – en dat maakt hem juist zo goed
Ik ontvang zoveel oplichtingsmails dat de meeste niet langer dan een paar seconden overleven voordat ze mentaal in de prullenbak belanden.
Slechte grammatica.
Willekeurig Gmail-adres.
Mysterieus accessoire.
Een rekening van $700 voor iets dat ik nooit heb gekocht.
Iemand vertelde me dat ik een prijs had gewonnen waarvoor ik nooit had meegedaan.
Eenvoudig.
Deze was anders.
Deze had me bijna te pakken.
En dat is precies de reden waarom ik erover schrijf.
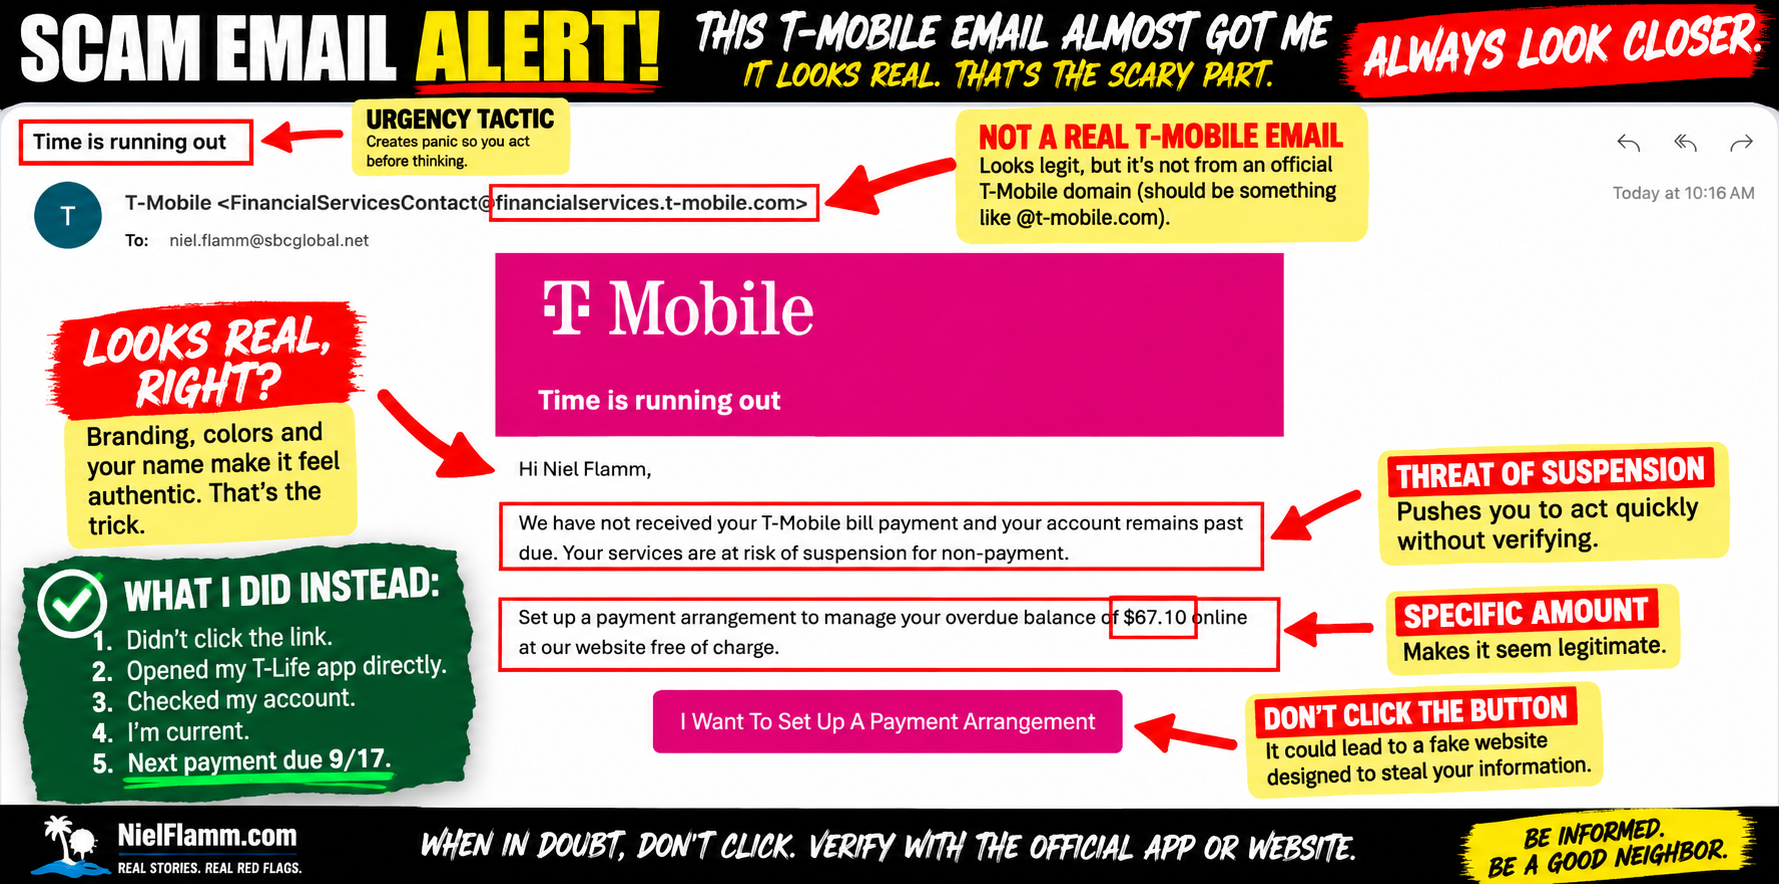
📱 Het leek op T-Mobile
De onderwerpregel was:
“De tijd dringt”
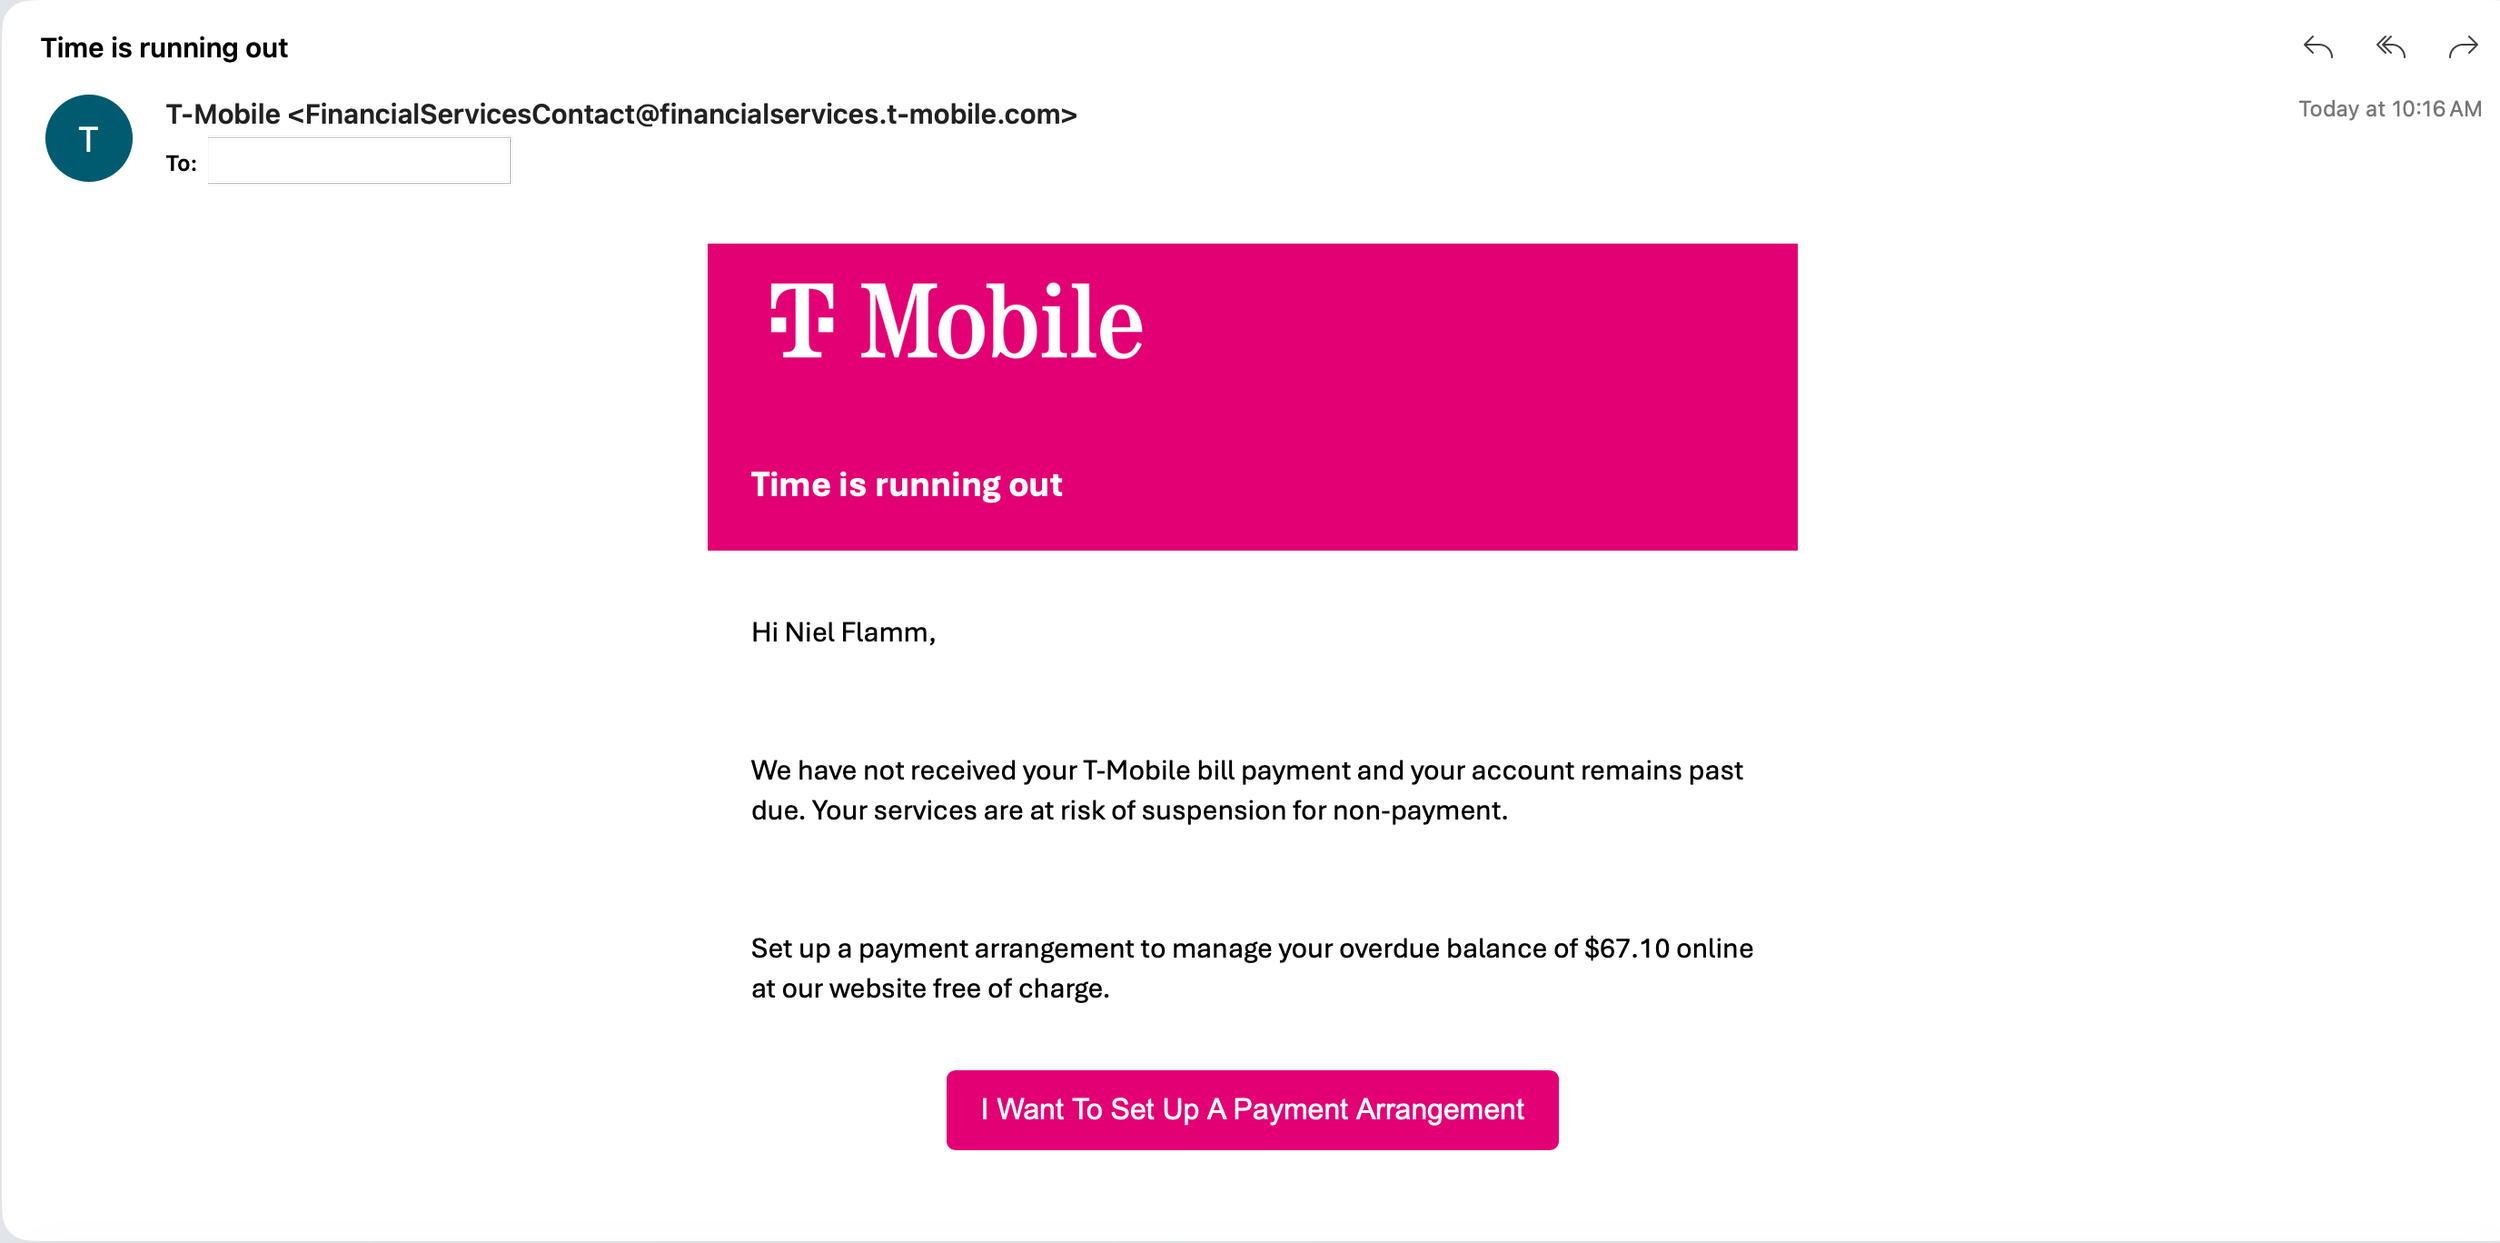
De e-mail had de bekende magenta T-Mobile-huisstijl, sprak me persoonlijk aan en bevatte de volgende boodschap:
"We hebben uw betaling voor de T-Mobile-rekening niet ontvangen en uw rekening is achterstallig."
Het gaf me zelfs een specifiek openstaand bedrag:
$67.10
Toen kwam de dreiging:
Mijn dienst dreigde te worden opgeschort vanwege wanbetaling.
En heel handig, precies daaronder zat een grote magenta knop:
“Ik wil een betalingsregeling treffen”
Dat is een behoorlijk effectieve combinatie.
Een herkenbaar bedrijf.
Mijn naam.
Een specifiek bedrag in dollars.
Urgentie.
Dreiging van het verlies van service.
En een onmiddellijke oplossing.
Even dacht ik:
Wacht even... heb ik mijn T-Mobile-betaling gemist?
🚩 Toen keek ik beter
De e-mail zag er vrij betrouwbaar uit.
Eerlijk.
Toen keek ik naar de afzender:
FinancialServicesContact@financialservices.t-mobile.com
Op het eerste gezicht is dat behoorlijk overtuigend.
Er staat "T-Mobile" gewoon in het adres.
Maar een e-mailadres dat uitziet is voor mij niet meer genoeg.
En, nog belangrijker, ik realiseerde me dat ik op het punt stond de fout te maken die deze e-mails juist proberen aan te moedigen:
Ik gebruikte het e-mailadres om te bepalen of het e-mailadres legitiem was.
Dus ik ben ermee gestopt.
Ik heb de knop niet gebruikt.
Ik heb de instructies niet opgevolgd.
Ik ging naar een plek die ik al vertrouwde.
📲 Ik heb de T-Life-app geopend
Dit was de makkelijkste test van allemaal.
In plaats van op de knop voor betalingsregelingen te klikken, opende ik zelfstandig mijn T-Life-app en controleerde ik mijn accountgegevens.
Raad eens?
Ik ben up-to-date.
Mijn account toont niet de achterstallige betaling zoals beschreven in de e-mail.
Mijn volgende betaling is pas op 17 september verschuldigd .
Tja, dat is gênant.
Blijkbaar is mijn T-Mobile-account vergeten aan T-Mobile te laten weten dat mijn T-Mobile-account in orde is.
😂
🚨 Dit soort berichten baart me zorgen
De belachelijke oplichtingspraktijken baren me niet per se de meeste zorgen.
Het gaat om deze.
De exemplaren die dichtbij genoeg.
De huisstijl ziet er goed uit.
De opmaak ziet er professioneel uit.
Het bedrag is geloofwaardig.
De situatie is aannemelijk.
En de afzenderinformatie ziet er overtuigend genoeg uit, waardoor je die wellicht niet nauwkeurig onderzoekt.
Vervolgens voegen ze er urgentie aan toe:
DE TIJD DRINGT
Uw service is mogelijk opgeschort.
Je hebt schulden.
Los het nu op.
En hier is een handige knop.
Die urgentie is belangrijk omdat het je ertoe aanzet om actie te ondernemen voordat je de bewering zelfstandig hebt geverifieerd.
🔍 De beste oplichtingsdetector was niet de e-mail
Dit is de les die ik hieruit trek.
Ik hoefde niet te controleren of elke afbeelding authentiek was.
Ik hoefde de HTML niet te controleren.
Ik hoefde niet op de knop te klikken om te zien waar het naartoe ging.
En ik hoefde geen contact op te nemen met degene die het bericht had gestuurd.
Ik ging meteen naar het account waar de e-mail zogenaamd over ging.
Mijn eigen T-Mobile-account vertelde het verhaal.
Dat is een ongelooflijk eenvoudige gewoonte:
Als uw bank u een e-mail stuurt over een probleem, open dan zelf uw bankapp.
Als Amazon aangeeft dat er een bestelling is, open Amazon dan zelf.
Als PayPal aangeeft dat iemand kosten in rekening heeft gebracht, open dan zelf een PayPal-account.
Als je mobiele provider aangeeft dat je een betalingsachterstand hebt, open dan zelf de app van je provider.
Gebruik het verdachte bericht niet om daar te komen.
🧠 En ja, deze werkte bijna!
Ik denk dat dat het waard is om toe te geven.
Mensen praten soms over oplichting alsof alleen goedgelovige of technisch onervaren mensen erin trappen.
Dat is een gevaarlijke denkwijze.
Ik besteed ontzettend veel tijd aan het bekijken van deze dingen.
Ik heb al eerder geschreven over frauduleuze e-mails.
Oplichting bij het werven van personeel.
Mysterieuze bijlagen.
Valse abonnementskosten.
Twijfelachtige autoadvertenties.
En toch zette deze e-mail me aan het denken:
"Wacht even... ben ik te laat met betalen?"
Dat is wat goede sociale manipulatie doet.
Het betekent niet per se dat je iets belachelijks gaat geloven.
Het geeft je iets dat geloofwaardig genoeg is, waardoor je reageert voordat je nadenkt.
Gelukkig, dacht ik deze keer.
Toen heb ik het gecontroleerd.
🏡 Wees een goede buur
Als je een ouder, vriend, collega of buur hebt die zoiets zou kunnen ontvangen, laat ze dan deze simpele truc zien:
Klik niet op de knop.
Open de app van het bedrijf of typ zelf de bekende website van het bedrijf in.
Controleer de rekening zelfstandig.
Een verificatie van 30 seconden kan een veel groter probleem voorkomen.
En mocht je ooit in de verleiding komen om te denken:
“Ik zou daar nooit intrappen.”
Ik ook niet.
Maar deze kwam aardig in de buurt.
Heel dichtbij.
Daarom deel ik het.
Volg NielFlamm.com/blog voor meer oplichtingsonderzoeken, verdachte e-mails en af en toe een bericht waar zelfs ik nog eens goed naar kijk.

Bedankt voor je bestelling! Wat heb ik gekocht? Blijkbaar moet ik de mysterieuze bijlage openen
O, deze doet nauwelijks zijn best. 😂
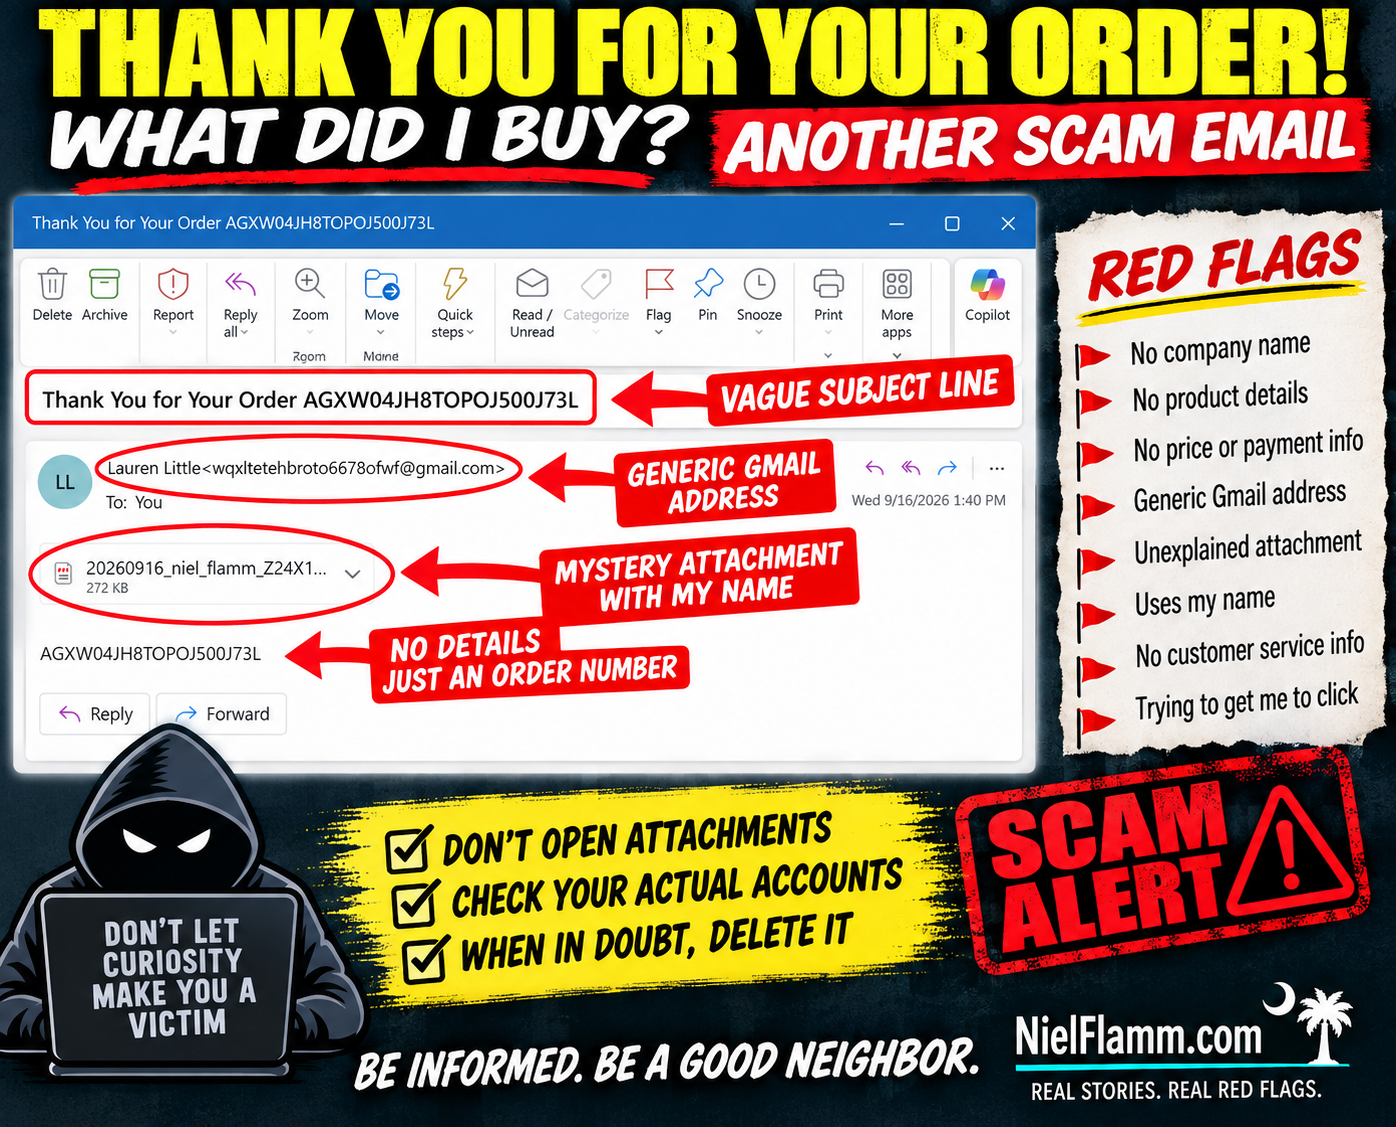
Ik heb weer een verdachte e-mail in mijn inbox ontvangen met als onderwerp:
“Bedankt voor uw bestelling AGXW04JH8TOPOJ500J73L”
Dank u wel!
Er is alleen één klein probleempje.
WAT HEB IK BESTELD?
De e-mail geeft daar geen informatie over.
Geen bedrijfsnaam.
Geen product.
Geen prijs.
Geen betaalmethode beschikbaar.
Geen verzendinformatie.
Geen klantenservice-informatie beschikbaar.
Niets.
De afzender is Lauren Little, die een Gmail-adres gebruikt dat geen herkenbare handelaar onthult.
Maar maak je geen zorgen, ik heb wel een ordernummer gekregen.
En, nog belangrijker, een mysterieuze bijlage van 272 KB.
Wat attent.
🚩 De bijlage IS de e-mail
Het eigenlijke object bevat in wezen niets anders dan hetzelfde mysterieuze ordernummer.
Als ik wil weten wat ik zogenaamd gekocht heb, is de verleiding groot:
Open de bijlage.
En dat is precies wat ik niet ga doen.
Ik weet niet wat er in dat bestand staat, want ik heb het niet geopend. Ik ga niet beweren dat het malware is, een kwaadaardig document of iets anders wat ik niet heb gecontroleerd.
Ik hoef het ook niet te weten.
Een onverwachte e-mail van een onbekende afzender over een niet nader gespecificeerde aankoop met een onverklaarbare bijlage heeft mijn vertrouwenstest al niet doorstaan.
🚩 Oplichters hebben blijkbaar personalisatie ontdekt
Dit is nog een leuk detail.
De bestandsnaam van de bijlage bevat:
“niel_flamm”
Ahhh.
Ze kennen mijn naam!
Dat verandert alles.
Nee, eigenlijk niet.
Door mijn naam in de bijlage te zetten, vergroot ik niet de kans dat ik hem open. Ik vergroot juist de kans dat ik hem verwijder.
Personalisatie is geen bewijs van legitimiteit.
Namen, e-mailadressen en andere basisgegevens kunnen van talloze online bronnen afkomstig zijn.
🧠 Nieuwsgierigheid is de haak
Dat maakt deze minimalistische e-mails interessant.
Ze hebben geen ingewikkeld verhaal nodig.
Ze willen ik het verhaal verzin:
Heb ik per ongeluk iets gekocht?
Heeft iemand mijn creditcard gebruikt?
Hoeveel hebben ze me in rekening gebracht?
Van welk bedrijf is dit?
Wat zit er in die bijlage?
En daar zit de valkuil.
In plaats van me informatie te geven, creëert de e-mail een informatiekloof en geeft me een bestand dat die zogenaamd moet opvullen.
Nee, bedankt.
Als ik me zorgen maak over een ongeautoriseerde aankoop, controleer ik zelf mijn bank- en creditcardafschriften.
Ik hoef geen mysterieuze bijlage te openen om erachter te komen of ik geld heb uitgegeven.
🏡 Wees niet passief. Wees een goede buur.
Als je zoiets ontvangt en de waarschuwingssignalen herkent, deel ze dan.
Iemand anders zou bij "Bedankt voor uw bestelling" meteen in paniek raken.
Voordat ze de bijlage openen, zeg je het volgende:
Controleer eerst uw daadwerkelijke financiële gegevens.
Soms betekent goed nabuurschap dat je voorkomt dat iemand die ene nieuwsgierige klik maakt.
Want soms is de veiligste bevestiging degene die je nooit openmaakt.
Volg NielFlamm.com/blog voor meer verdachte e-mails, dubieuze autoaanbiedingen, wervingsfraude en al het andere vreemde dat verder in mijn inbox belandt.

Nog een abonnement van $399,99? Blijkbaar organiseert Geek Squad een Facebook-evenement
Ik heb nog een duur abonnement waar ik niets van wist.
En wederom waren de oplichters zo attent om me uit te nodigen voor een Facebook-evenement om het te vieren.
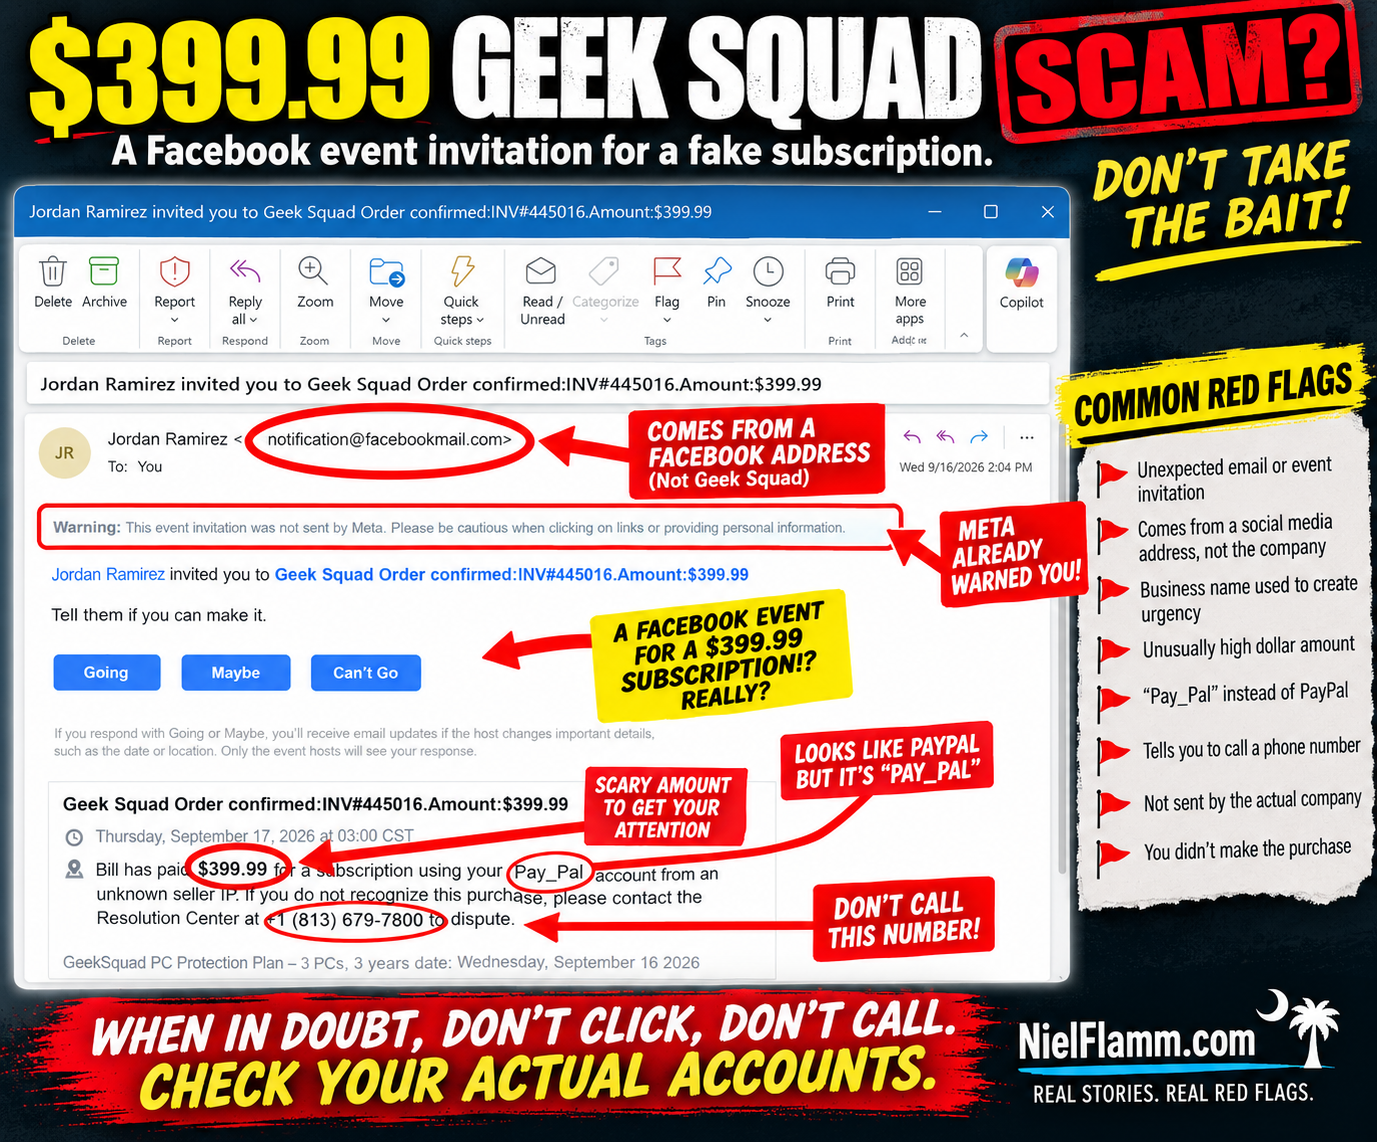
Deze e-mail kwam binnen met als onderwerp:
“Jordan Ramirez heeft je uitgenodigd voor Geek Squad. Bestelling bevestigd: INV#445016. Bedrag: $399,99”
Volgens de uitnodiging heb ik zogenaamd $399,99 voor een Geek Squad pc-beschermingsplan.
Er is alleen één klein probleempje.
Nee, dat heb ik niet gedaan.
En als dit je bekend voorkomt, is dat niet verwonderlijk.
🚩 Hebben we deze film niet al eerder gezien?
Onlangs ontving ik weer een uitnodiging voor een Facebook-evenement waarin stond dat er $498,99 was betaald voor een abonnement via mijn PayPal-account.
Die kwam van “Agnes V. Burden.”
Deze keer hebben we Jordan Ramirez, Geek Squad en $399.99.
Een ander persoon.
Ander bedrijf.
Verschillend dollarbedrag.
Maar het script is opvallend vergelijkbaar.
In de uitnodiging staat:
"Bill heeft $399,99 betaald voor een abonnement via uw PayPal-account bij een verkoper met een onbekend IP-adres."
Wachten.
Is Bill terug?!
Blijkbaar heeft Bill toegang tot mijn fictieve PayPal-account en is hij flink aan het shoppen.
Het zou nuttig zijn om met Bill te gaan zitten en grenzen te bespreken.
🚩 Facebook geeft me letterlijk een waarschuwing
Een van mijn favoriete aspecten is dat de waarschuwing direct bovenaan het bericht staat:
"Meta heeft deze uitnodiging voor het evenement niet verzonden. Wees voorzichtig met het klikken op links of het verstrekken van persoonlijke gegevens."
Dankjewel, Meta.
Bericht ontvangen.
Dat is een belangrijk onderscheid, want de afzender die in de e-mail wordt getoond is:
Jordan Ramirez <notification@facebookmail.com>
Iemand zou het e-mailadres dat aan Facebook is gekoppeld kunnen zien en aannemen dat het bericht betrouwbaar is.
Maar de schermafbeelding zelf verklaart wat er gebeurt.
Jordan Ramirez nodigde me uit voor een evenement.
De verdachte inhoud bevindt zich in de uitnodiging voor het evenement.
Het feit dat een legitiem platform een melding verstuurt, betekent niet automatisch dat de door een andere gebruiker gemaakte content ook legitiem is.
🎉 Hoe laat begint mijn Geek Squad-feestje?
De uitnodiging biedt me de gebruikelijke Facebook-opties:
Gaan
Misschien
Kan niet gaan
Laten we eens kijken.
Ga ik naar mijn denkbeeldige feestje ter ere van mijn Geek Squad-abonnement van $399,99?
Ik neig naar:
Kan niet gaan.
Ik heb die avond plannen.
Het gaat er met name om dat u niet het telefoonnummer in dit bericht belt.
🚩 En daar is het dan: het telefoonnummer
Het bericht zegt dat als ik de aankoop niet herken, ik contact moet opnemen met:
“Oplossingscentrum”
en biedt handig genoeg een telefoonnummer.
Dat is het gedeelte dat aandacht verdient.
Het schrikbarend hoge bedrag van $399,99 trekt meteen de aandacht.
Geek Squad biedt een herkenbaar merk.
PayPal voegt een financiële component toe.
En het telefoonnummer biedt een directe manier om het probleem op te lossen.
Precies op dat moment zou ik stoppen.
Als ik echt dacht dat Geek Squad me $399,99 in rekening had gebracht, zou ik het nummer dat in een verdacht Facebook-evenement stond niet bellen.
Ik zou mijn PayPal-, creditcard- en bankrekeningen afzonderlijk controleren.
Indien nodig zou ik vervolgens zelfstandig de officiële contactgegevens van Geek Squad of de betreffende financiële instelling opzoeken.
Het verdachte bericht geeft niet zowel het probleem als de oplossing.
🚩 “Pay_Pal” duikt opnieuw op
Dit is nog een detail dat me in beide berichten opviel.
Niet PayPal.
PayPal.
De vorige uitnodiging voor een abonnement van $498,99 gebruikte vrijwel dezelfde bewoordingen.
Deze doet dat nu ook.
Laten we ze eens vergelijken.
Vorig bericht:
Abonnement van $498,99.
Uitnodiging voor een evenement op Facebook.
Een claim met betrekking tot "Pay_Pal"
Onbekend IP-adres van de verkoper.
Telefoonnummer om te bellen.
Huidig bericht:
Een Geek Squad-abonnement van $399,99.
Uitnodiging voor een evenement op Facebook.
Een claim met betrekking tot "PayPal"
Onbekend IP-adres van de verkoper.
Telefoonnummer om te bellen.
Dat is wel een heel toevallige samenloop van omstandigheden.
Of misschien zien we hier wel variaties op hetzelfde sjabloon voor sociale manipulatie.
🧠 De oplichting draait eigenlijk niet om Geek Squad
Dat is een belangrijk punt.
De herkenbare bedrijfsnaam maakt het verhaal geloofwaardig.
Vandaag is het de beurt aan Geek Squad.
Een andere dag zou het PayPal, Norton, McAfee, Amazon, Microsoft of een ander bekend merk kunnen zijn.
Het psychologische aspect is wat telt.
Zie je:
$399.99
Je eerste reactie zou kunnen zijn:
WAT HEB IK GEKOCHT?!
Dan zie je:
“Als u deze aankoop niet herkent, neem dan contact op met...”
Perfect!
Er is een telefoonnummer!
En voordat je hebt gecontroleerd of de transactie daadwerkelijk bestaat, praat je al met wie er aan de andere kant zit.
Daarom is urgentie zo effectief.
De boodschap hoeft niet per se een grondige analyse te doorstaan.
Het moet je eerst aanzetten tot actie voordat je een grondige analyse uitvoert.
🚩 Bel niet naar het nummer om te controleren of het legitiem is
Dit lijkt vanzelfsprekend als je het hardop zegt, maar het is de moeite waard om het te herhalen.
Als een verdacht bericht je vertelt dat er iets vreselijks is gebeurd en vervolgens een telefoonnummer geeft om het op te lossen:
Gebruik het verdachte bericht niet om het verdachte bericht te verifiëren.
Ga eromheen.
Open je PayPal-app.
Controleer uw bankrekening.
Controleer uw creditcard.
Ga zelfstandig naar de officiële website van het bedrijf.
Als er nergens een transactie van $399,99 te vinden is, is dat belangrijke informatie.
En als er sprake is van een ongeautoriseerde transactie, neem dan contact op met de financiële instelling via onafhankelijk geverifieerde gegevens – niet via het nummer dat in het verdachte bericht staat.
🏡 Wees niet passief. Wees een goede buur.
Daarom blijf ik deze delen.
Ik herken het patroon omdat ik ze heb gedocumenteerd.
Iemand anders misschien niet.
Iemand zou Geek Squad, de naam herkennen en in paniek raken.
Iemand zou kunnen denken dat zijn of haar partner of kind iets gekocht heeft.
Iemand zou zich zorgen kunnen maken dat zijn of haar PayPal-account is gehackt.
En dan kan er meteen iemand bellen.
Als je zoiets ziet, verwijder het dan niet zomaar en ga niet verder.
Waarschuw iemand.
Laat het aan je ouders zien.
Laat het aan je buren zien.
Laat het zien aan de persoon die je altijd belt als er iets vreemds op zijn of haar computer verschijnt.
Meld verdachte inhoud via het daarvoor bestemde platform.
Soms betekent goed nabuurschap simpelweg zeggen:
“Bel dat nummer niet. Laten we eerst uw daadwerkelijke rekening controleren.”
Jordan, ik moet helaas afwijzen
Dus bedankt, Jordan Ramirez, dat je me hebt uitgenodigd voor de viering van mijn denkbeeldige Geek Squad-abonnement van $399,99.
Helaas:
Ga je? Nee.
Misschien? Nog steeds niet.
Kun je niet gaan? Dan is dit hem.
En blijkbaar moet ik een serieus gesprek met Bill voeren, want hij blijft abonnementen kopen met mijn fictieve PayPal- rekening.
Volg NielFlamm.com/blog voor meer oplichtingsmails, verdachte recruiters, dubieuze autoaanbiedingen en alle andere vreemde uitnodigingen die ik de volgende keer in mijn inbox tegenkom.

Het Delta-logo had me bijna te pakken – totdat ik één simpele vraag stelde
Ik heb vandaag een e-mail ontvangen met als onderwerp:
“Uitnodiging voor een Delta-enquête: korte vragen, mogelijke beloning”
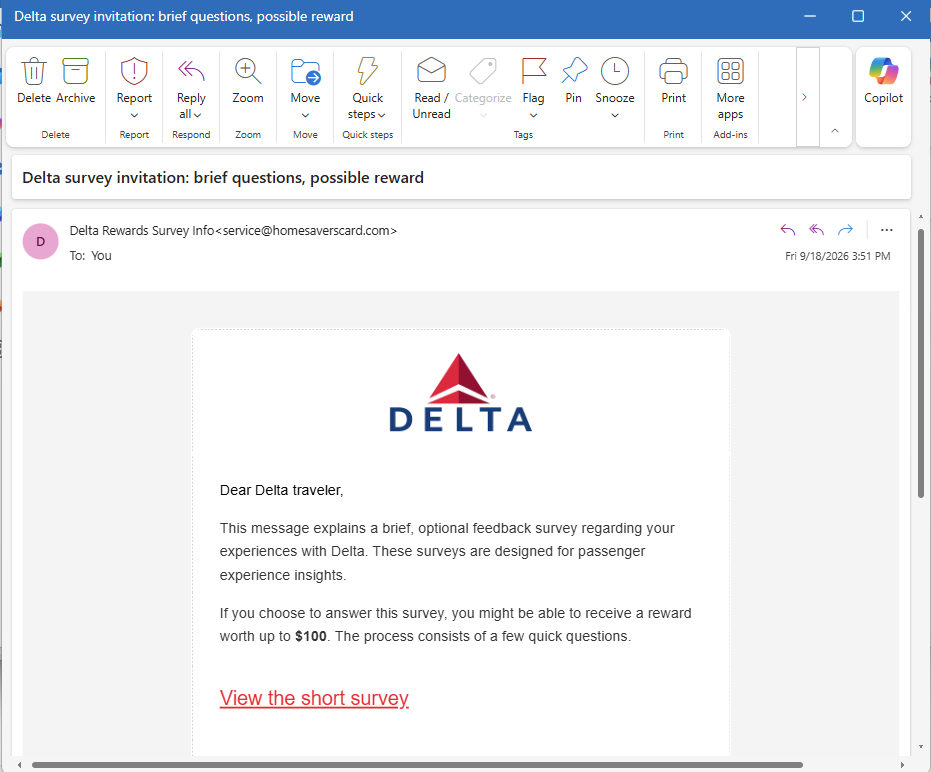
Op het eerste gezicht dacht ik er niet veel van.
Het Delta-logo was mooi weergegeven in de e-mail. In het bericht werd ik aangesproken als een "Delta-reiziger" en stond dat Delta graag feedback wilde over mijn reiservaring.
En ze vroegen of ik een paar korte vragen wilde beantwoorden.
Ik “zou mogelijk een beloning van maximaal $100 kunnen ontvangen.”
Oké. Een klanttevredenheidsonderzoek. Daar heb ik er al heel wat van ontvangen.
Toen haalde mijn brein eindelijk mijn ogen in.
✈️ Wacht even... Wanneer heb ik voor het laatst met Delta gevlogen?
Ik begon erover na te denken.
Ik heb de laatste tijd niet meer met Delta gevlogen.
Ik heb eigenlijk al heel lang.
Ik heb het over minstens vijf jaar.
Waarom zou Delta ineens feedback willen over mijn reiservaring als passagier?
Was het de bedoeling dat ik de beenruimte van het model uit 2021 zou beoordelen?
Vertel ze eens hoe de pretzels er een half decennium geleden uitzagen?
Dat was het moment waarop een e-mail die er aanvankelijk routineus uitzag, ineens een stuk interessanter werd.
🚩 Het logo is niet de afzender
Dit is het gedeelte dat ik bijzonder belangrijk vind.
Ik heb de e-mail eerst op mijn apparaat bekeken. Daar stond de afzender vermeld, zoiets als:
Informatie over de Delta Rewards-enquête
Op het eerste gezicht lijkt dat aannemelijk.
En op een klein scherm was het daadwerkelijke e-mailadres niet direct zichtbaar.
Dus ik klikte op de naam van de afzender om meer informatie te bekijken.
En...
BAM.
Daar was het:
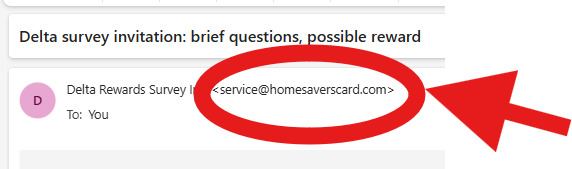
Hallo daar.
Dat had ik niet verwacht te zien onder "Delta Rewards enquête-informatie".
De e-mail kan een Delta-logo bevatten.
Er kan staan: "Delta-reiziger."
Het kan gaan over mijn "ervaringen met Delta"
Maar de zichtbare naam van de afzender en het daadwerkelijke adres van de afzender zijn twee heel verschillende stukken informatie.
Dat bewijst op zich niet wie het bericht precies heeft gemaakt of wat er zou gebeuren na het klikken op de enquêtelink. Ik heb niet op de enquête geklikt en ik ga niet doen alsof ik weet waar die uiteindelijk toe leidt.
Maar dat was voor mij meer dan genoeg reden om te stoppen.
🚩 Daarna begon de rest van de e-mail er anders uit te zien
Toen ik de afzender ondervroeg, kwamen er meer details aan het licht.
In de e-mail staat:
"Als u ervoor kiest om deze enquête in te vullen, maakt u mogelijk kans op een beloning van maximaal $100."
Zou dat mogelijk zijn?
Tot $100?
Dat is een heleboel werk.
En dan is er nog die grote rode:
“Bekijk de korte enquête.”
Dat is de actie die de e-mail van me verwacht.
Het logo wekt herkenning op.
De enquête geeft me een reden om te klikken.
De mogelijke beloning van $100 geeft me een extra stimulans.
En de naam van de afzender doet vermoeden dat ik te maken heb met iets dat met Delta te maken heeft.
Maar dat alles beantwoordt mijn oorspronkelijke vraag niet:
Waarom vraagt Delta iemand die al minstens vijf jaar niet meer met hen heeft gevlogen naar zijn ervaring als passagier?
🧠 Context is misschien wel de beste oplichtingsdetector die je hebt
Daarom gaat het bij het herkennen van verdachte e-mails niet altijd om het vinden van een spelfout of een slecht ontworpen logo.
Soms is het grootste waarschuwingssignaal:
Het verhaal klopt niet.
Je bank stuurt je een bericht over een rekening die je niet hebt.
Een bezorgbedrijf neemt contact met u op over een pakket dat u niet hebt besteld.
Een recruiter biedt je een baan aan waar je nooit over hebt gesproken.
Een abonnementsdienst stuurt je een verlenging voor iets waar je nooit een abonnement op hebt afgesloten.
Of een luchtvaartmaatschappij vraagt naar een passagierservaring die je al jaren niet meer hebt gehad.
Voordat je ergens op klikt, vraag je jezelf af:
Is deze e-mail logisch in de context van mijn werkelijke leven?
In mijn geval niet.
🔍 Klik op de NAAM, niet op de link
Ook hier valt een praktische les te leren.
Op telefoons en andere apparaten benadrukken e-mailapps vaak de weergavenaam in plaats van het volledige e-mailadres van de afzender prominent weer te geven.
Dat is handig.
Het kan er ook voor zorgen dat een twijfelachtige boodschap legitiemer lijkt dan hij in werkelijkheid is.
Als iets je vreemd voorkomt, klik dan niet op de knop in de e-mail.
Controleer in plaats daarvan de afzenderinformatie.
In mijn geval gaf het tikken op "Delta Rewards Survey Info" het onderliggende adres weer:
Dat duurde een paar seconden.
En die paar seconden veranderden mijn kijk op de e-mail volledig.
🏡 Wees niet passief, maar een goede buur
Ik heb dit al vaker gezegd met betrekking tot de verdachte voertuigadvertenties die ik heb gedocumenteerd, en het geldt ook voor e-mail.
Als u iets verdachts opmerkt, ga er dan niet van uit dat iedereen dat ook ziet.
Iemand anders ziet misschien het Delta-logo en klikt erop.
Iemand anders ziet misschien "beloning ter waarde van maximaal $100" en raakt enthousiast.
Iemand anders denkt er misschien niet aan om de afzenderinformatie uit te breiden.
Laat het ze dus zien.
Vertel je vrienden en familie hoe ze het echte afzenderadres op hun apparaten kunnen achterhalen.
Wijs hen erop dat een logo een afbeelding is, geen authenticatiebewijs.
En als je twijfelt over een enquête die zogenaamd is verzonden door een luchtvaartmaatschappij, bank, winkel of ander bedrijf, gebruik dan niet het e-mailadres om de echtheid te controleren. Ga zelfstandig naar de officiële website of app van het bedrijf.
Soms betekent een goede buur zijn dat je zegt:
"Voordat je op die enquête van $100 klikt, laten we eerst eens kijken wie hem eigenlijk heeft verstuurd."
Want in mijn geval was één tikje voldoende.
Informatie over de Delta Rewards-enquête
werd:
En ineens was ik lang niet zo geïnteresseerd meer in die beloning van 100 dollar.
Volg NielFlamm.com/blog voor meer verdachte e-mails, dubieuze autoaanbiedingen, wervingsfraude en alles wat er verder in mijn inbox verschijnt.

Blijkbaar is mijn PayPal-abonnement van $498,99 nu een Facebook-evenement
De oplichters worden steeds creatiever.
Vandaag ontving ik een e-mail met deze wonderbaarlijk alarmerende onderwerpregel:
“Agnes V. Burden nodigde u uit om kennis te nemen van: Uw abonnementsbetaling van $498,99 is voldaan.”
Wachten.
Heb ik een abonnement gekocht?
Voor $498,99?
En Agnes organiseert een evenement om me erover te vertellen?
Ik waardeer de uitnodiging, Agnes, maar ik denk dat ik die dag bezet ben.
🚩 Het eerste rode vlaggetje is eigenlijk een gigantische waarschuwing
Dit wordt interessant omdat de e-mail blijkbaar gegenereerd wordt via het evenementensysteem van Facebook, in plaats van dat het simpelweg een normale PayPal-melding lijkt te zijn.
En Facebook plakt er praktisch een waarschuwingslabel op voor ons:
“Deze uitnodiging voor het evenement is niet door Meta verzonden. Wees voorzichtig met het klikken op links of het verstrekken van persoonlijke gegevens.”
Dat is niet bepaald subtiel.
Het ogenschijnlijke afzenderadres is notification@facebookmail.com, waardoor iemand zou kunnen denken: "Het kwam via Facebook, dus het zal wel legitiem zijn."
Maar dat is nu juist de truc.
De schermafbeelding geeft aan dat Agnes V. Burden het evenement heeft aangemaakt. Het evenement zelf lijkt de oplichtingsboodschap te bevatten.
Dat is een belangrijk onderscheid: een legitiem platform kan gebruikt worden om content te verspreiden die door iemand anders is gemaakt.
🎉 Je bent uitgenodigd! Je geld is weg!
De titel van het evenement luidt:
"Mededeling: Uw abonnementsbetaling van $498,99 is voldaan."
Vervolgens ontvangen we de gebruikelijke Facebook-uitnodiging:
Gaat | Misschien | Kan niet gaan
Ik vind het lastig om de juiste RSVP te kiezen.
Gaaf: Ja, ik wil absoluut aanwezig zijn bij de verdwijning van $498,99.
Misschien: Dat hangt ervan af. Zal er eten zijn?
Kan niet gaan: Sorry, ik heb om 13:00 uur nog een frauduleuze transactie.
Maar dan komen we bij de eigenlijke beschrijving van het evenement:
"Bill heeft $498,99 betaald voor een abonnement via uw PayPal-account bij een onbekende verkoper met een onbekend IP-adres."
Er zijn zoveel vragen.
Wie is Bill?
Waarom geeft Bill mijn geld uit?
Waarom heet PayPal ineens “Pay_Pal”?
En wat wordt er precies bedoeld met een "IP-adres van een onbekende verkoper" ?
Maar maak je geen zorgen.
Ze hebben er handig genoeg een telefoonnummer bij gezet.
🚩 En DAT is het punt
In het bericht staat dat als ik de verkoper niet herken, ik het nummer moet bellen dat in de uitnodiging staat.
Daar zit de clou.
Die $498,99 is niet per se het doel.
Het doel is wellicht om me in paniek te brengen over die $498,99 en me ertoe aan te zetten het nummer te bellen.
De FTC waarschuwt specifiek voor dit soort oplichting met abonnementsverlengingen. Slachtoffers ontvangen berichten waarin staat dat er honderden dollars van hun rekening zijn afgeschreven voor een abonnement en worden gevraagd een nummer te bellen om dit te betwisten. Zodra ze bellen, kunnen oplichters proberen financiële gegevens te bemachtigen, het slachtoffer overhalen om toegang op afstand tot hun computer te verlenen, of een nep-terugbetalingsprobleem verzinnen waardoor het slachtoffer uiteindelijk geld overmaakt. Consumentenadvies
Met andere woorden:
De valse beschuldiging veroorzaakt paniek.
Het telefoonnummer biedt de oplichter een toegangspoort.
🚩 Deze Facebook-evenementversie is niet uniek
Dit trok echt mijn aandacht.
Ik vond een opvallend vergelijkbaar rapport in de Scam Tracker van het Better Business Bureau uit juli 2026.
In dat rapport werd een uitnodiging voor een evenement van Facebook/Meta beschreven, waarin een betaling van $749,49 via MetaPay werd geëist, compleet met dezelfde waarschuwing dat de uitnodiging niet door Meta was verzonden. De ontvanger werd vervolgens verzocht een telefoonnummer te bellen als de betaling niet geautoriseerd was. Het Better Business Bureau (BBB) classificeerde dit rapport als phishing.
Verschillende hoeveelheid.
Een andere veronderstelde transactie.
Ander telefoonnummer.
Een zeer vergelijkbaar draaiboek.
Dat is een nuttige herinnering dat oplichters niet altijd het hele e-mailsysteem van een bedrijf hoeven te vervalsen. Soms kunnen ze legitieme functies misbruiken – uitnodigingen voor evenementen, agenda-uitnodigingen, gedeelde documenten, opmerkingen of andere meldingen – om hun boodschap te bezorgen.
💰 Wat moet ik doen met mijn $498,99?
Ten eerste bel ik niet naar het nummer in de uitnodiging.
Ik klik ook nergens op in het evenement om de vermeende kosten te "oplossen".
Als ik me echt zorgen maakte dat er $498,99 via PayPal was afgeschreven, zou ik zelfstandig de echte PayPal-app of -website openen en mijn transacties controleren.
Ik zou ook de bank- of creditcardrekening controleren die eraan gekoppeld is.
De FTC adviseert dezelfde aanpak voor verdachte abonnementsberichten: controleer uw eigen financiële gegevens en gebruik, indien nodig, contactgegevens waarvan u zeker weet dat ze betrouwbaar zijn – niet het telefoonnummer in het verdachte bericht. Consumentenadvies
Wat als de transactie van $498,99 er niet tussen staat?
Dan valt er niets terug te betalen.
En er is absoluut geen reden om Agnes te bellen.
🧠 Psychologie is beter dan grammatica
Wat deze oplichting potentieel effectief maakt, is niet perfecte spelling of een geraffineerd verhaal.
Het is het getal:
$498.99
Dat is groot genoeg om iemand in paniek te brengen.
Je neemt niet de tijd om "Pay_Pal" te analyseren.
Het is geen wonder dat een financiële transactie een Facebook-evenement is geworden.
Je vraagt niet wie Bill is.
Zie je:
JE HEBT ZOWEL $498,99 VERLOREN.
Dan:
BEL DIT NUMMER.
Dat is sociale manipulatie.
De oplichter hoeft je niet te overtuigen van het hele verhaal.
Ze hebben alleen maar nodig dat je je voldoende zorgen maakt om de volgende stap te zetten.
🏡 Wees een goede buur
Ik heb dit al eerder gezegd, en ik blijf het herhalen.
Als je zoiets ziet, blijf dan niet passief.
Vertel het aan je ouders.
Vertel het aan je grootouders.
Vertel het aan je vrienden.
Vertel het aan de buurman die niet zo handig is met technologie.
Deel schermafbeeldingen.
Meld verdachte berichten.
De FTC adviseert zelfs om met iemand die je vertrouwt te praten – een vriend, familielid of buur – als je niet zeker weet of iets oplichting is. Die tweede blik kan de paniek doorbreken waar deze oplichtingspraktijken op inspelen. Consumentenadvies
Je zou het wellicht meteen als verdacht herkennen.
Iemand anders ziet misschien $498,99 en denkt dat zijn of haar geld verdwijnt.
Soms betekent goed nabuurschap simpelweg zeggen:
“Bel dat nummer niet. Laten we eerst uw daadwerkelijke rekening controleren.”
Agnes, ik moet helaas afwijzen
Agnes V. Burden, hartelijk dank voor de uitnodiging voor de viering van mijn denkbeeldige abonnement van $498,99.
Helaas:
Ga je? Nee.
Misschien? Nee.
Kun je niet gaan? Absoluut niet.
En ik ga je telefoonnummer absoluut niet bellen.
Volg NielFlamm.com/blog voor meer oplichtingsmails, dubieuze autodeals op TikTok, verdachte recruiters en alle andere creatieve onzin die verder in mijn inbox belandt.