
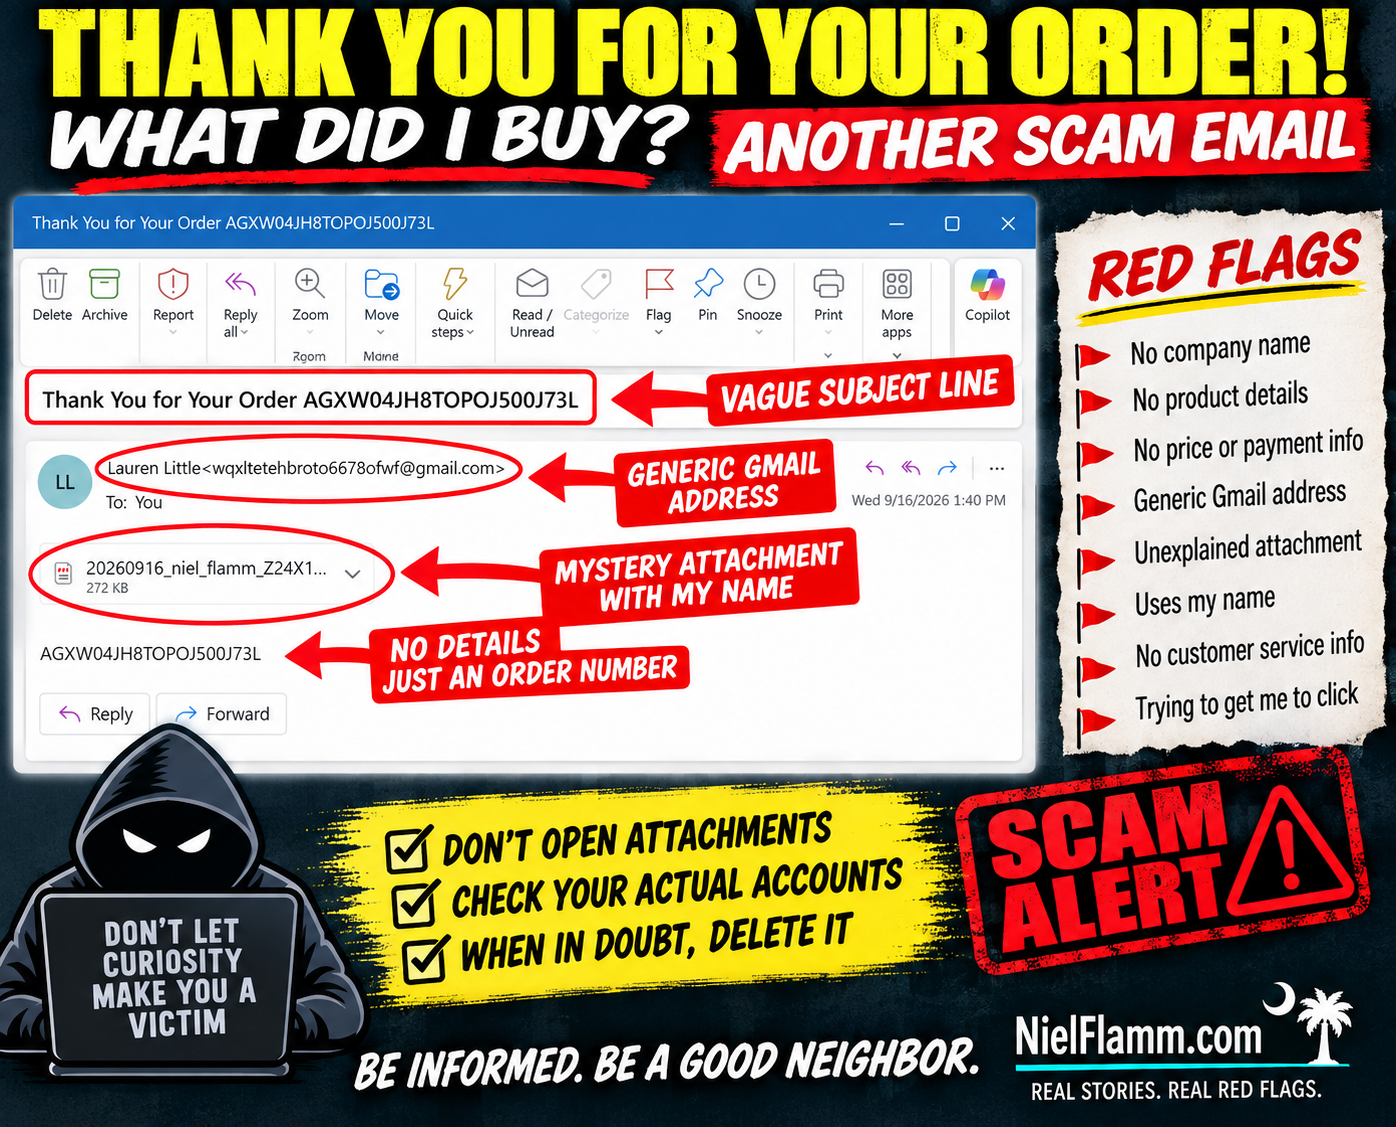
O, deze doet nauwelijks zijn best. 😂
Ik heb weer een verdachte e-mail in mijn inbox ontvangen met als onderwerp:
“Bedankt voor uw bestelling AGXW04JH8TOPOJ500J73L”
Dank u wel!
Er is alleen één klein probleempje.
WAT HEB IK BESTELD?
De e-mail geeft daar geen informatie over.
Geen bedrijfsnaam.
Geen product.
Geen prijs.
Geen betaalmethode beschikbaar.
Geen verzendinformatie.
Geen klantenservice-informatie beschikbaar.
Niets.
De afzender is Lauren Little, die een Gmail-adres gebruikt dat geen herkenbare handelaar onthult.
Maar maak je geen zorgen, ik heb wel een ordernummer gekregen.
En, nog belangrijker, een mysterieuze bijlage van 272 KB.
Wat attent.
🚩 De bijlage IS de e-mail
Het eigenlijke object bevat in wezen niets anders dan hetzelfde mysterieuze ordernummer.
Als ik wil weten wat ik zogenaamd gekocht heb, is de verleiding groot:
Open de bijlage.
En dat is precies wat ik niet ga doen.
Ik weet niet wat er in dat bestand staat, want ik heb het niet geopend. Ik ga niet beweren dat het malware is, een kwaadaardig document of iets anders wat ik niet heb gecontroleerd.
Ik hoef het ook niet te weten.
Een onverwachte e-mail van een onbekende afzender over een niet nader gespecificeerde aankoop met een onverklaarbare bijlage heeft mijn vertrouwenstest al niet doorstaan.
🚩 Oplichters hebben blijkbaar personalisatie ontdekt
Dit is nog een leuk detail.
De bestandsnaam van de bijlage bevat:
“niel_flamm”
Ahhh.
Ze kennen mijn naam!
Dat verandert alles.
Nee, eigenlijk niet.
Door mijn naam in de bijlage te zetten, vergroot ik niet de kans dat ik hem open. Ik vergroot juist de kans dat ik hem verwijder.
Personalisatie is geen bewijs van legitimiteit.
Namen, e-mailadressen en andere basisgegevens kunnen van talloze online bronnen afkomstig zijn.
🧠 Nieuwsgierigheid is de haak
Dat maakt deze minimalistische e-mails interessant.
Ze hebben geen ingewikkeld verhaal nodig.
Ze willen ik het verhaal verzin:
Heb ik per ongeluk iets gekocht?
Heeft iemand mijn creditcard gebruikt?
Hoeveel hebben ze me in rekening gebracht?
Van welk bedrijf is dit?
Wat zit er in die bijlage?
En daar zit de valkuil.
In plaats van me informatie te geven, creëert de e-mail een informatiekloof en geeft me een bestand dat die zogenaamd moet opvullen.
Nee, bedankt.
Als ik me zorgen maak over een ongeautoriseerde aankoop, controleer ik zelf mijn bank- en creditcardafschriften.
Ik hoef geen mysterieuze bijlage te openen om erachter te komen of ik geld heb uitgegeven.
🏡 Wees niet passief. Wees een goede buur.
Als je zoiets ontvangt en de waarschuwingssignalen herkent, deel ze dan.
Iemand anders zou bij "Bedankt voor uw bestelling" meteen in paniek raken.
Voordat ze de bijlage openen, zeg je het volgende:
Controleer eerst uw daadwerkelijke financiële gegevens.
Soms betekent goed nabuurschap dat je voorkomt dat iemand die ene nieuwsgierige klik maakt.
Want soms is de veiligste bevestiging degene die je nooit openmaakt.
Volg NielFlamm.com/blog voor meer verdachte e-mails, dubieuze autoaanbiedingen, wervingsfraude en al het andere vreemde dat verder in mijn inbox belandt.
